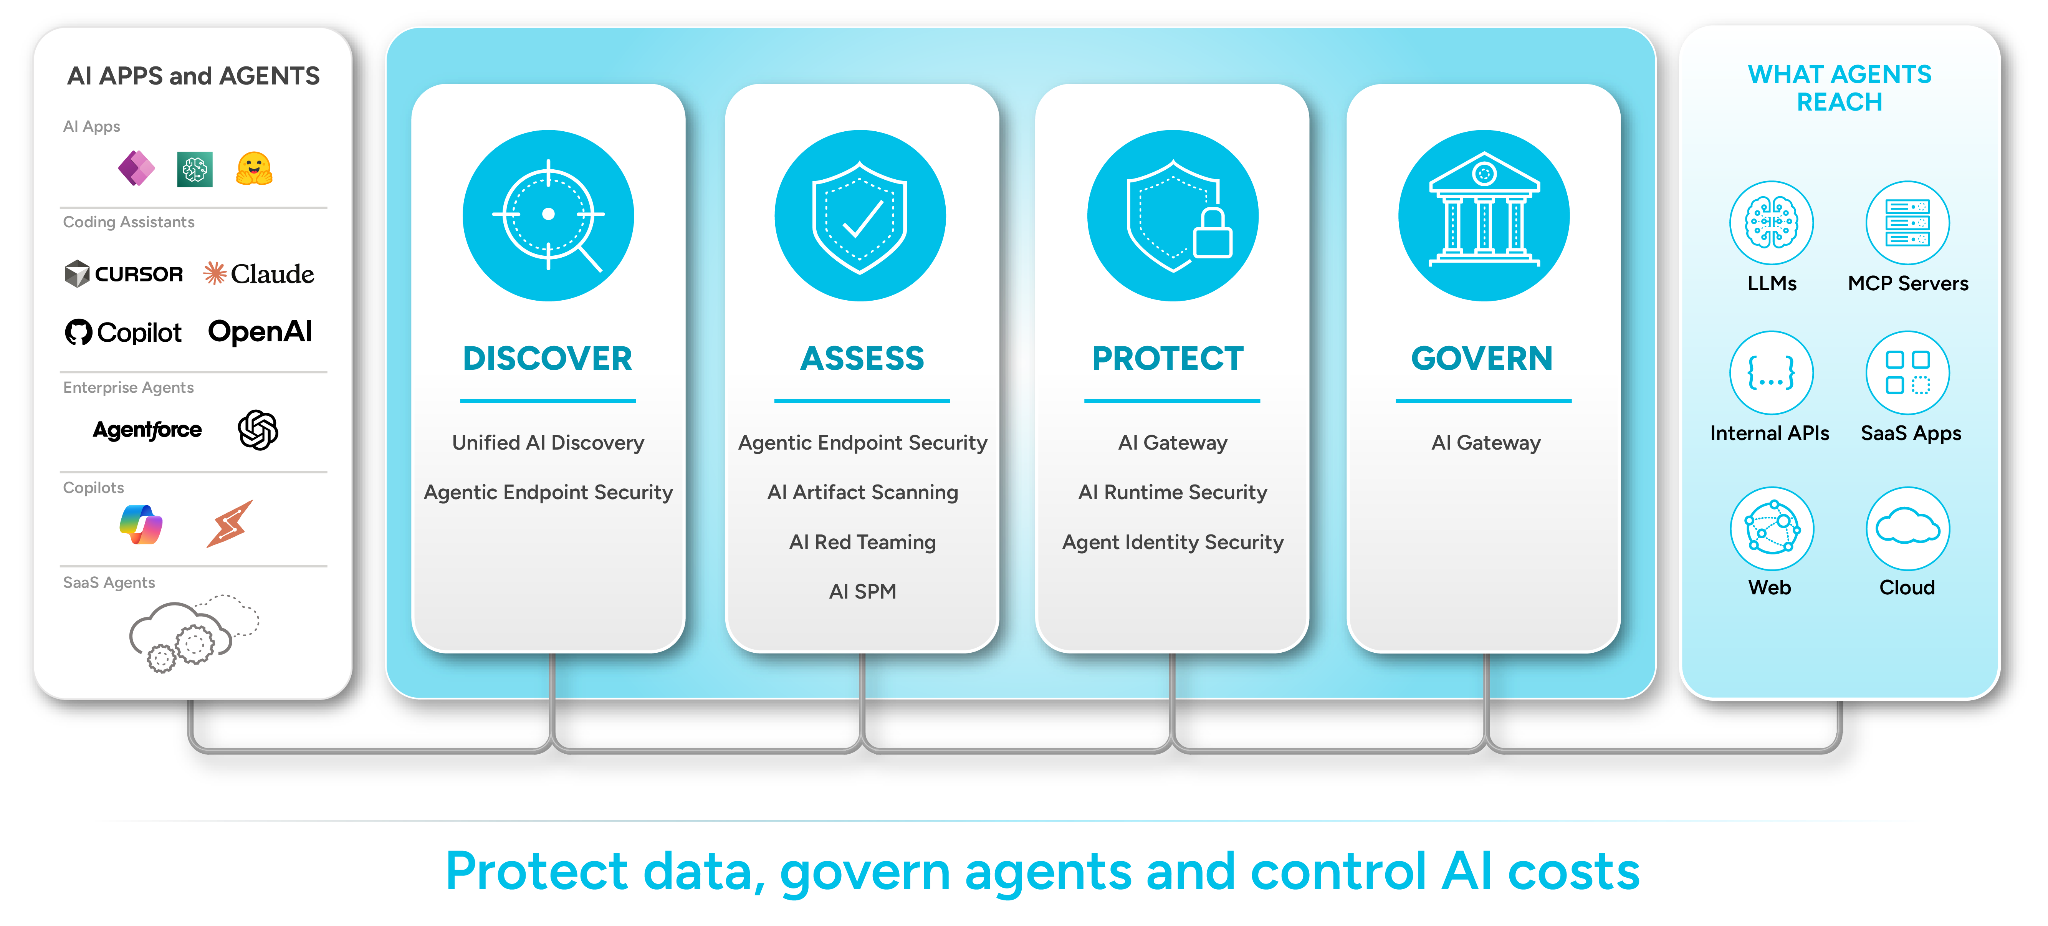
Palo Alto Networks a annoncé que Unit 42 Continuous Frontier AI Defense et Prisma AIRS sont arrivés sur la Marketplace d'OpenAI récemment lancée, directement disponibles pour les clients entreprise d'OpenAI. L'annonce a été publiée sur le blog officiel de l'entreprise le 23 octobre 2026.
L'argument central est la vitesse des attaques : selon l'entreprise, les acteurs malveillants utilisent déjà l'intelligence artificielle pour trouver et exploiter des vulnérabilités, comprimant les cycles d'intrusion de près de 97 % — de quelques semaines à quelques heures. Dans ce contexte, soutient Palo Alto Networks, une défense à vitesse humaine ne suit plus le rythme d'attaques automatisées et continues.
Il y a aussi un angle commercial. Pour les entreprises détenant des engagements de dépenses auprès d'OpenAI, l'arrivée sur la marketplace permet d'acheter de la défense IA tout en utilisant ces dépenses déjà engagées — ce que l'entreprise décrit comme un double avantage, financier et stratégique.
Unit 42 Continuous Frontier AI Defense est un service de sécurité offensive, toujours actif et mené par des experts, qui utilise des modèles de niveau défensif pour découvrir, valider et accélérer la correction des expositions avant leur exploitation. Il combine des experts en sécurité offensive avec un système propriétaire multi-modèle, qui inclut GPT-5.6-Cyber d'OpenAI, d'autres modèles commerciaux et des modèles à poids ouverts, ainsi que la veille sur les menaces d'Unit 42. Grâce à des simulations adverses non destructives, le système prouve si une vulnérabilité est réellement exploitable et fournit des conseils de correction priorisés, y compris des modifications au niveau du code et des correctifs virtuels.
La méthodologie a été validée au cours de six mois de tests internes et de plus de 75 missions clients, avec un investissement de 17 millions de dollars en recherche et développement. Lors du déploiement interne de Palo Alto Networks elle-même, le service a découvert en trois semaines l'équivalent de plus de deux ans d'expositions. Dans les évaluations clients, des expositions ont été identifiées dans 100 % des organisations évaluées, dont 37 % jugées de sévérité élevée ou critique. Plus des deux tiers des expositions trouvées dans des applications tierces n'avaient pas de CVE connue — ce qui, pour l'entreprise, prouve la nécessité d'une découverte continue, et non de simples analyses périodiques. Le service est disponible dans le monde entier sur abonnement annuel.
Prisma AIRS, quant à lui, est la plateforme unifiée de sécurité IA de l'entreprise, conçue pour offrir visibilité et gouvernance sur les applications, les assistants de programmation, les agents autonomes, les modèles et les artefacts d'IA dans les environnements cloud, SaaS et endpoints. Elle réunit découverte, évaluation continue des risques, protection en temps réel, contrôles d'identité et gouvernance des données, ainsi que l'observabilité — y compris l'analyse des modèles et des artefacts d'agents, comme les skills et les serveurs MCP, et la protection contre l'injection de prompt et l'exposition de données sensibles. Palo Alto Networks souligne également la reconnaissance de la plateforme comme Market Shaper par Gartner dans l'Emerging Market Quadrant de septembre 2026 pour la sécurité des applications d'IA.
Pour les clients entreprise d'OpenAI, le message est direct : à mesure que les modèles, les assistants de code et les agents autonomes se répandent, la surface d'attaque croît dans la même mesure — et la sécurité de l'IA s'achète désormais dans le même canal que l'IA elle-même.
Crédit image : Palo Alto Networks (blog officiel).
Sources : Palo Alto Networks (blog officiel) ; ad-hoc-news ; AI Startups News.
Transparence : cet article a été produit avec l'aide de l'intelligence artificielle, à partir du recoupement de publications publiques et des sources internet citées ci-dessous. Consultez les sources originales pour confirmer les détails.
Assinatura: Muse


