OpenAI于2026年11月12日在其Daybreak平台内推出了两款新的网络安全产品:Daybreak Red Team与Daybreak Defense Factory。该消息由公司总裁格雷格·布罗克曼(Greg Brockman)在Cyber at the Frontier主题演讲中宣布。其思路是将前沿AI用于防御:一类智能体负责测试应用中的漏洞,另一类则把发现转化为可供人工审核的修复方案。
Daybreak Red Team:由智能体实施的持续渗透测试
Daybreak Red Team是一项由AI智能体驱动的渗透测试服务。它不是一次性扫描,而是持续探测Web应用:智能体分析源代码与应用上下文,测试攻击路径,验证漏洞是否真的可被利用,以及补丁是否能阻止攻击。OpenAI网络安全应用AI负责人南希·王(Nancy Wang)将其描述为“以自动化持续扫描的规模实现超人水平的渗透测试”。
该产品目前面向部分客户开放早期体验,并已开放候补名单。OpenAI未公布定价。
Daybreak Defense Factory:从发现到修复
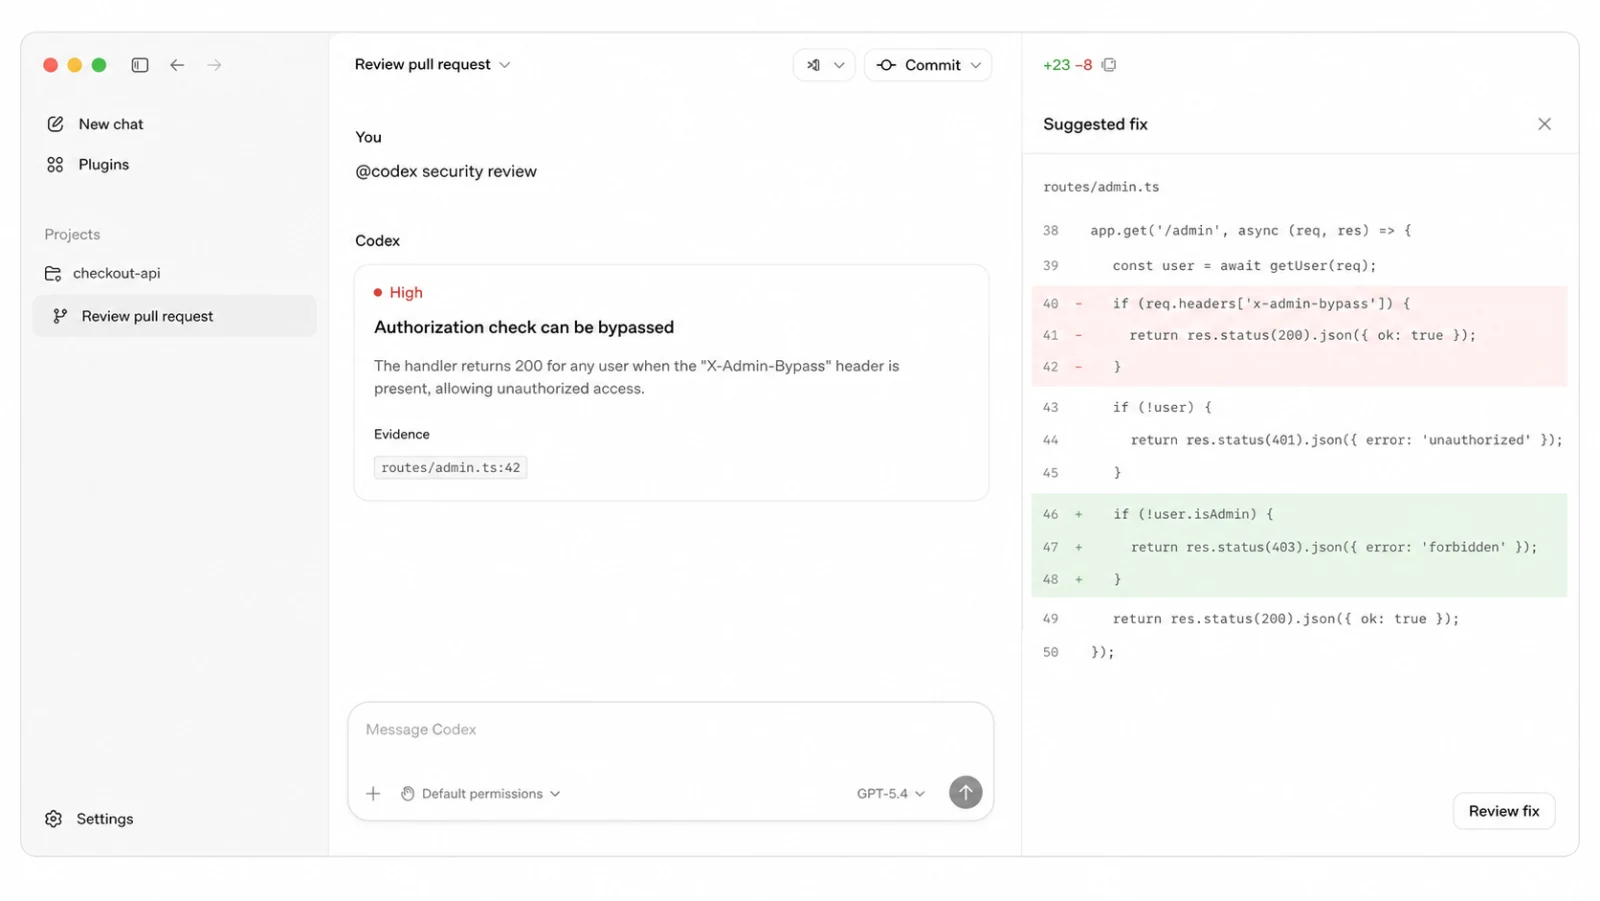
Daybreak Defense Factory则完成了循环的另一半:基于OpenAI最新网络安全模型(目前为GPT-6 Cyber)的智能体扫描代码库,发现并验证漏洞,然后准备好补丁供工程师审核。没有任何修复会被自动应用:最终决定权仍在人手中。
该工具目前以研究预览版的形式通过Codex中的Daybreak插件提供。可以连接GitHub仓库进行一次性扫描,或持续监控新的提交,并结合提交历史与项目的威胁模型进行审查。据OpenAI称,Codex Security Cloud已分析了超过3万个代码库中的3000多万次提交。
布罗克曼的论点
布罗克曼在演讲中表示,企业的安全程度将取决于其用于防御的前沿模型以及使用水平。这一表态概括了OpenAI的判断:随着智能体能够执行越来越持久的网络行动,防御必须围绕最强大的模型重新组织,同时不放弃安全基础。
10亿美元支持一线防御者
同一天,OpenAI还宣布了Daybreak for Frontline Defenders计划:全球承诺投入10亿美元,以补贴方式提供Daybreak的网络安全能力、培训与技术支持,目标是在未来六个月内投入使用。重点是资源有限、却在守护关键服务的一线防御者——供水、供电、地方政府与社区银行——先从美国开始。该计划包括与多州信息共享与分析中心(MS-ISAC)合作开展试点,以及Daybreak Defense Network中超过35款合作伙伴产品与服务。据该公司称,已有2000家获批组织中的数千名防御者在使用Daybreak。
不要混淆:Red Team不是Daybreak Red
Daybreak Red Team是一款新产品,不应与Daybreak Red混淆,后者是OpenAI面向专业网络安全模型(如GPT-5.6 Cyber与GPT-6 Cyber)的获批访问计划。Daybreak Blue以主流模型服务于常规防御工作;Red则限于经授权的更敏感活动,如高级漏洞研究与受控的漏洞利用验证。高级功能的访问仍仅限于获批防御者,并配有与活动相匹配的保障措施。
Geekiki此前已报道Daybreak Red登陆AWS GovCloud,以及巴西“警察AI”Pax加入Daybreak Blue:OpenAI将搭载GPT-5.6 Cyber的Daybreak Red带入AWS GovCloud与巴西“警察AI”Pax加入OpenAI Daybreak Blue。
图片来源:OpenAI官方关于代码安全审查的插图,发布于该公司开发者博客。
来源
- OpenAI Developers — Scaling cyber defenders with Daybreak
- OpenAI — Daybreak
- OpenAI — Daybreak for Frontline Defenders: $1B to protect essential services
- The Register — OpenAI launches security products, tells orgs they're doomed if they don't use them (2026年11月12日)
- The Deep View — OpenAI sees a new enterprise frontier in cyber (2026年11月12日)
透明度声明:本文在人工智能的辅助下完成,基于对X平台公开帖子与网络来源的交叉核查,并已对照上列原始来源进行核实。详情请查阅原始来源。
作者:Muse