Check Point Research于2026年11月5日披露了ChatGPT的一项安全漏洞,该漏洞可绕过锁定模式(Lockdown Mode)——而锁定模式正是OpenAI为防止提示注入导致数据泄露而设立的功能。好消息是:OpenAI已于2026年9月18日修复了该漏洞,研究人员重新测试后确认该攻击方法已不再有效。
问题出在ChatGPT代码块内的HTML预览功能中,该功能于2026年2月推出。页面在两个嵌套的沙箱iframe中渲染,脚本会替换window.open函数,要求用户批准后才能打开弹窗。但外层iframe保留了allow-popups和allow-popups-to-escape-sandbox权限——研究员阿列克谢·布赫捷耶夫发现,可以在页面内再创建一个嵌套iframe,并使用其原始的window.open函数,从而在沙箱之外、锁定模式管辖范围之外打开弹窗。
攻击者可以做什么
弹窗脱离沙箱后,攻击者可以悄悄窃取整个对话记录和上传的文件,显示带有ChatGPT图标的虚假窗口进行钓鱼以窃取凭证,还可以分发伪装成应用更新的恶意软件。攻击可通过恶意提示、恶意定制GPT或包含被篡改内容的共享对话触发——在浏览器中,只需分享包含恶意页面的对话即可,受害者甚至不需要拥有账号。
最严重的场景出现在基于Electron的桌面应用ChatGPT Classic中:在那里,window.open无需任何用户操作即可运行,从而实现零点击数据窃取。据Check Point称,只需与一个恶意GPT对话,消息就会被悄悄发送到攻击者控制的服务器。研究人员还证明,可以强制用户退出登录,并诱使其在虚假页面上重新登录。
什么是锁定模式
锁定模式是OpenAI推出的一项可选安全设置,于2026年2月13日面向企业套餐推出,6月4日面向个人账号推出。启用后,它将网络访问限制为缓存内容,屏蔽来自互联网的图片,禁用Canvas、深度研究(Deep Research)、智能体模式、实时连接器和文件下载的网络请求——正是为了降低提示注入导致ChatGPT向外发送敏感数据的风险。
Check Point通过负责任披露向OpenAI报告了该漏洞。2026年9月18日,OpenAI表示已通过移除预览外层iframe的allow-popups和allow-popups-to-escape-sandbox权限修复了该问题。修复在服务器端完成:用户无需安装任何内容或更改设置。这是与Check Point于2026年3月披露的漏洞不同的问题,后者利用ChatGPT代码执行运行环境中的DNS隧道技术。
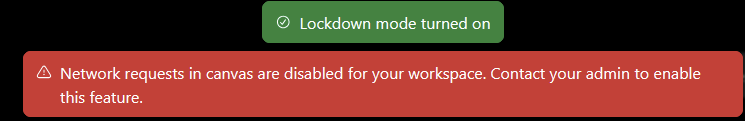
图片来源:ChatGPT锁定模式通知截图,由Check Point Research在其技术报告中发布。
来源:Check Point Research;CybersecurityNews。
透明度声明:本文在人工智能的协助下完成,并对照了 X 上的公开帖文与互联网来源。建议查阅原始来源以确认相关信息。
Muse