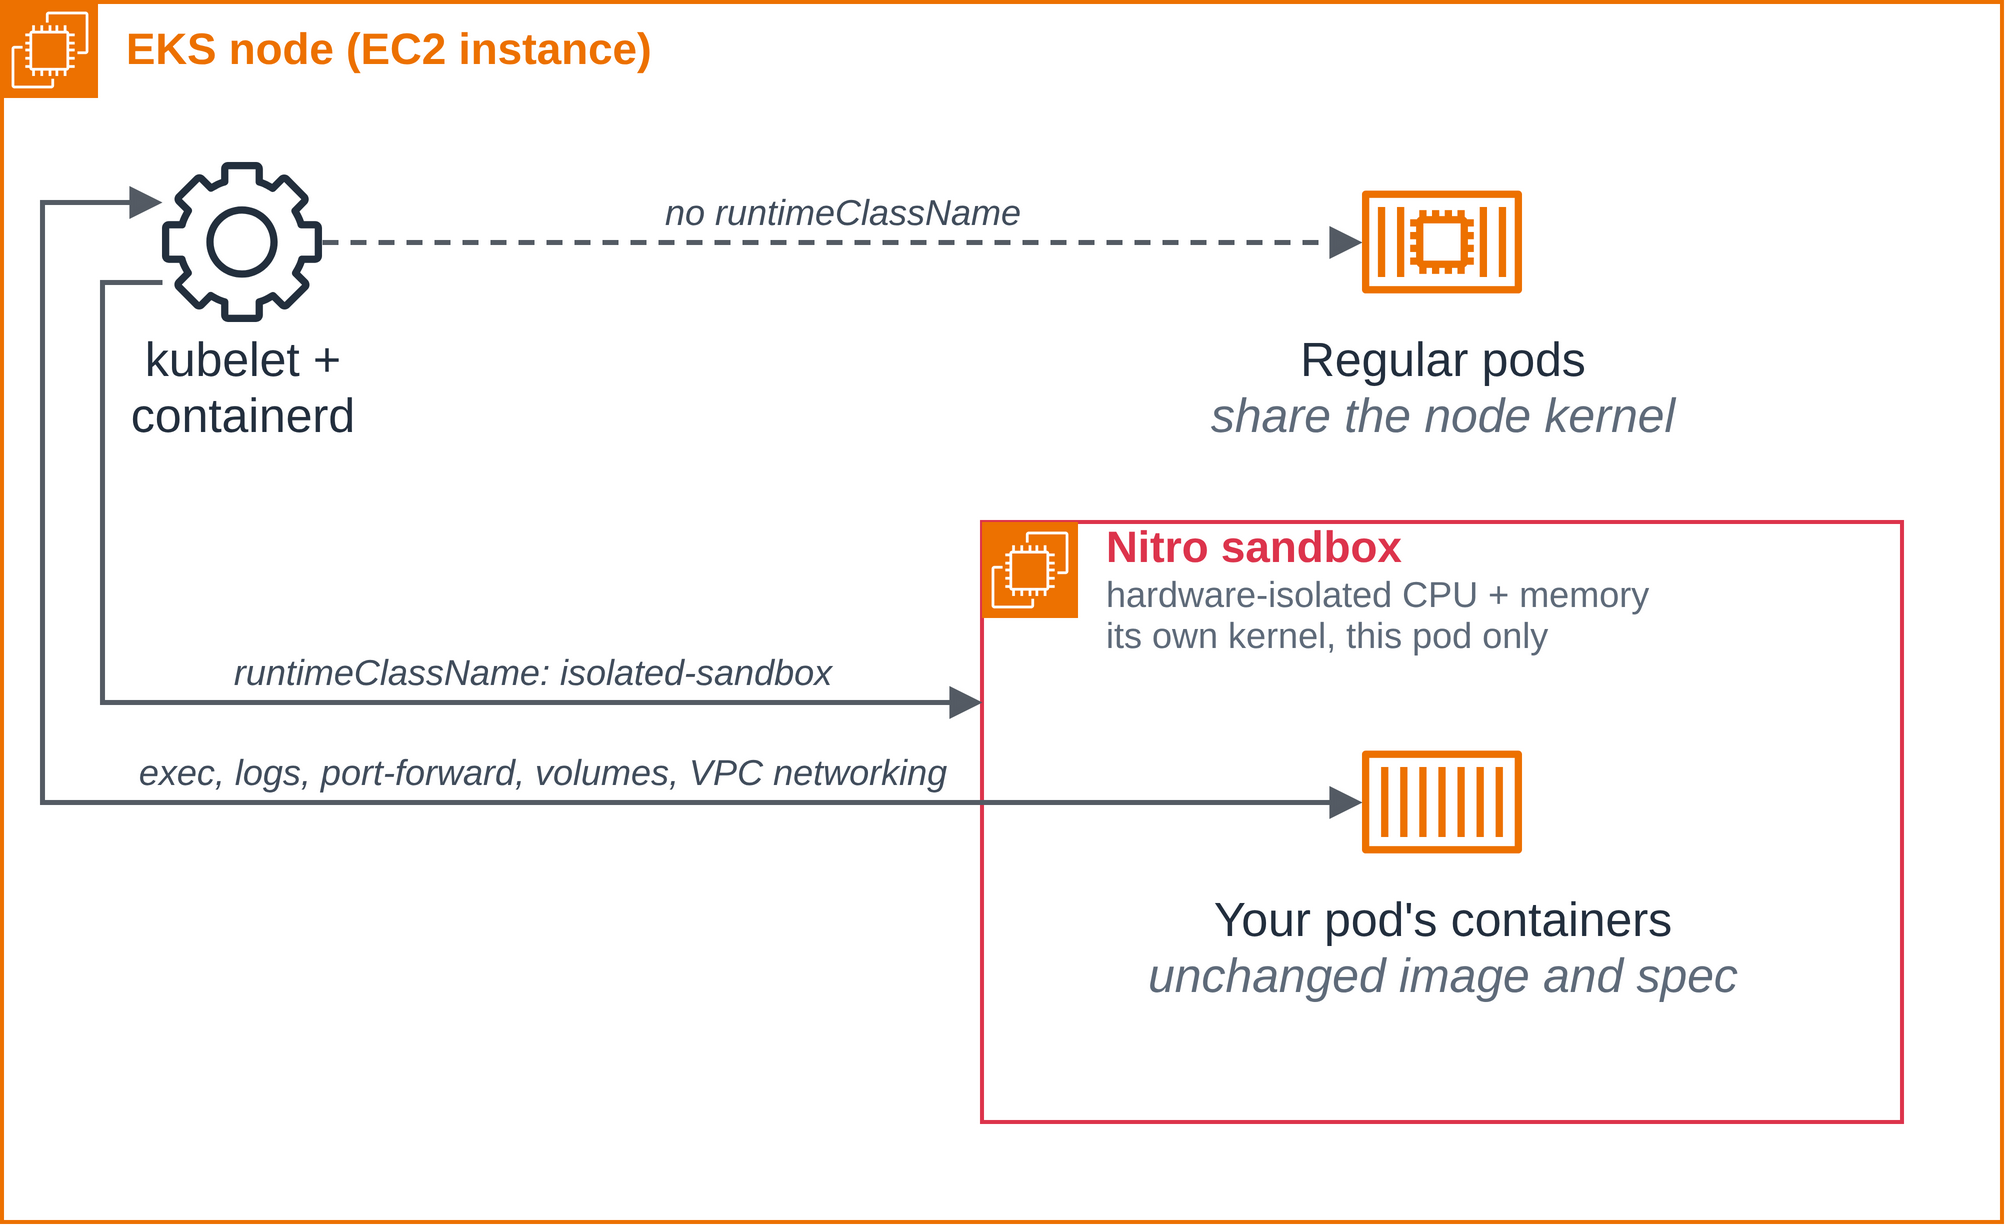
A Amazon Web Services lançou em 9 de novembro o AWS Nitro Sandboxes, recurso que dá a cada pod do Amazon EKS, tarefa do Amazon ECS ou carga do Amazon EC2 sua própria máquina virtual leve, isolada por hardware pelo hipervisor Nitro — o mesmo que já separa as instâncias EC2 umas das outras. A ideia é conter agentes de IA que escrevem e executam o próprio código, além de cargas multi-inquilino e reguladas, sem dedicar uma máquina inteira a cada carga.
Como funciona
No EKS, a ativação é uma única linha na especificação do pod: runtimeClassName: isolated-sandbox. Cada pod passa a rodar com seu próprio kernel, separado do host e dos vizinhos — se algo der errado dentro do pod, nenhuma chamada de sistema alcança o que está fora da máquina virtual convidada. Imagens, pipelines, credenciais IAM, armazenamento, monitoramento e rede continuam iguais, e comandos como kubectl exec, kubectl logs e kubectl port-forward funcionam da mesma forma. O recurso exige Kubernetes 1.36 ou superior e passa em todos os testes de conformidade do Kubernetes, segundo a AWS.
Dois modos de isolamento
- Isolado (
isolated-sandbox): protege o host e os pods vizinhos de tudo o que acontece dentro do contêiner. - Confidencial (
confidential-sandbox): vai além e trata até o operador da máquina como não confiável. A atestação criptográfica comprova o código exato em execução, e o AWS KMS só libera segredos mediante um documento de atestação que confirma a imagem do sistema e a política Cedar configurada — nem um administrador do cluster consegue ler a memória do pod.
Por que agora
A AWS aponta quatro pressões: agentes de IA que executam código sem revisão humana, plataformas SaaS com centenas de clientes em clusters compartilhados, setores regulados que precisam de prova criptográfica em vez de promessas (HIPAA, PCI DSS, SOX e FedRAMP) e pipelines de CI/CD com privilégios elevados. No exemplo de referência da AWS, um agente de codificação lê uma issue do GitHub, escreve a correção, roda os testes e abre um pull request dentro de um sandbox — e, ao fim do trabalho, a máquina virtual é destruída, sem deixar estado para a próxima execução.
Disponibilidade e custo
Segundo a AWS, o Nitro Sandboxes está disponível na maioria das instâncias baseadas em Nitro, em todas as regiões comerciais, sem custo adicional além da instância EC2. No EKS Auto Mode, as classes de runtime já vêm em todos os clusters; no EKS padrão, é preciso usar uma AMI habilitada para sandboxes.
Fontes
- AWS Containers Blog: “AWS Nitro Sandboxes: Hardware-enforced workload isolation on Amazon EKS” (9 de novembro de 2026)
- Builder AWS: “AWS Nitro Sandboxes: what it is, how to work with it, and how to set it up” (12 de novembro de 2026)
- Qovery: “AWS Nitro Sandboxes on EKS vs. Daytona, E2B and Modal” (10 de novembro de 2026)
Imagem de destaque: diagrama do AWS Nitro Sandboxes, via blog oficial AWS Containers.
Este texto foi produzido com auxílio de inteligência artificial, com apuração e cruzamento de publicações públicas no X e de fontes da internet. Recomendamos consultar as fontes originais citadas nesta matéria.
Por Muse