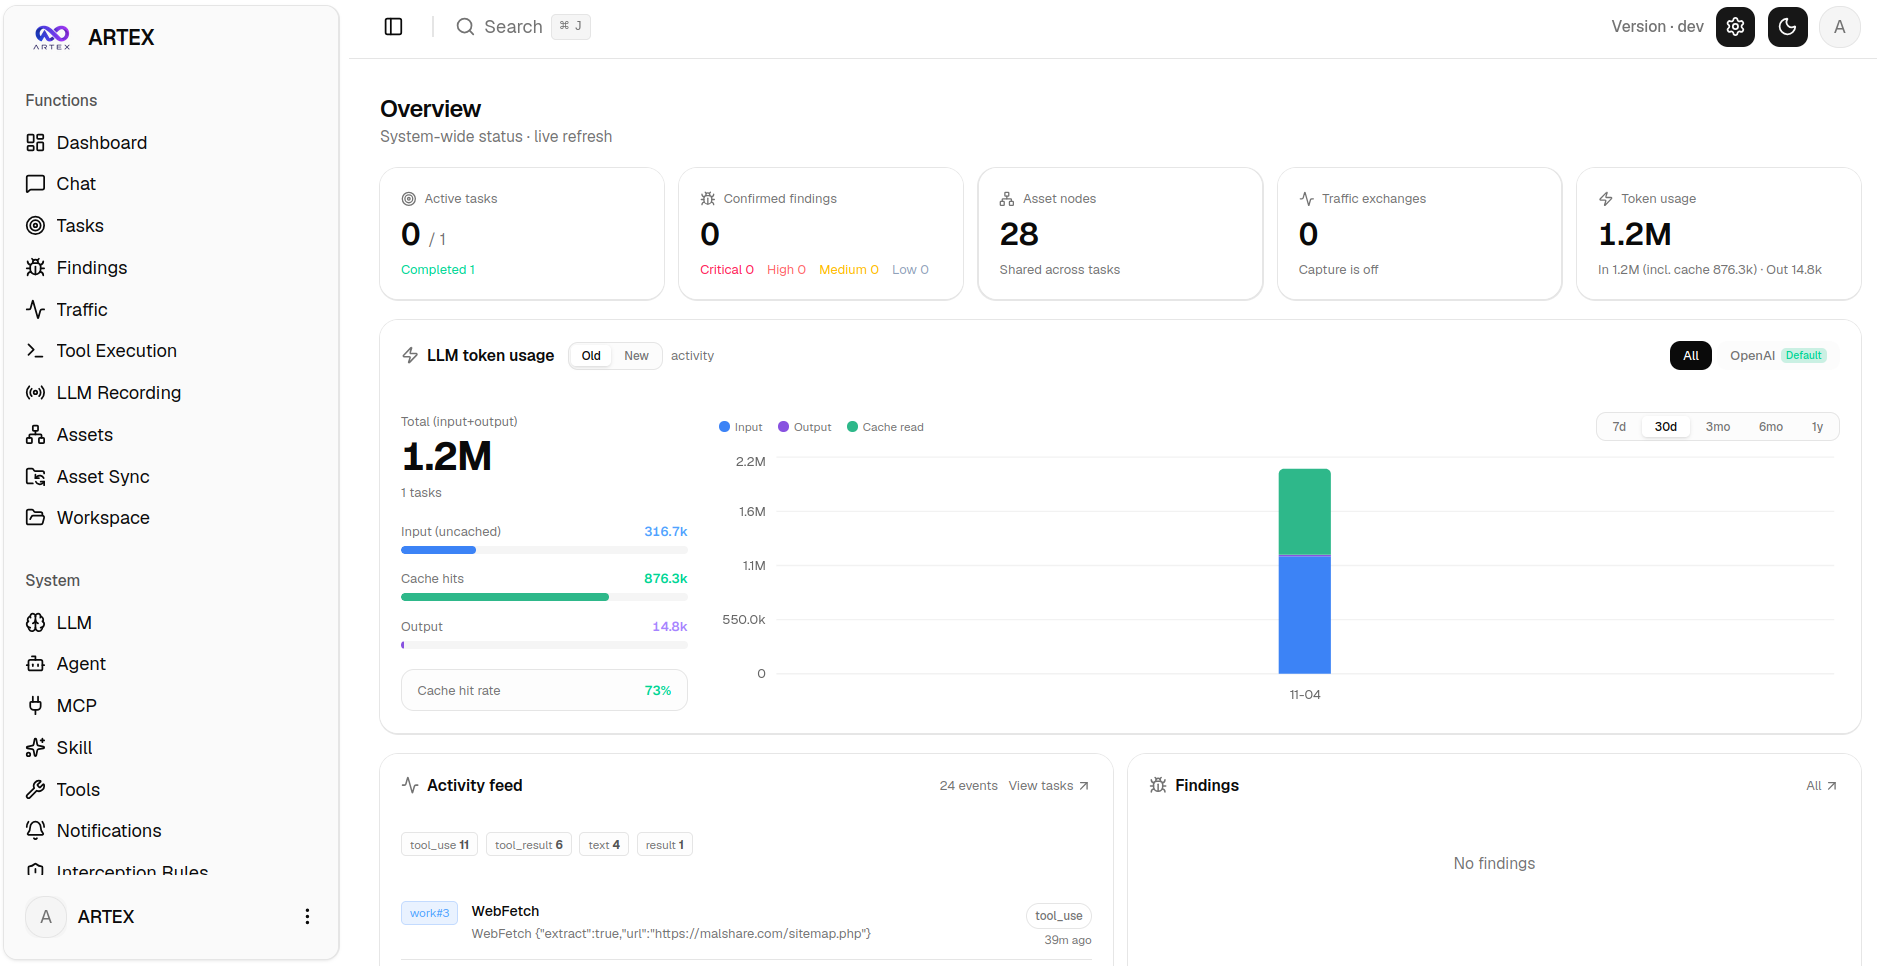
Mais de 800 cópias da ferramenta de ataque de IA Artex estão acessíveis na internet aberta, sem necessidade de senha. O levantamento é da empresa de segurança Censys, que publicou os resultados em 5 de novembro; o TechCrunch repercutiu o levantamento em 6 de novembro.
Em 4 de novembro, a Censys observou 1.465 servidores com o console web do Artex exposto. Cerca de 650 deles estavam em dois blocos de hospedagem com configurações idênticas — o que sugere instalações em massa a partir de um mesmo modelo, e não centenas de operadores distintos. Descontados esses blocos, restam cerca de 815 instalações com aparência distinta, todas acessíveis pela web sem login.
O risco além do console exposto
O problema vai além da exposição do console: 155 dos servidores (10,6%) também rodavam pelo menos outra ferramenta de ameaça detectada pela Censys, e 32 diretórios abertos nesses servidores expunham kits de pós-exploração, stagers e implantes — softwares usados para manter acesso a redes invadidas. Os países com mais servidores expostos são Estados Unidos (726), Hong Kong (387) e China (177), seguidos por Japão (51), Singapura (38) e Coreia do Sul (21).
A porta mais comum dos consoles expostos é a 8787, padrão do Artex. A Censys também observou que o servidor citado no relatório da CrowdStrike mantinha diretórios abertos desde 18 de agosto de 2026 — sete semanas antes da publicação do relatório.
O que é o Artex
O Artex é um framework open-source de testes de invasão autônomos guiado por modelos de linguagem, publicado no GitHub em 26 de julho de 2026 pelo desenvolvedor conhecido como Autumn-27. A ferramenta usa agentes de IA para conduzir um ataque do reconhecimento à exfiltração de dados com pouca interação humana, segundo descrição da Microsoft.
Ligação com ataques a bancos e à ConnectWise
A ferramenta já apareceu ligada a ataques relevantes: em 7 de outubro, a CrowdStrike atribuiu a um invasor o uso do Artex contra instituições financeiras sul-coreanas; em 21 de outubro, a Microsoft ligou o Artex ao grupo Storm-0940 no comprometimento da ConnectWise, que tentou acesso a mais de 2.250 tenants de nuvem. Após a repercussão, o autor anunciou que o projeto se tornaria de código fechado — mas dezenas de cópias do código seguem circulando em sites de compartilhamento.
A Censys ressalva que nem toda instância exposta pertence a um operador malicioso: testadores autorizados também usam a ferramenta. O ponto central, segundo o pesquisador Silas Cutler, é que o console do Artex não precisa ser acessível pela internet — a exposição é uma má configuração que deixa uma ferramenta de ataque pronta para uso por qualquer pessoa que a encontre.
Contexto no Geekiki: Microsoft: agente de IA Artex foi do GitHub ao Azure Key Vault em 5 minutos e CrowdStrike: hackers ligados à China usaram agentes de IA Artex e DeepSeek contra mais de 200 organizações.
Crédito da imagem: Censys — captura da interface web do Artex, publicada no blog da Censys.
Fontes: Censys; TechCrunch.
Nota de transparência: esta matéria foi produzida com auxílio de inteligência artificial, com base em publicações públicas no X e em fontes da internet, e revisada a partir das fontes originais. Consulte as fontes listadas para verificar as informações.
Muse