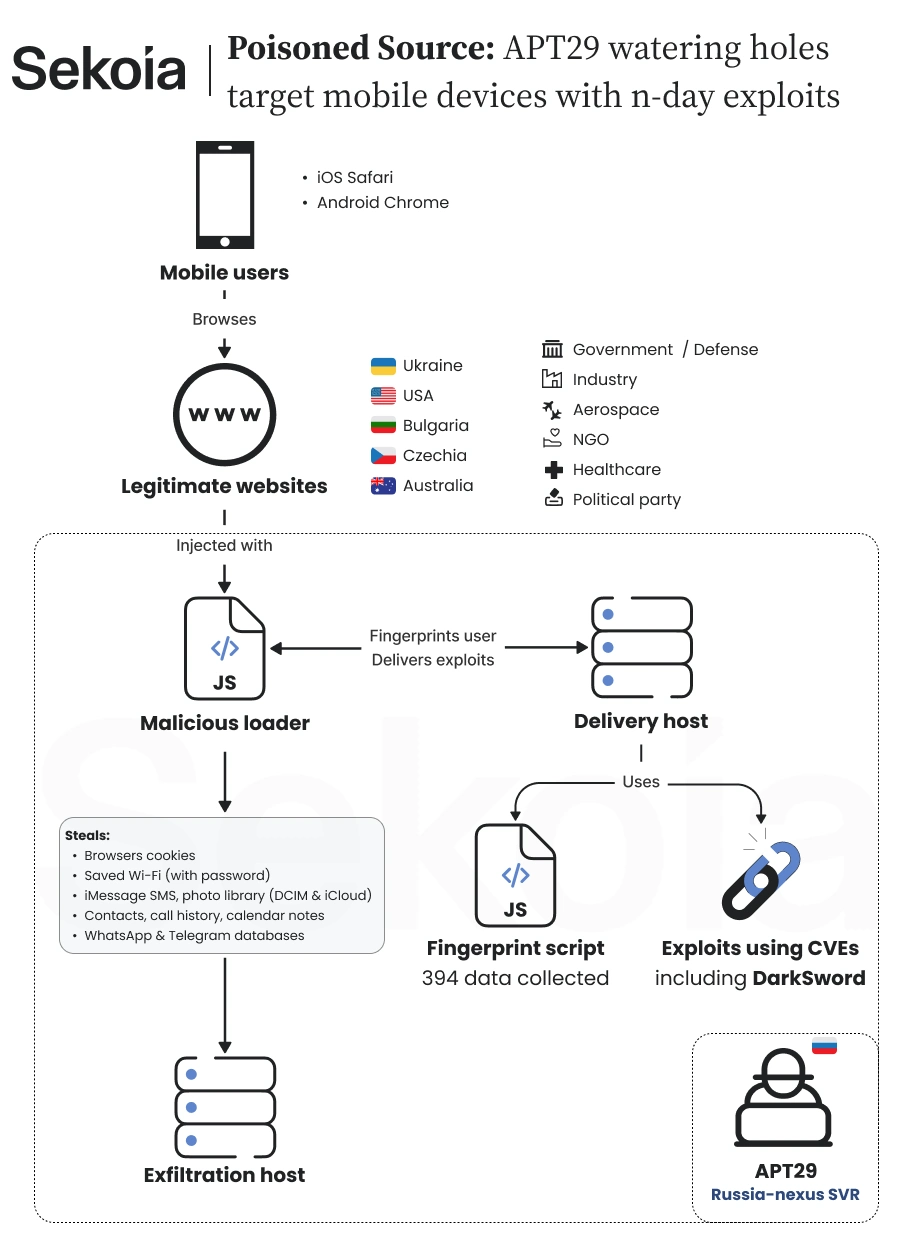
L'entreprise française de cybersécurité Sekoia a détaillé une campagne d'espionnage à grande échelle qui a transformé des sites web légitimes en pièges pour téléphones mobiles. Dans un rapport publié le 4 novembre 2026, son équipe Threat Detection & Research (TDR) décrit l'opération, baptisée « Poisoned Source », qui a utilisé trois vecteurs d'infection pour livrer des chaînes d'exploits à des iPhone et des smartphones Android non mis à jour — sans que la victime ait à cliquer ou à télécharger quoi que ce soit : il suffisait de visiter une page compromise.
Selon Sekoia, la campagne a été découverte à la mi-octobre 2026. L'attribution au groupe APT29 — également connu sous les noms de Midnight Blizzard ou Cozy Bear, largement associé au service de renseignement extérieur de la Russie (SVR) — est une évaluation de l'entreprise, avec une confiance modérée à élevée, fondée sur des recoupements techniques et des modes opératoires, et non une confirmation indépendante de l'identité des opérateurs.
Trois façons d'atteindre la victime
L'enquête a commencé par la détection d'un JavaScript malveillant sur le site d'un producteur de gaz ukrainien. Sekoia a ensuite cartographié trois vecteurs :
- Injection directe dans des sites légitimes : du code malveillant inséré dans des modèles de page ou des fichiers JavaScript existants — parmi les cibles, le site d'une association professionnelle de l'industrie chimique américaine, un site militaire bulgare et le site d'un parti politique européen d'extrême droite.
- Domaines imitateurs (AiTM) : des copies fonctionnant comme des proxys inverses de sites réels, comme america250[.]holiday, qui imitait le site officiel des célébrations du 250e anniversaire de l'indépendance des États-Unis, et theowo[.]club, qui imitait le site de l'hôtel Raffles London at The OWO, proche du ministère britannique de la Défense et de Downing Street.
- Compromission de la chaîne d'approvisionnement : entre le 27 août et le 3 septembre 2026, les attaquants ont modifié le script du traqueur d'analytique ukrainien Plerdy, chargé par des milliers de sites, pour la plupart ukrainiens — y compris des sites militaires et d'équipement de défense.
Les trois vecteurs livraient la même charge, le script UltimateFingerprinter, qui dressait le profil du navigateur et de l'appareil (61 collecteurs, 394 champs) et servait la chaîne d'exploits correspondant à chaque plateforme.
Ce que faisait chaque chaîne
Sekoia a récupéré trois chaînes complètes d'exploits, toutes fondées sur des failles connues et déjà corrigées — aucun zero-day :
- iOS 16.7 (chaîne A) : CVE-2025-43529 et CVE-2024-27834, pour voler les cookies du navigateur et réutiliser des sessions.
- iOS 18.5 (chaîne B) : le kit DarkSword, soupçonné de provenir d'un fournisseur commercial de surveillance, avec CVE-2025-43529, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510 et CVE-2025-43520 — capable d'accéder aux messages, SMS, iMessage, données WhatsApp et Telegram, mots de passe du trousseau, photos, localisation et données de santé.
- Android avec Chrome 139 à 145, sauf la version 143 (chaîne C) : CVE-2026-3910, une faille du moteur V8 de Chrome, combinée à CVE-2025-27038, dans le pilote du GPU Adreno de Qualcomm, pour échapper au bac à sable du navigateur. Le logiciel malveillant final, baptisé AndroSnitch, collectait les cookies de Chrome, les identifiants enregistrés, l'historique de navigation et les mots de passe Wi-Fi. L'attaque s'arrêtait si l'appareil était identifié comme un Galaxy S25 Ultra.
Qui est protégé — et ce qui reste inconnu
Le point central du rapport est rassurant pour qui maintient son téléphone à jour : toutes les failles utilisées avaient déjà été corrigées avant la campagne, et Sekoia affirme qu'un utilisateur dont le système d'exploitation est à jour est protégé contre ces chaînes. Les charges ne créaient pas non plus de persistance sur l'appareil.
Sekoia n'a pas indiqué combien d'appareils ont été compromis avec succès, et la CISA a ajouté CVE-2024-27834 à sa liste de vulnérabilités exploitées (KEV) le 4 novembre, sans lier cet ajout à cette campagne. L'entreprise affirme coordonner avec les CERT des pays touchés pour identifier les victimes et démanteler l'infrastructure.
Image : infographie de Sekoia sur la campagne « Poisoned Source ». Crédit : Sekoia.
Sources
- Sekoia — Poisoned Source: APT29 Watering Holes Targets Mobile Devices
- Gadgets 360 — Hackers Exploited Chrome and Qualcomm Vulnerabilities to Target Android Devices
- Cyber Insider — Suspected APT29 campaign targets mobile users
- ICHI Global — Five Minute Cyber Rundown, 5 novembre 2026
Transparence : cet article a été produit avec l'aide de l'intelligence artificielle, à partir du recoupement de publications publiques et de sources internet. Consultez les sources originales pour confirmer les détails.
Muse