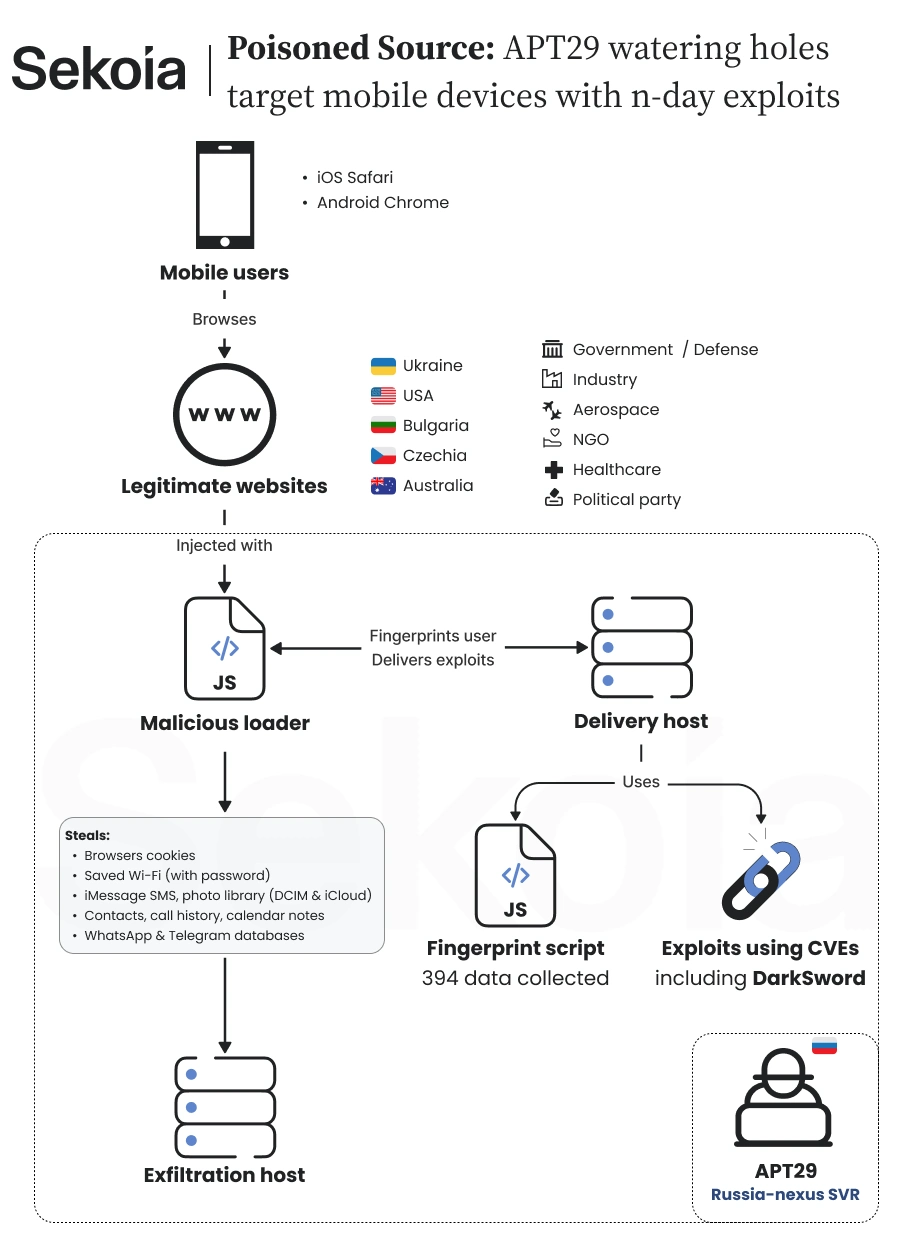
A empresa francesa de cibersegurança Sekoia detalhou, em relatório publicado em 4 de novembro de 2026, uma campanha de espionagem em larga escala que transformou sites legítimos em armadilhas para celulares. Batizada de “Poisoned Source”, a operação usou três vetores de infecção para entregar cadeias de exploits a iPhones e smartphones Android desatualizados — sem exigir nenhum clique ou download da vítima: bastava visitar uma página comprometida.
Segundo a Sekoia, a campanha foi descoberta em meados de outubro de 2026. A atribuição ao grupo APT29 — também conhecido como Midnight Blizzard ou Cozy Bear, amplamente associado ao serviço de inteligência externa da Rússia (SVR) — é uma avaliação da empresa, com confiança moderada a alta, baseada em sobreposições técnicas e padrões operacionais, e não uma confirmação independente da identidade dos operadores.
Três formas de chegar à vítima
A investigação começou com a detecção de um JavaScript malicioso no site de uma produtora de gás ucraniana. A partir daí, a Sekoia mapeou três vetores:
- Injeção direta em sites legítimos: código malicioso inserido em modelos de página ou em arquivos JavaScript existentes — entre os alvos, o site de uma associação comercial da indústria química dos Estados Unidos, um site militar da Bulgária e o site de um partido político europeu de extrema direita.
- Domínios imitadores (AiTM): cópias que funcionavam como proxy reverso de sites reais, como america250[.]holiday, imitando o site oficial das comemorações dos 250 anos da independência dos Estados Unidos, e theowo[.]club, imitando o site do hotel Raffles London at The OWO, próximo ao Ministério da Defesa britânico e a Downing Street.
- Compromisso da cadeia de suprimentos: entre 27 de agosto e 3 de setembro de 2026, os atacantes alteraram o script do rastreador de analytics ucraniano Plerdy, carregado por milhares de sites, em sua maioria ucranianos — incluindo sites militares e de equipamentos de defesa.
Os três vetores carregavam o mesmo payload, o script UltimateFingerprinter, que traçava o perfil do navegador e do aparelho (61 coletores, 394 campos) e entregava a cadeia de exploits correspondente a cada plataforma.
O que cada cadeia fazia
A Sekoia recuperou três cadeias completas de exploits, todas baseadas em falhas já conhecidas e corrigidas — nenhum zero-day:
- iOS 16.7 (cadeia A): CVE-2025-43529 e CVE-2024-27834, para roubar cookies do navegador e reutilizar sessões.
- iOS 18.5 (cadeia B): kit DarkSword, suspeito de origem em um fornecedor comercial de vigilância, com as falhas CVE-2025-43529, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510 e CVE-2025-43520 — capaz de acessar mensagens, SMS, iMessage, dados de WhatsApp e Telegram, senhas do Keychain, fotos, localização e dados de saúde.
- Android com Chrome 139 a 145, exceto a versão 143 (cadeia C): CVE-2026-3910, falha no motor V8 do Chrome, combinada à CVE-2025-27038, no driver da GPU Adreno da Qualcomm, para escapar do sandbox do navegador. O malware final, chamado de AndroSnitch, coletava cookies do Chrome, logins salvos, histórico de navegação e senhas de Wi-Fi. O ataque era interrompido se o aparelho fosse identificado como um Galaxy S25 Ultra.
Quem está protegido — e o que ainda não se sabe
O ponto central do relatório é tranquilizador para quem mantém o aparelho atualizado: todas as falhas usadas já haviam sido corrigidas antes da campanha, e a Sekoia afirma que um usuário com o sistema operacional atualizado está protegido contra essas cadeias. Os payloads também não criavam persistência no aparelho.
A Sekoia não divulgou quantos aparelhos foram comprometidos com sucesso na campanha Poisoned Source, e a CISA incluiu a CVE-2024-27834 em sua lista de vulnerabilidades exploradas (KEV) em 4 de novembro, sem vincular a inclusão a esta campanha. A empresa afirma estar coordenando com os CERTs dos países afetados para identificar vítimas e desarticular a infraestrutura.
Imagem: infográfico da Sekoia sobre a campanha “Poisoned Source”. Crédito: Sekoia.
Fontes
- Sekoia — Poisoned Source: APT29 Watering Holes Targets Mobile Devices
- Gadgets 360 — Hackers Exploited Chrome and Qualcomm Vulnerabilities to Target Android Devices
- Cyber Insider — Suspected APT29 campaign targets mobile users
- ICHI Global — Five Minute Cyber Rundown, 5 de novembro de 2026
Transparência: esta matéria foi produzida com auxílio de inteligência artificial, a partir do cruzamento de publicações públicas e de fontes da internet. Consulte as fontes originais para confirmar os detalhes.
Muse