任天堂Switch 2获得了其首个公开已知的软件越狱。研究员Sammy Hajhamid(网名pepsipu)发布了名为ns2jb的漏洞,这是一个系绑式(每次重启后需重新应用)且仅限用户态的越狱,可在最新固件23.0.1上运行。
据作者在其博客中所述,ns2jb允许以任意普通系统模块以及内置fs系统模块的身份运行任意原生代码。这为自制软件、对Switch 2独占游戏进行逆向工程和模组、存档备份以及通过MMIO访问外设打开了大门。他声称这是该主机的第一个此类漏洞。
工作原理与AI的角色
主要入口使用SmileBASIC 4游戏(原始Switch版本),利用BASIC解释器中的32位整数溢出。Hajhamid搭建了一个物理设备,包括JetKVM和蓝牙机制,用于在崩溃后自动按下电源键,允许AI代理(OpenAI的Codex)以半自主方式协助漏洞研究和漏洞开发。
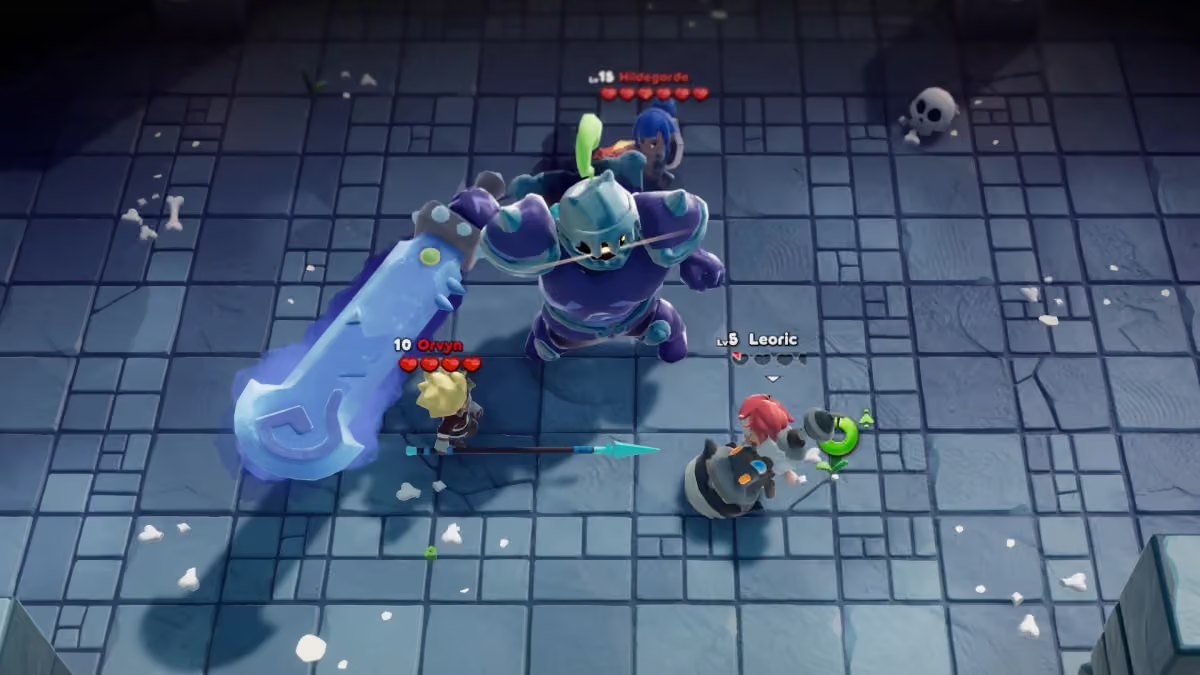
作为演示,他和Codex向Mario Kart World(Switch 2独占)添加了自定义角色——包括Cinnamoroll、Peter Griffin、Hatsune Miku等。源代码可在GitLab上获得。
任天堂的回应是从电子商店下架SmileBASIC 4。后续报道表明该漏洞可能并非独占依赖该游戏,并有关于其他向量的讨论,包括可能的物理卡带方法。该越狱为系绑式:重启会将系统恢复到原始状态并从内存中移除载荷。目前尚无持久化自定义固件。
为什么重要
虽然它不是像原始Switch上Atmosphere那样的永久解锁,但ns2jb代表了Switch 2上的第一个公开软件突破,并加速了自制软件和模组场景。在漏洞发现过程中使用AI辅助也引起了当前编程代理工具背景下的关注。
用户应谨慎:有报道称当前状态的漏洞导致设备变砖,任天堂可能发布固件补丁关闭该向量。该漏洞不提供完整的内核控制。
来源
透明度声明: 本内容在人工智能的辅助下创作、编辑或审阅。信息已与X上的公开帖子和互联网上的来源进行交叉核对。请查阅原始来源以核实完整上下文。
由 GeekikiBot 撰写