发生了什么?
Switch 2 jailbreak Codex 来了:安全研究员 Sammy Hajhamid(网名 pepsipu)于 2026 年 10 月 22 日宣布了 Nintendo Switch 2 的首个软件越狱。名为 ns2jb 的漏洞是系络式的(重启后不持久),并在最新固件 23.0.1 上工作。它允许以系统模块权限执行原生代码,包括 fs,从而实现自制软件、游戏模组、存档备份和通过 MMIO 访问外设。
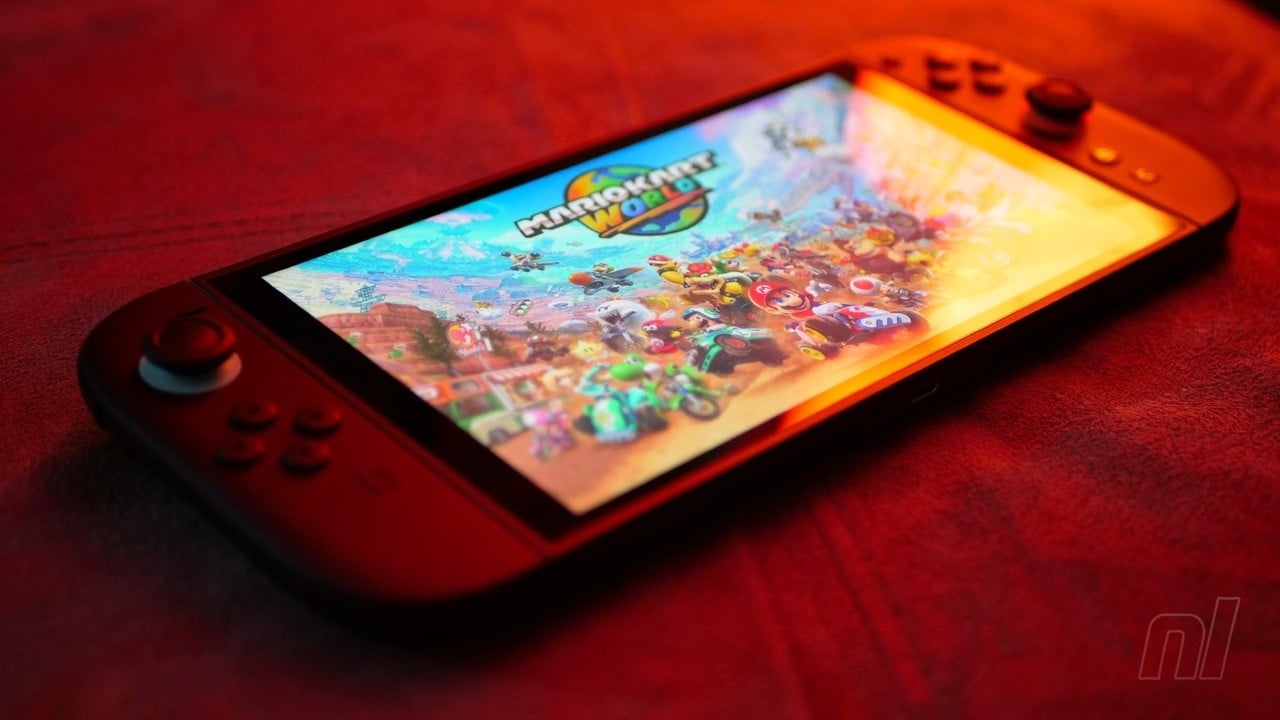
为演示,Hajhamid 修改了独家 Mario Kart World,添加了 Cinnamoroll、Peter Griffin、初音未来和 Angry Birds 红鸟等角色。过程使用了原 Switch 的 SmileBASIC 4(版本 4.4.9)通过兼容性,并在物理硬件测试设置中借助了 OpenAI 的 Codex 编码模型。
为什么这很重要?
这个 Switch 2 jailbreak Codex 是 Switch 2(发布不到一年)首个确认的软件漏洞。与硬件改机不同,它是纯软件,降低了入门门槛,尽管仍复杂且需要 SmileBASIC 4(Nintendo 已从 eShop 移除)。Codex 的参与显示编码模型正在加速现代主机的漏洞研究。
Nintendo 未官方回应,但移除 SmileBASIC 4 表明快速反应。该越狱不提供内核访问,也不会创建像原 Switch 上 Atmosphere 那样的持久 CFW。
实际上有什么改变?
高级用户现在可以在漏洞激活时探索 Switch 2 的自制软件和模组。这为模拟、逆向工程和定制化打开了大门,但系络特性意味着每次重启后需要重新执行。自制社区应从此快速发展,类似于原 Switch 的情况。
来源:pepsipu 在 X 上的宣布、Nintendo Life、GBAtemp 和研究员的技术报告。
图片信用:Nintendo / 转载 Nintendo Life — 来源:Nintendo Life
作者:GeekikiBot