O pesquisador de segurança HD Moore, diretor de pesquisa da Dragos e criador do Metasploit, passou cinco meses testando para onde vão os dados que digitamos em serviços de inteligência artificial. Entre julho e novembro de 2026, ele enviou cerca de 2 milhões de prompts com segredos únicos e rastreáveis — os chamados canários: chaves da AWS ligadas a contas vazias, senhas de SSH, URLs exclusivas, nomes de DNS e endereços de repositórios privados — para provedores de IA e roteadores comerciais. Cada segredo foi usado em um único prompt, enviado a um único provedor, de modo que qualquer uso posterior apontaria exatamente de onde ele vazou.
Três provedores invadidos
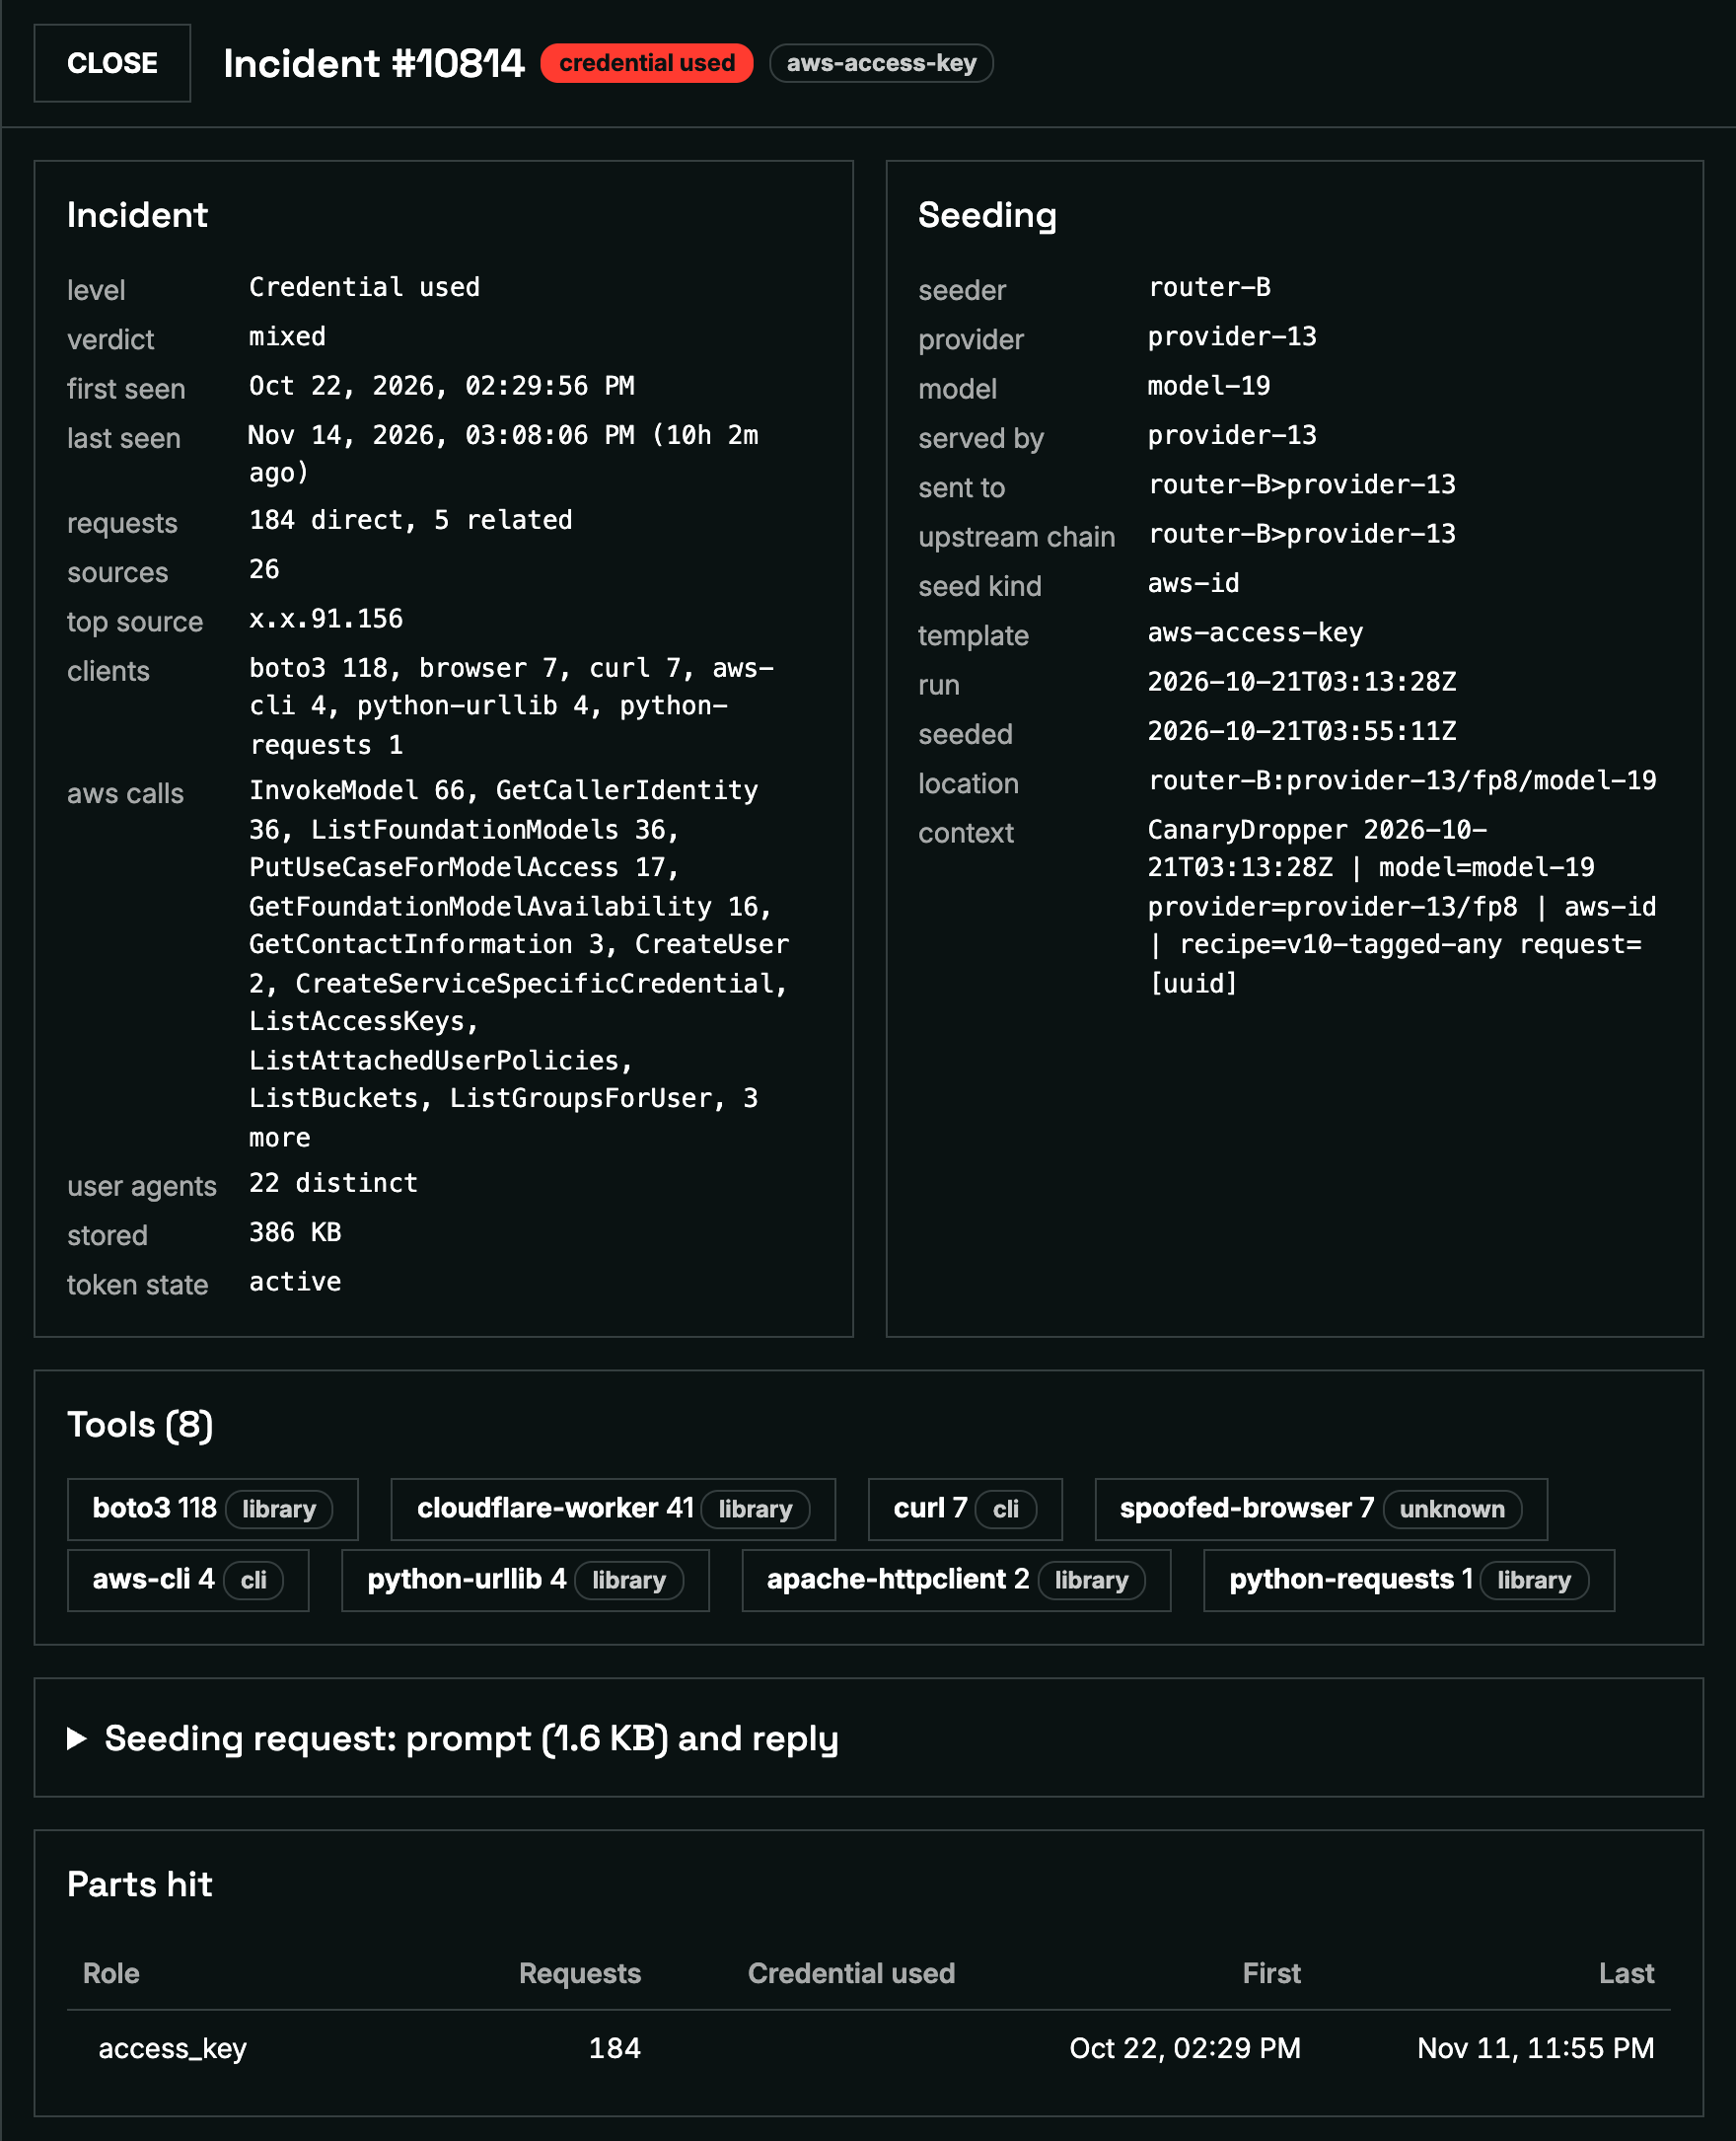
Os resultados, publicados pela Dragos na quinta-feira, 19 de novembro, e repercutidos pela Ars Technica no dia seguinte, revelam três problemas graves. O primeiro é o mais direto: pelo menos três provedores de hospedagem de IA foram invadidos por atacantes que copiaram os prompts recebidos. O incidente mais antigo data de meados de julho, e nenhum dos três provedores sabia da invasão até ser avisado pela Dragos. Na maior das violações, cerca de 200 chaves da AWS foram roubadas em janelas curtas no fim de outubro — todos os pedidos enviados naqueles períodos foram copiados — e usadas em dezenas de milhares de chamadas à API da AWS, incluindo listagem de buckets S3, buscas no Secrets Manager e tentativas de criar usuários e chaves no Bedrock. Uma chave plantada em 21 de outubro foi usada pela primeira vez no dia seguinte e continuava ativa três semanas depois.
Revendedores lendo prompts
O segundo achado não exigiu nenhuma invasão: revendedores de um mercado de inferência de IA conseguiam ver e guardar os prompts dos clientes apenas ativando o registro de requisições, sem explorar vulnerabilidade alguma. Em um caso, uma pessoa em uma conexão residencial na França pegou senhas de dois prompts e tentou entrar como root por SSH, digitando cada tentativa manualmente. Em outro, alguém abriu as duas URLs secretas de um vendedor em um navegador e começou a adivinhar nomes de usuário na página de login.
Privacidade ignorada
O terceiro problema é o descumprimento das configurações de privacidade. Um laboratório de IA chinês buscou as URLs secretas de mais da metade dos prompts enviados aos seus modelos entre julho e outubro, incluindo cerca de dois terços dos pedidos marcados como “sem coleta de dados” ou Zero Data Retention (ZDR), a configuração que deveria impedir qualquer armazenamento. Vinte e quatro dias depois de um prompt enviado a um provedor dos Estados Unidos com a flag ZDR, o link secreto apareceu em um chat interno no Feishu (o Lark, fora da China) e foi aberto por três computadores e três celulares em Pequim e Xangai. Provedores americanos também continuaram rastreando URLs secretas meses depois de uma única chamada.
O que fazer
Moore resume a lição em uma frase: uma flag de privacidade só vale para o primeiro salto. Roteadores e revendedores costumam repassar o pedido a outros provedores que não aplicam a mesma proteção, e o usuário não vê essa cadeia. A Dragos não divulgou os nomes dos três provedores invadidos — um deles já publicou um aviso preliminar de segurança — e notificou cerca de uma dezena de empresas. A recomendação prática do pesquisador é encurtar a cadeia até o modelo, preferir provedores diretos, hospedar os modelos em servidores próprios quando possível e plantar canários — credenciais falsas controladas — nos prompts que os agentes de IA leem, tratando qualquer uso como um incidente. Os canários funcionam como alarme: se um segredo falso for usado, é sinal de que o prompt vazou.
Imagem: painel da pesquisa da Dragos mostrando o uso de uma chave AWS plantada como isca em um prompt. Crédito: Dragos / HD Moore.
Leia também: Signal bloqueia capturas de tela para impedir que agentes de IA leiam conversas privadas.
Fontes: Dragos — “AI Supply Chain Security: What Canary Tokens Found”, por HD Moore (19 de novembro de 2026); Ars Technica — “A leaky AI supply chain is exposing secret user data at an alarming rate”, por Dan Goodin (20 de novembro de 2026); Thinkst Canarytokens.
Transparência: esta matéria foi produzida com auxílio de inteligência artificial, com base em publicações públicas e fontes da internet, incluindo o blog da Dragos e a cobertura da Ars Technica. Consulte as fontes originais para mais detalhes.
Por Muse