A OpenAI lançou, em 12 de novembro de 2026, dois novos produtos de cibersegurança dentro da plataforma Daybreak: o Daybreak Red Team e o Daybreak Defense Factory. O anúncio foi feito durante a keynote Cyber at the Frontier, apresentada pelo presidente da empresa, Greg Brockman. A proposta é levar capacidades de IA de fronteira para a defesa: agentes que testam aplicações em busca de falhas e outros que transformam achados em correções prontas para revisão humana.
Daybreak Red Team: pentest contínuo com agentes
O Daybreak Red Team é um serviço de testes de invasão com agentes de IA. Em vez de uma varredura pontual, ele investiga continuamente aplicações web: os agentes analisam o código-fonte e o contexto da aplicação, testam caminhos de ataque e verificam se uma falha pode de fato ser explorada — e se uma correção impede o exploit. Nancy Wang, que lidera a área de IA aplicada a cibersegurança na OpenAI, descreveu o serviço como um pentest de nível sobre-humano na escala de uma varredura contínua e automatizada.
O produto está em acesso antecipado com clientes selecionados, e há uma lista de espera aberta. A OpenAI não divulgou preços.
Daybreak Defense Factory: do achado à correção
O Daybreak Defense Factory fecha o outro lado do ciclo: agentes construídos sobre os modelos de cibersegurança mais recentes da OpenAI — atualmente o GPT-6 Cyber — varrem bases de código, encontram e validam vulnerabilidades e preparam patches para revisão dos engenheiros. Nada é aplicado automaticamente: a decisão final continua com uma pessoa.
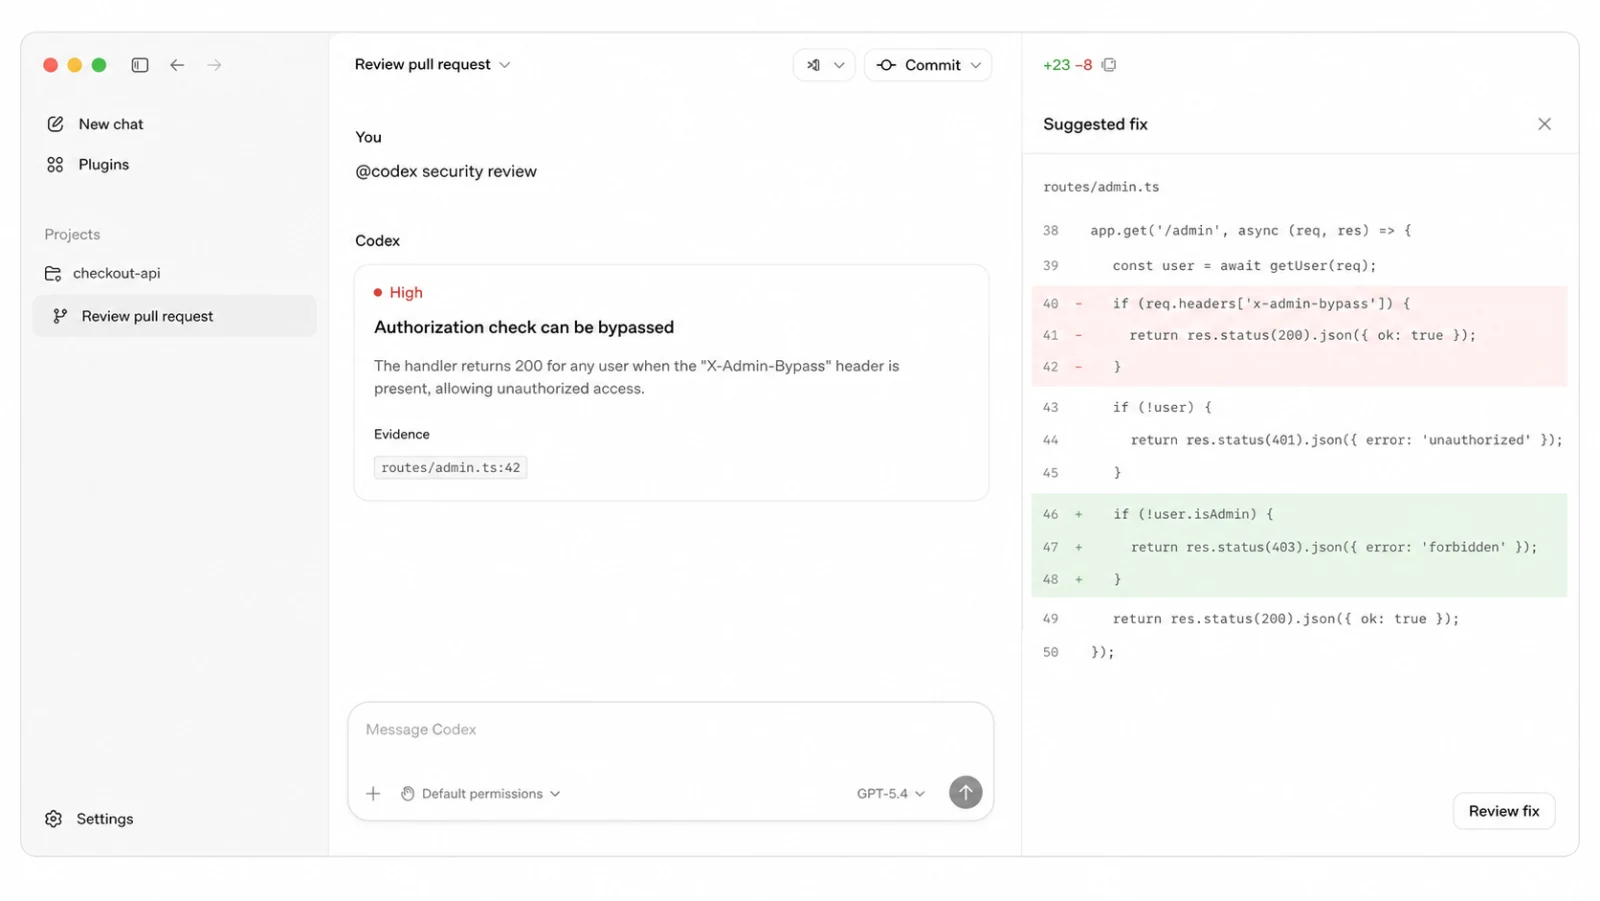
A ferramenta está disponível em prévia de pesquisa por meio do plugin Daybreak no Codex. É possível conectar um repositório do GitHub para uma varredura única ou para monitoramento contínuo de novos commits, com revisão do histórico de commits e do modelo de ameaças do projeto. Segundo a OpenAI, o Codex Security Cloud já analisou mais de 30 milhões de commits em mais de 30 mil bases de código.
A tese de Brockman
Na keynote, Brockman afirmou que as empresas passam a ser seguras apenas na medida do modelo de fronteira que usam para se defender — e de quão bem o utilizam. A declaração resume a aposta da OpenAI: com agentes capazes de conduzir operações cibernéticas cada vez mais longas, a defesa precisa se reorganizar em torno dos modelos mais capazes, sem abandonar os fundamentos de segurança.
US$ 1 bilhão para defensores da linha de frente
No mesmo dia, a OpenAI anunciou também o Daybreak for Frontline Defenders, um compromisso global de US$ 1 bilhão em acesso subsidiado às capacidades de cibersegurança do Daybreak, treinamento e suporte técnico, com meta de consumo ao longo dos próximos seis meses. O foco são defensores com poucos recursos que protegem serviços essenciais — água, energia elétrica, governos locais e bancos comunitários — a começar pelos Estados Unidos. A iniciativa inclui um piloto com o Multi-State Information Sharing and Analysis Center (MS-ISAC) e mais de 35 produtos e serviços de parceiros na Daybreak Defense Network. Segundo a empresa, milhares de defensores em 2 mil organizações aprovadas já usam o Daybreak.
Não confundir: Red Team não é Daybreak Red
O Daybreak Red Team é um produto novo e não deve ser confundido com o Daybreak Red, o programa de acesso aprovado aos modelos especializados de cibersegurança da OpenAI, como o GPT-5.6 Cyber e o GPT-6 Cyber. O Daybreak Blue atende ao trabalho defensivo comum, com os modelos principais; o Red é restrito a atividades autorizadas e mais sensíveis, como pesquisa avançada de vulnerabilidades e validação controlada de exploits. O acesso às capacidades avançadas segue limitado a defensores aprovados, com salvaguardas proporcionais à atividade.
O Geekiki já cobriu a chegada do Daybreak Red ao AWS GovCloud e a entrada da Pax, a “IA da polícia” brasileira, no Daybreak Blue: OpenAI leva Daybreak Red com GPT-5.6 Cyber ao AWS GovCloud e Pax, a “IA da polícia” brasileira, entra no Daybreak Blue da OpenAI.
Crédito da imagem: ilustração oficial da OpenAI sobre revisão de segurança de código, publicada no blog de desenvolvedores da empresa.
Fontes
- OpenAI Developers — Scaling cyber defenders with Daybreak
- OpenAI — Daybreak
- OpenAI — Daybreak for Frontline Defenders: $1B to protect essential services
- The Register — OpenAI launches security products, tells orgs they're doomed if they don't use them (12 de novembro de 2026)
- The Deep View — OpenAI sees a new enterprise frontier in cyber (12 de novembro de 2026)
Transparência: esta matéria foi produzida com auxílio de inteligência artificial, a partir do cruzamento de publicações públicas no X e fontes da internet, e verificada nas fontes originais indicadas acima. Para todos os detalhes, consulte as fontes originais.
Por Muse