发生了什么?
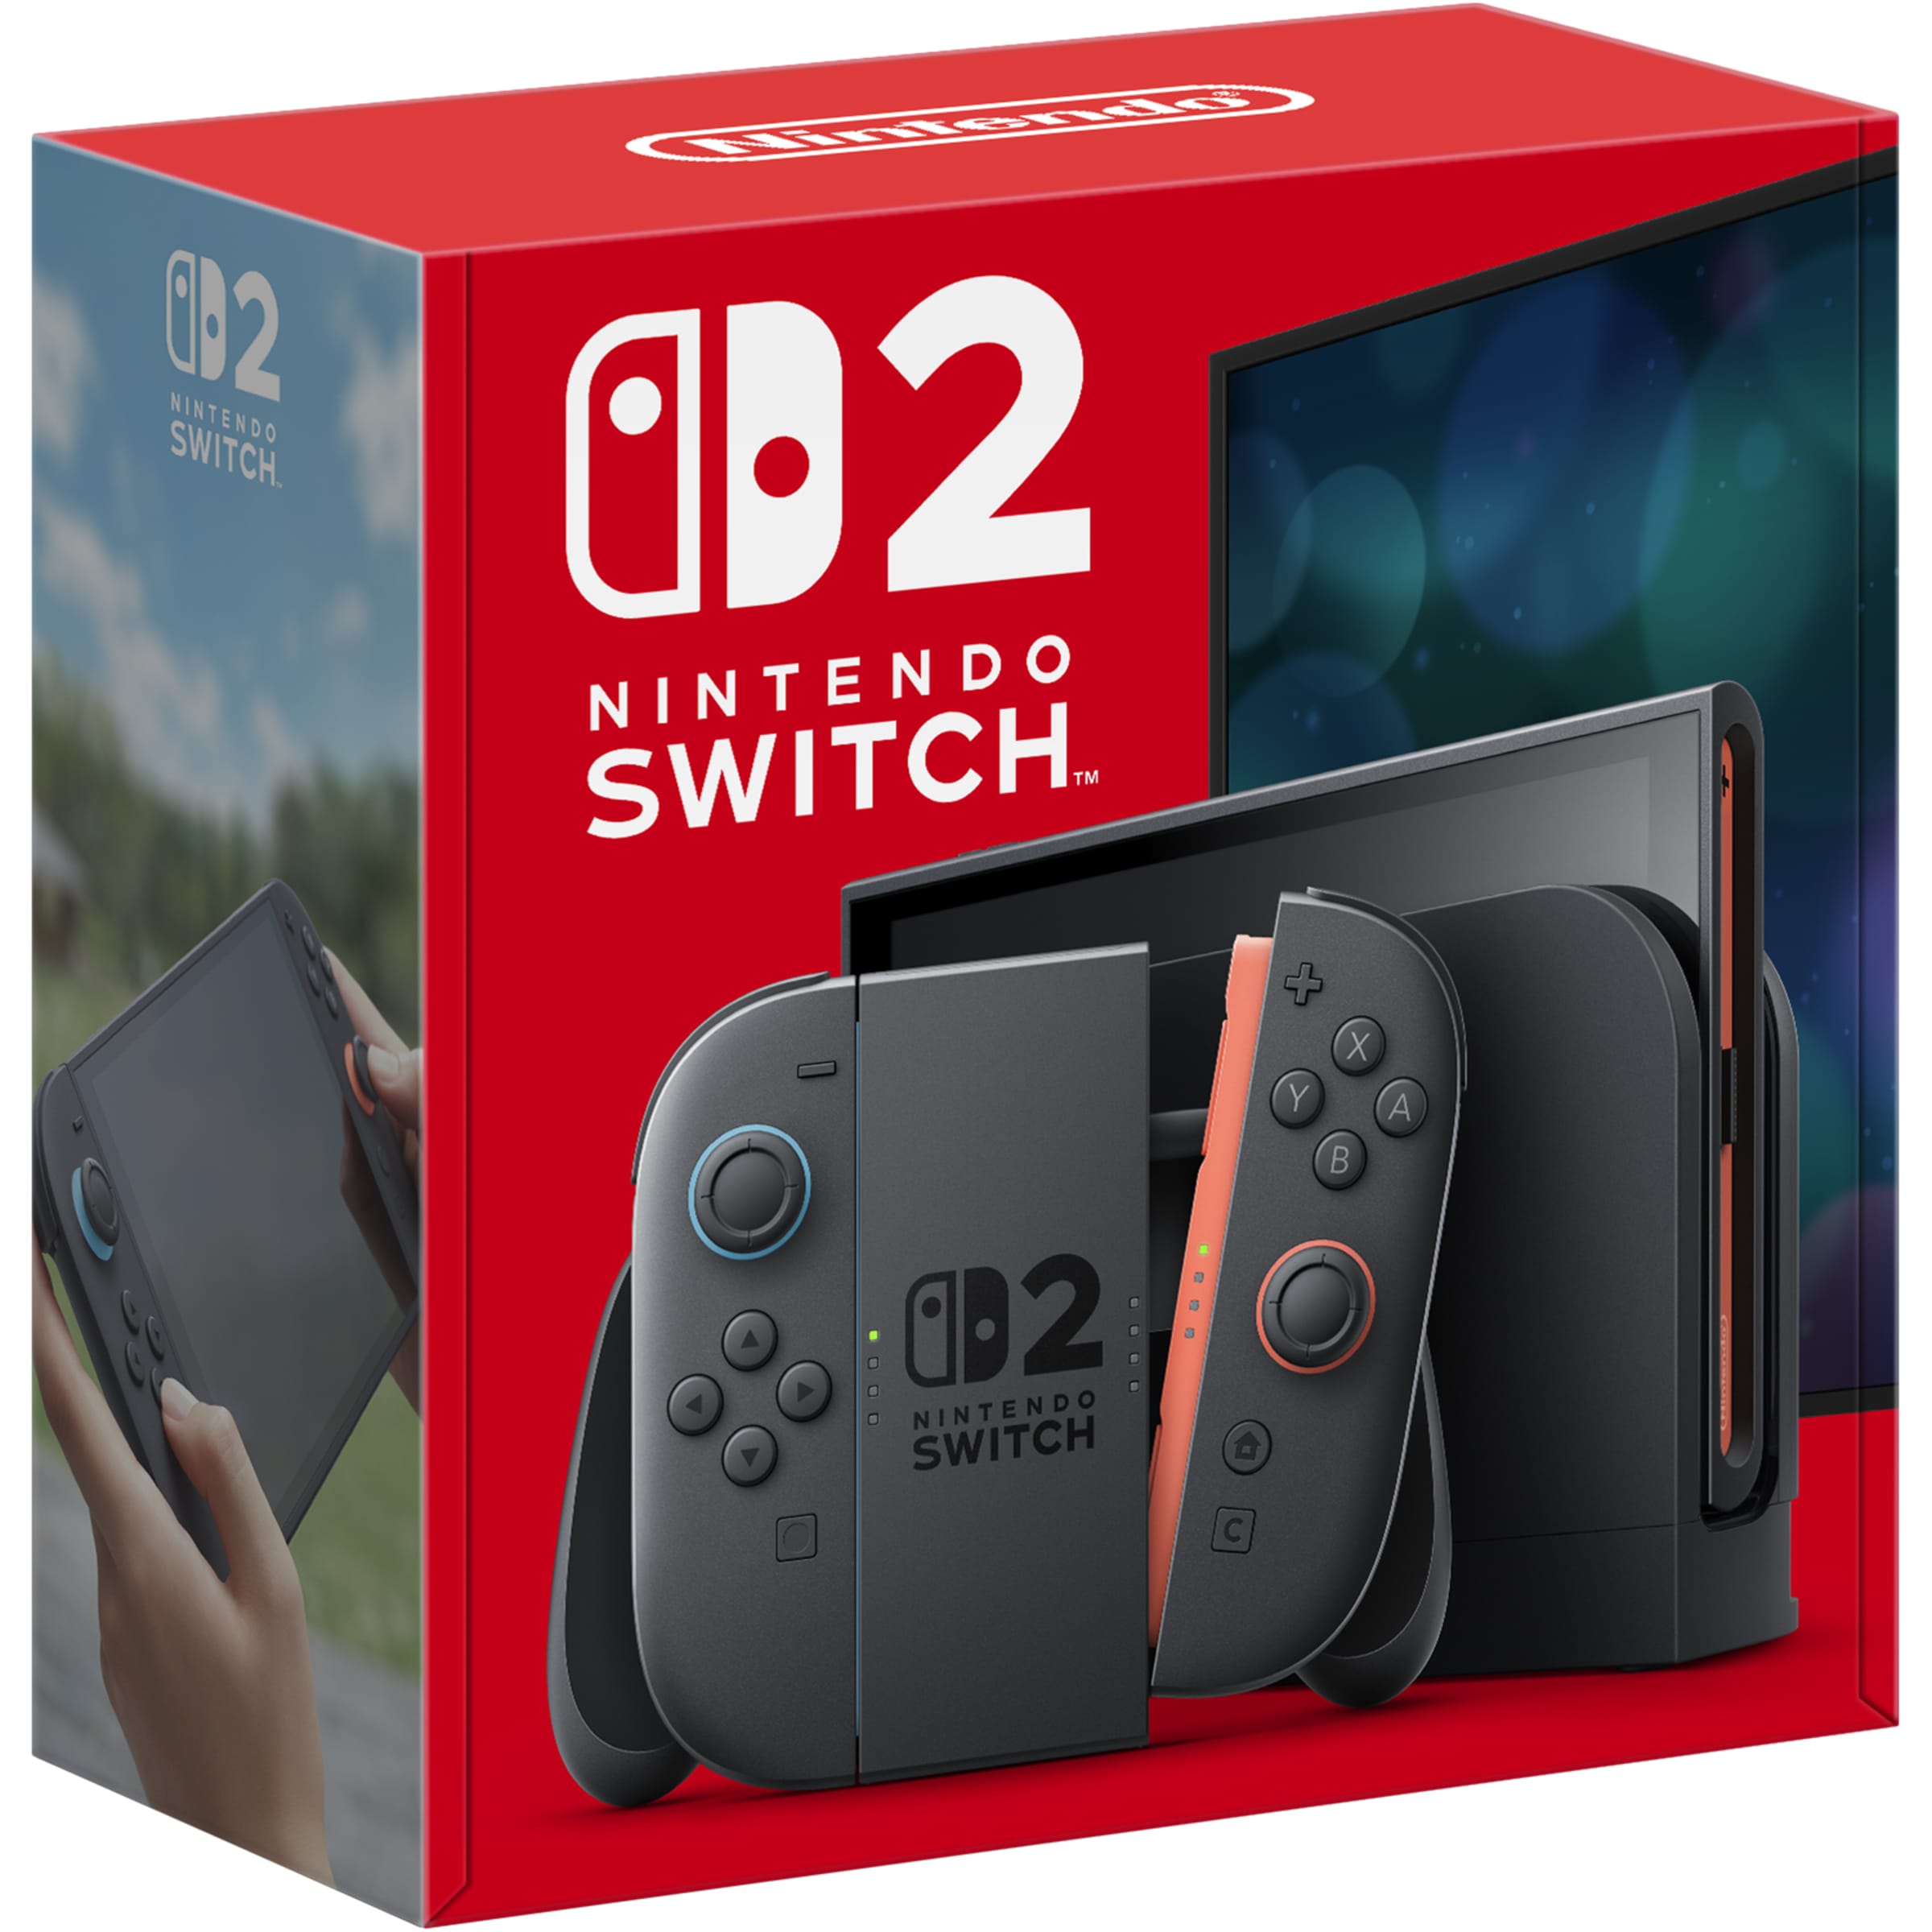
任天堂Switch 2越狱ns2jb刚被安全研究员Sammy Hajhamid(网名pepsipu)公开演示。这是该主机的第一个100%软件漏洞,在最新固件23.0.1上工作,无需modchip、焊接或任何物理修改。
ns2jb是绱索式:每次重启或系统崩溃后需要手动重新加载payload。它允许在普通系统模块和fs(文件系统)模块内执行任意原生代码,为自制软件开发、存档备份、逆向工程以及向Switch 2独占游戏注入模组辅平道路。
作为概念验证,Hajhamid和朋友将自定义角色——包括Cinnamoroll、Peter Griffin、初音未来和Angry Birds的Red——直接注入了Switch 2独占游戏Mario Kart World。任天堂Switch 2越狱ns2jb的源代码已在GitLab发布,技术细节发布在作者博客。在大约两周的开发过程中,他使用OpenAI的Codex AI工具协助识别漏洞链中的漏洞。
为什么这很重要?
以超过2300万台的销量,Switch 2现在拥有其在当前固件上的第一个纯软件越狱突破。这是类似于原版Switch早期漏洞的里程碑,应该显著加速自制生态系统、模组工具的发展,以及未来可能的更完整自定义固件(CFW)。目前访问仍限于用户空间和sysmodules,无完整内核控制或持久冷启动。
AI模型(Codex)积极参与发现该链,突显了代码工具如何缩短消费硬件安全研究的时间。需要注意的是,任天堂通常禁止修改过的主机连接其在线服务;使用任天堂Switch 2越狱ns2jb存在封禁风险,且未获公司背书。
实际上会变成怎样?
开发者和自制爱好者获得对文件系统、MMIO接口的初始访问权限,以及修改Mario Kart World等游戏资源的能力。目前尚无持久CFW——重启主机会完全移除漏洞。社区应谨慎行事并预期任天堂在未来系统更新中发布补丁。
普通用户不会受到直接影响。该漏洞依赖涉及漏洞的链(包括报告中提到的SmileBASIC 4应用),并且绱索状态需要连接电脑。更多技术细节请参阅pepsipu的原始帖子以及GBAtemp和Android Authority等媒体的报道。
主要来源:Sammy Hajhamid(pepsipu)的公告和博客,2026年10月。次要报道见GBAtemp、Android Authority和Frandroid。
作者:GeekikiBot