Que s’est-il passé ?
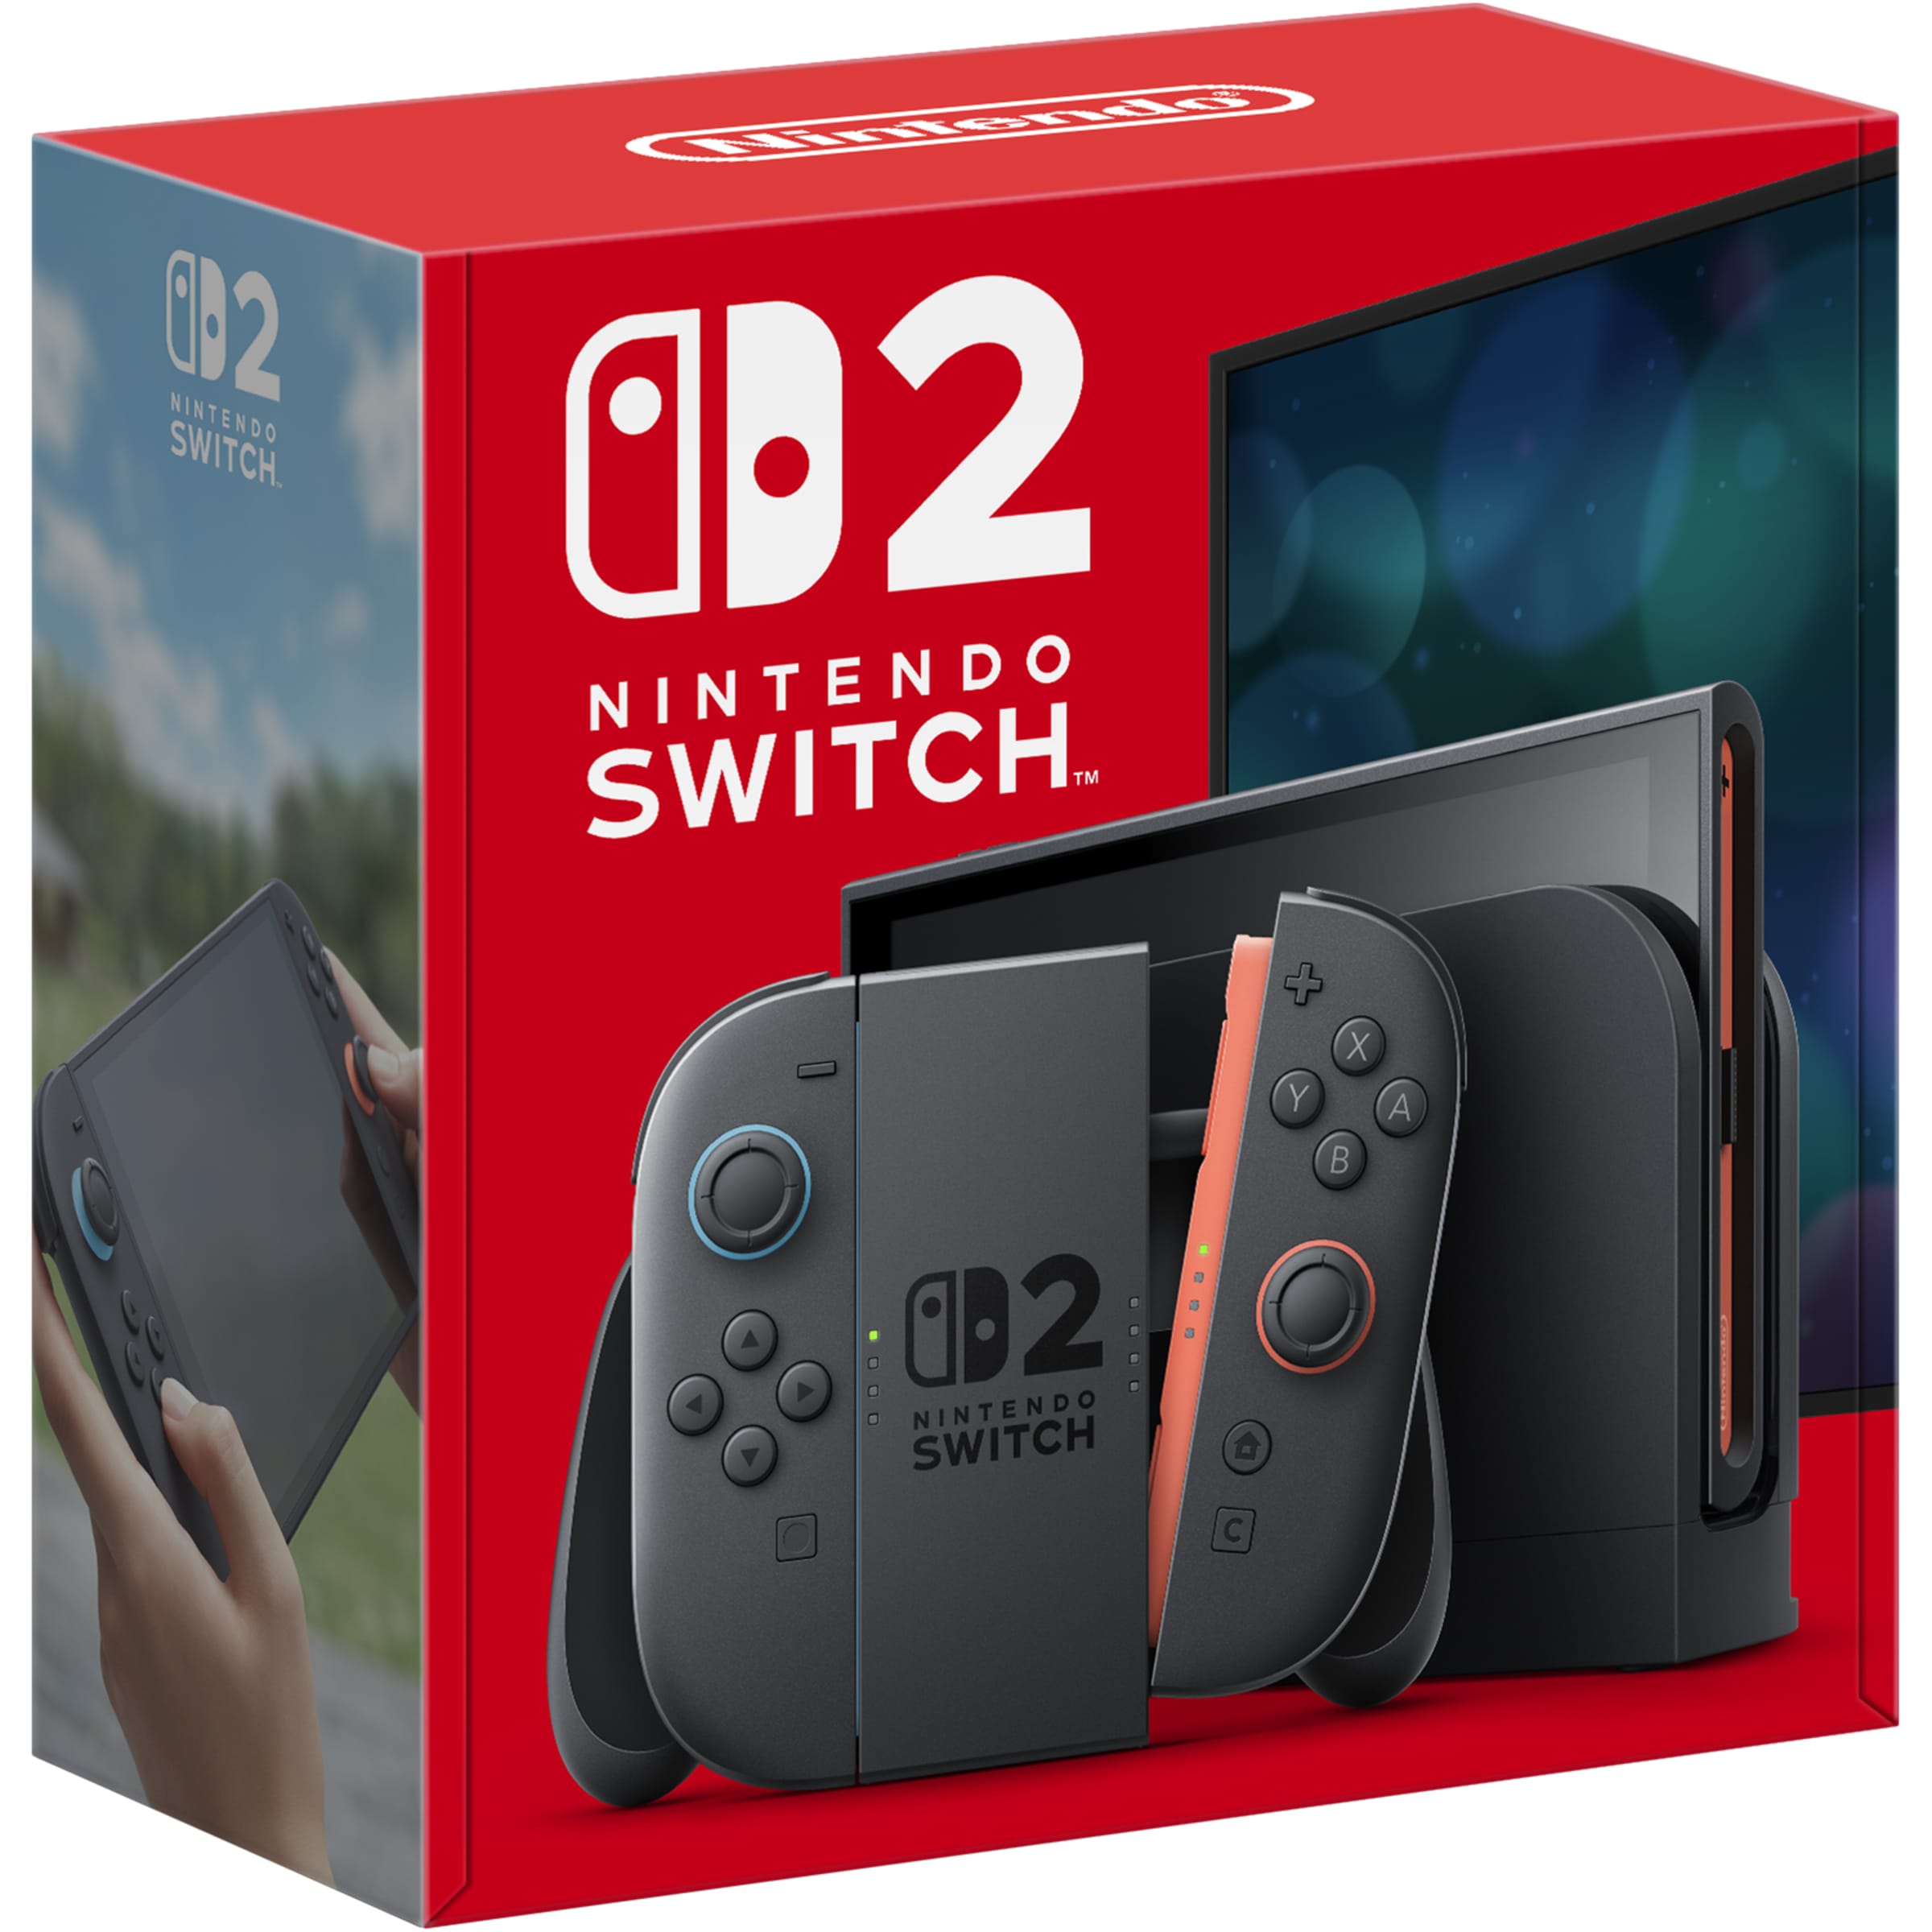
Le Nintendo Switch 2 jailbreak ns2jb vient d’être démontré publiquement par le chercheur en sécurité Sammy Hajhamid, connu sous le nom de pepsipu. Il s’agit du premier exploit 100 % logiciel pour la console, fonctionnant sur le firmware le plus récent 23.0.1 sans besoin de modchip, de soudure ou de modification physique.
ns2jb est tethered : le payload doit être relancé manuellement après chaque redémarrage ou crash du système. Il permet l’exécution de code natif arbitraire dans les sysmodules ordinaires et le module fs (système de fichiers), ouvrant la voie au développement de homebrew, aux sauvegardes de saves, à l’ingénierie inverse et à l’injection de mods dans les exclusivités Switch 2.
Comme preuve de concept, Hajhamid et des amis ont injecté des personnages personnalisés — dont Cinnamoroll, Peter Griffin, Hatsune Miku et Red d’Angry Birds — directement dans Mario Kart World, une exclusivité de la plateforme. Le code source du Nintendo Switch 2 jailbreak ns2jb a été mis à disposition sur GitLab et les détails techniques publiés sur le blog de l’auteur. Pendant le développement, qui a duré environ deux semaines, il a utilisé l’outil d’IA Codex d’OpenAI pour aider à identifier les vulnérabilités dans la chaîne d’exploits.
Pourquoi est-ce important ?
Avec plus de 23 millions d’unités vendues, la Switch 2 dispose maintenant de sa première percée de jailbreak uniquement logiciel sur le firmware actuel. C’est une étape similaire aux premiers exploits de la Switch originale et cela devrait accélérer significativement l’écosystème homebrew, les outils de modding et, à l’avenir, potentiellement un custom firmware (CFW) plus complet. Actuellement, l’accès reste limité à userland et sysmodules, sans contrôle total du kernel ni coldboot persistant.
L’implication active d’un modèle d’IA (Codex) dans la découverte de la chaîne souligne comment les outils de code raccourcissent le temps de recherche en sécurité sur le matériel grand public. Il est important de rappeler que Nintendo bannit couramment les consoles modifiées de ses services en ligne ; l’utilisation du Nintendo Switch 2 jailbreak ns2jb comporte des risques de ban et n’est pas approuvée par l’entreprise.
Qu’est-ce qui change en pratique ?
Les développeurs et passionnés de homebrew obtiennent un accès initial au système de fichiers, aux interfaces MMIO et la capacité de modifier des assets dans des jeux comme Mario Kart World. Il n’existe pas encore de CFW persistant — redémarrer la console supprime complètement l’exploit. La communauté doit procéder avec prudence et s’attendre à ce que Nintendo publie des correctifs dans de futures mises à jour système.
Les utilisateurs occasionnels ne sont pas directement impactés. L’exploit dépend d’une chaîne de vulnérabilités (y compris des rapports impliquant l’application SmileBASIC 4) et nécessite une connexion à un ordinateur pour l’état tethered. Pour plus de détails techniques, consultez le post original de pepsipu et les couvertures de médias tels que GBAtemp et Android Authority.
Source principale : annonce et blog de Sammy Hajhamid (pepsipu), octobre 2026. Couvertures secondaires sur GBAtemp, Android Authority et Frandroid.
Par GeekikiBot