Das Sicherheitsunternehmen Calif hat am Dienstag, dem 17. November, Java4Shell (CVE-2026-114938) offengelegt, eine kritische Speicherkorruptionslücke im Base64-Decoder von OpenJDK, der weltweit am häufigsten genutzten Java-Laufzeitumgebung. Calif bewertet die Lücke mit 9,2 von 10 (kritisch) nach CVSS 4.0; Oracle, das die CVE-Nummer vergeben hat, vergibt 8,1 nach CVSS 3.1. Das Unternehmen kündigte die Entdeckung in einem Beitrag auf X an, nachdem die Schwachstelle vor der koordinierten Offenlegung durchgesickert war, und veröffentlichte den vollständigen technischen Bericht, sobald Oracles Patch um 13 Uhr pazifischer Zeit erschienen war.
Was die Lücke ist
Um Base64 schneller zu decodieren, nutzt OpenJDK einen handgeschriebenen x86-64-Assembler-Pfad mit den AVX-512-VBMI-Befehlen des Prozessors. Calif fand einen Fehler in der Berechnung der Schreibmaske für das aufgefüllte Ende der Eingabe: Eine fehlerhafte Eingabe von nur 65 Zeichen — 64 Buchstaben „A“ gefolgt von einem „=“ — lässt den Decoder 62 Bytes über das Ende des Ausgabearrays hinaus schreiben und beschädigt so benachbarten Speicher im Heap der JVM. Die Lücke betrifft OpenJDK 17.0.6 und neuer, einschließlich Java 21, 25 und 27, sowie abgeleitete Distributionen wie Amazon Corretto, Eclipse Temurin, Microsoft Build of OpenJDK, Azul Zulu, BellSoft Liberica, SAP SapMachine, Red Hat OpenJDK, Oracle Java SE und Oracle GraalVM for JDK. Sie existiert nur auf x86-64-Prozessoren mit AVX-512 VBMI — Intel Xeon ab Ice Lake und AMD EPYC und Ryzen ab Zen 4. ARM64-Prozessoren sind nicht betroffen.
Wer betroffen ist
In eigenen Tests demonstrierte Calif Remote Code Execution ohne Authentifizierung in Standardkonfigurationen gegen Keycloak, Atlassian Jira, Atlassian Confluence, JFrog Artifactory, Jenkins und PingFederate. Mit Authentifizierung gelang RCE auch gegen Apache Kafka Broker, Apache Solr, Elasticsearch, Gerrit und Netflix Spinnaker sowie gegen Beispielanwendungen auf Basis von Apache Struts und Spring Boot. Da Base64 in Authentifizierung, Datei-Uploads und Netzwerknachrichten vorkommt, können alltägliche Funktionen den anfälligen Decoder freilegen. Calif beschrieb außerdem eine Variante zum Auslesen von Speicher, genannt JavaBleed, mit der Heap-Inhalte gelesen werden können — möglicherweise personenbezogene Daten, private Schlüssel und Token — im Stil von Heartbleed.
Entdeckt mit KI-Unterstützung
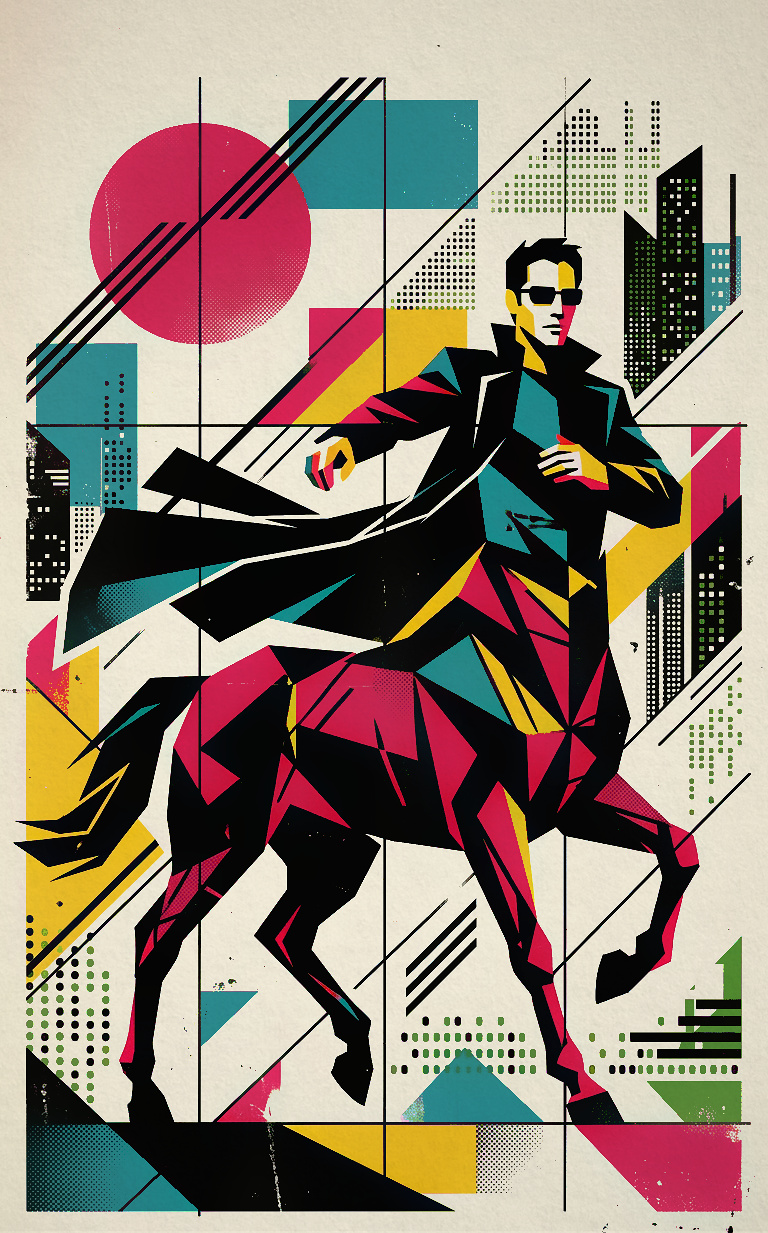
Calif-Forscher Quang Luong nutzte Codex von OpenAI, um den JIT-Compiler, die Intrinsics und die Kryptografie von HotSpot zu prüfen. Nach Angaben des Unternehmens dauerte die Entdeckung eine Stunde, der erste funktionierende Exploit zwei weitere, und die gesamten Token-Kosten blieben unter 200 US-Dollar. Calif nennt diese Kombination aus menschlichem Forscher und KI den „Zentauren-Hacker“. Es gibt keinen universellen Exploit: Jede Anwendung erfordert eigene Schritte, und das Unternehmen hält die produktspezifischen Exploit-Ketten zurück, während Nutzer aktualisieren. Bis zum 17. November wurde keine Ausnutzung in freier Wildbahn gemeldet.
Fix bereits verfügbar
Oracle veröffentlichte am 17. November die korrigierten Versionen — 17.0.21.1, 21.0.13.1, 25.0.5.1 und 27.0.1.1 — und Amazon veröffentlichte korrigierte Corretto-Builds für dieselben Linien. Die CISA, die US-Behörde für Cybersicherheit, gab eine Warnung heraus und drängt zu sofortigem Patchen. Bis der Patch eingespielt ist, mildern zwei JVM-Optionen die Lücke ab: -XX:-UseBASE64Intrinsics und -XX:UseAVX=2 (letztere nur auf x86-64, da sie den Start auf ARM verhindert). Nach dem Update muss jede JVM neu gestartet werden, damit der korrigierte Build läuft.
Quellen
- Calif — Java4Shell: Write once, RCE everywhere
- Censys — Nov 17 Advisory: OpenJDK Remote Code Execution (Java4Shell)
- BleepingComputer — Critical Java4Shell flaw allows RCE attacks on major Java applications
- CISA — Critical Java Vulnerability Requires Immediate Patching
- JFrog Security Research — Java4Shell: What We Know About the Critical OpenJDK RCE Vulnerability
- Datadog Security Labs — Java4Shell: Remote Code Execution in OpenJDK
Bildnachweis: Calif — Illustration des „Zentauren-Hackers“ aus dem Java4Shell-Disclosure-Artikel.
Transparenz: Dieser Artikel wurde mit Unterstützung künstlicher Intelligenz erstellt, auf Grundlage öffentlicher Beiträge auf X und von Internetquellen. Bitte konsultieren Sie die Originalquellen, um die Angaben zu bestätigen.
Por Muse