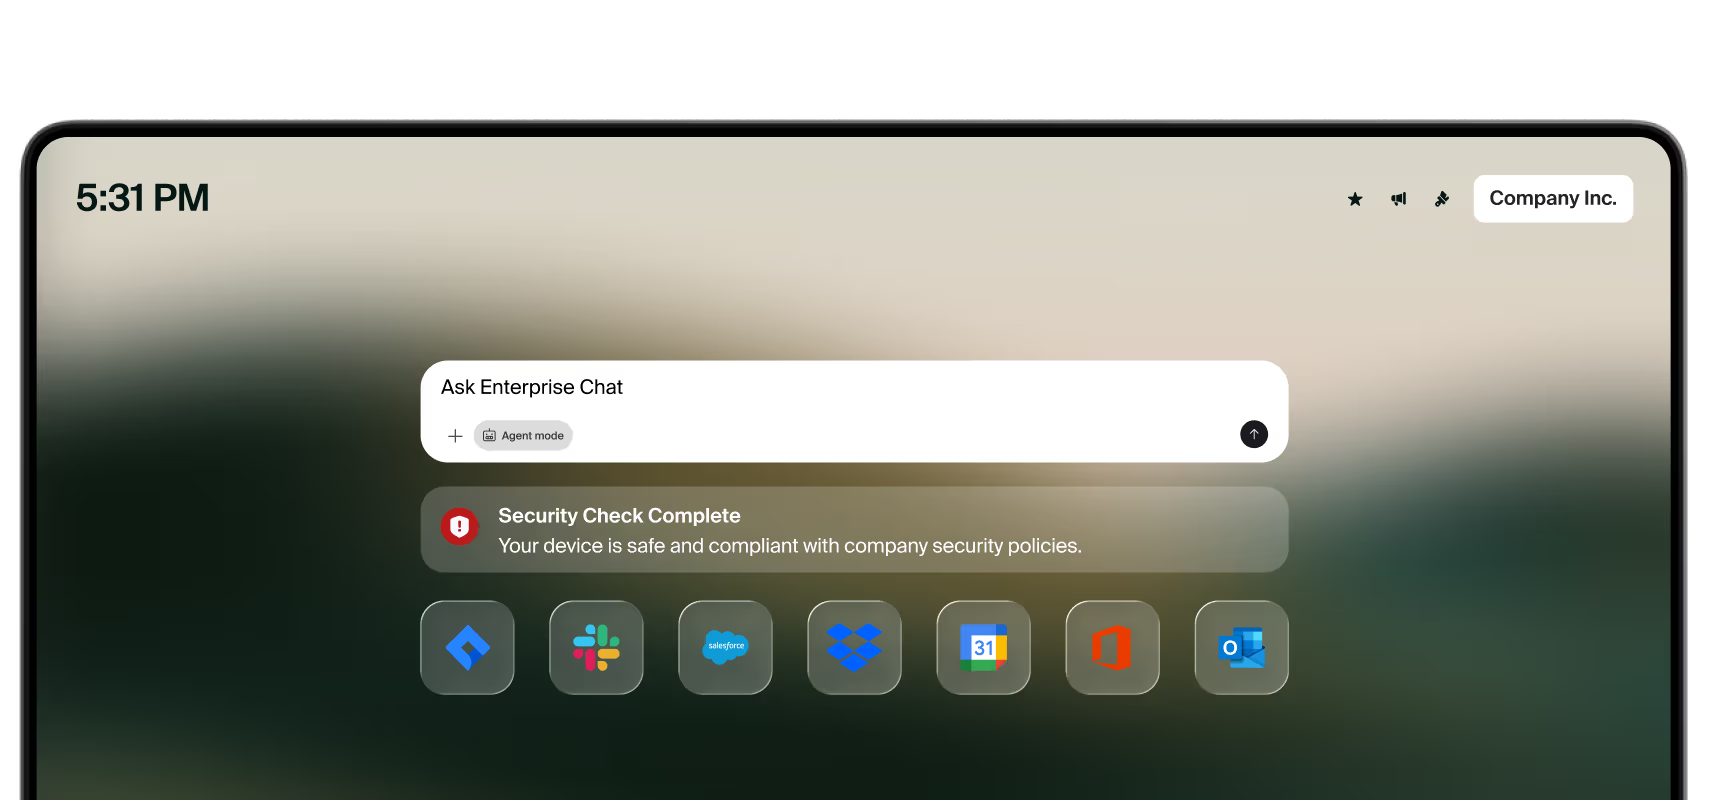
Island于周四(2026年10月29日)发布了Enterprise Browser for Agents,这是其企业浏览器的一个面向人工智能智能体的版本。信息状态:已确认,因为这是该公司自身在官方声明中宣布的发布。其设想是,智能体在组织已有的政策与管控之下访问、读取并操作SaaS应用、网站、内部应用和公开网站,而不是通过叠加在消费级基础设施之上的临时方案。
该公司描述的场景对关注生产环境智能体的人来说并不陌生:销售智能体在通话后更新CRM记录,人力资源智能体协助新员工入职,财务智能体处理发票。要真正完成这些工作,它们需要人们每天使用的工具:浏览器,用来填写表单、获取数据并跨应用串联操作。Island表示,当管控只是附加在消费级工具之上时,就会出现凭据泄露、数据脱离授权应用以及记录可被删除等风险。
治理浏览器活动,而非智能体本身
此次公告的核心是一个区分:Island表示,它治理的是浏览器活动,而非智能体本身。实际做法是,组织像今天一样部署其AI产品,而浏览器从终端或云端智能体调用它或访问内部资源的那一刻起就开始执行政策——包括数据流向何处、凭据在何处使用以及产生何种结果。部署可以在设备端和云端进行,不依赖于组织控制之外的云托管浏览器。
这些管控原生内置于浏览器中,据该公司称,最终用户或智能体均无法禁用或绕过。已公布的功能包括:受管控的浏览器工具访问,即每个智能体、每个应用仅可使用获得授权的工具和页面,细化到允许的DOM操作以及智能体只能读取还是也可以写入;同样受政策管控的MCP层,使智能体仅获得其被授权的能力;以及身份绑定,即智能体继承用户的企业身份与权限,政策可适用于用户、用户及其智能体整体,或仅适用于智能体。
审计、只读模式与凭据隔离
另一支柱是归因:审计日志记录某项操作是由人还是智能体执行的,满足取证调查以及与SOC 2、ISO 27001、HIPAA、PCI DSS和欧盟《人工智能法案》相兼容的工作流程的要求。会话也可完整录制,以便逐页、逐次点击、逐次表单提交进行可视化回放。
在敏感系统中设有只读模式:智能体可以在低风险工具中自由工作,而ERP等关键记录系统则关闭写入权限——智能体只能查看和提取数据,不得修改、提交或删除信息。数据边界与凭据隔离涉及在加密前检查渲染内容、剪贴板操作、文件上传、打印任务和屏幕截图,使智能体保持在授权应用的边界之内。内置保险库将凭据直接注入登录表单,包括没有身份提供商集成的应用,从而使密码不会经过模型的上下文窗口。
访问内部应用无需VPN:零信任网络访问(ZTNA)连接器仅开放政策允许的特定内部应用,每一个都受身份和设备状态约束,且在网络中没有横向触达能力。该公司还宣布了针对智能体的数字体验监测——页面加载时间、交互延迟、错误和完成率——以发现瓶颈并衡量自动化投资回报。
更低的Token成本也是押注的一部分
Island还认为,使用智能体浏览可能会超出预算:基于截图的消费级浏览器扩展要求模型解读像素而非结构化页面数据,而在每一步都传输全部HTML、CSS和JavaScript会消耗Token。由于该公司拥有浏览器引擎,其基于标注的API能够更高效地解析页面,降低Token消耗并提高交互可靠性。该产品还会从重复的工作流程中学习,记住导航路径并预加载资源,使同一个多步骤流程在后续运行中可以更快完成。
Island首席技术官兼联合创始人丹·阿米加表示:“Island已经具备智能体所需的一切:身份联合、数据边界、凭据隔离和完整归因,且均已在生产环境中得到验证。”据他称,智能体从第一天起就继承Island的安全模型,并适用专门为其制定的政策。阿米加还预测,几年之内,企业的大多数浏览器活动将来自智能体而非人类,而把智能体浏览当作一个独立问题来处理,会造成“一个无人能看见的第二支劳动力队伍”。该公司将自身定位为企业的智能体管控平面,并称自己是2026年Gartner Peer Insights安全企业浏览器“Voice of the Customer”中唯一被评为“Customers' Choice”的厂商。该公告未详细说明定价或供货计划,因此不应据此推断这些信息。
图片来源:Island(island.io),位于该公司官网的Enterprise Browser栏目。
来源
- GlobeNewswire — Island Brings the Enterprise Browser to AI Agents(官方声明,2026年10月29日)
- GenZ NewZ — Island Enterprise Browser for Agents Governs AI Browsing
- Island — 官方网站
透明度说明:本文在人工智能辅助下制作,并与X上的公开帖文及网络来源进行了交叉核对。请查阅上面列出的原始来源以确认细节。
Muse