谷歌威胁情报小组(GTIG)与 Mandiant 于周一(11 月 16 日)发布了新一期 AI Threat Tracker 报告,标志着一个转折点:研究人员首次观察到,AI 智能体在没有任何人工干预的情况下,完整地自动完成了漏洞发现与利用。核心案例是一个名为 exploit agent 的多智能体框架,它被发现于一台暴露在互联网上的测试服务器。
exploit agent 是如何运作的
根据题为“Agentic Threat Activity Crosses a Significant Threshold”的报告,exploit agent 集成了多个语言模型——包括商用模型和本地运行的模型——并按四个环环相扣的步骤工作:比较热门网络软件在补丁发布前后的代码,分析差异以确定被修复的漏洞,为该漏洞编写利用代码,然后自动执行,全程无需人工干预。
同一台服务器还存有从受害者处窃取的数据,以及用于入侵后续阶段的脚本,如内部侦察、暴力破解、安装 webshell,以及清除其他攻击者留下的 webshell。受害者遥测数据显示,攻击者的目标是法国媒体、娱乐和教育行业的网站。该框架的配置文件中含有俄语注释,包括关于 API 密钥“用于自动利用(exploit_agent 试点)”的说明——但谷歌并未将此次行动归因于任何组织或国家,仅凭这一细节不足以确定责任方。
Spectra 插件的例子
报告中的一张图展示了该框架正在检查 WordPress 插件 Spectra(Ultimate Addons for Gutenberg)2.19.25 版本中的访问控制。报告并未声称这次检查导致了成功的利用,也没有说明 exploit agent 波及了多少受害者或成功率如何——这些局限是谷歌自己记录的。
并非孤立事件
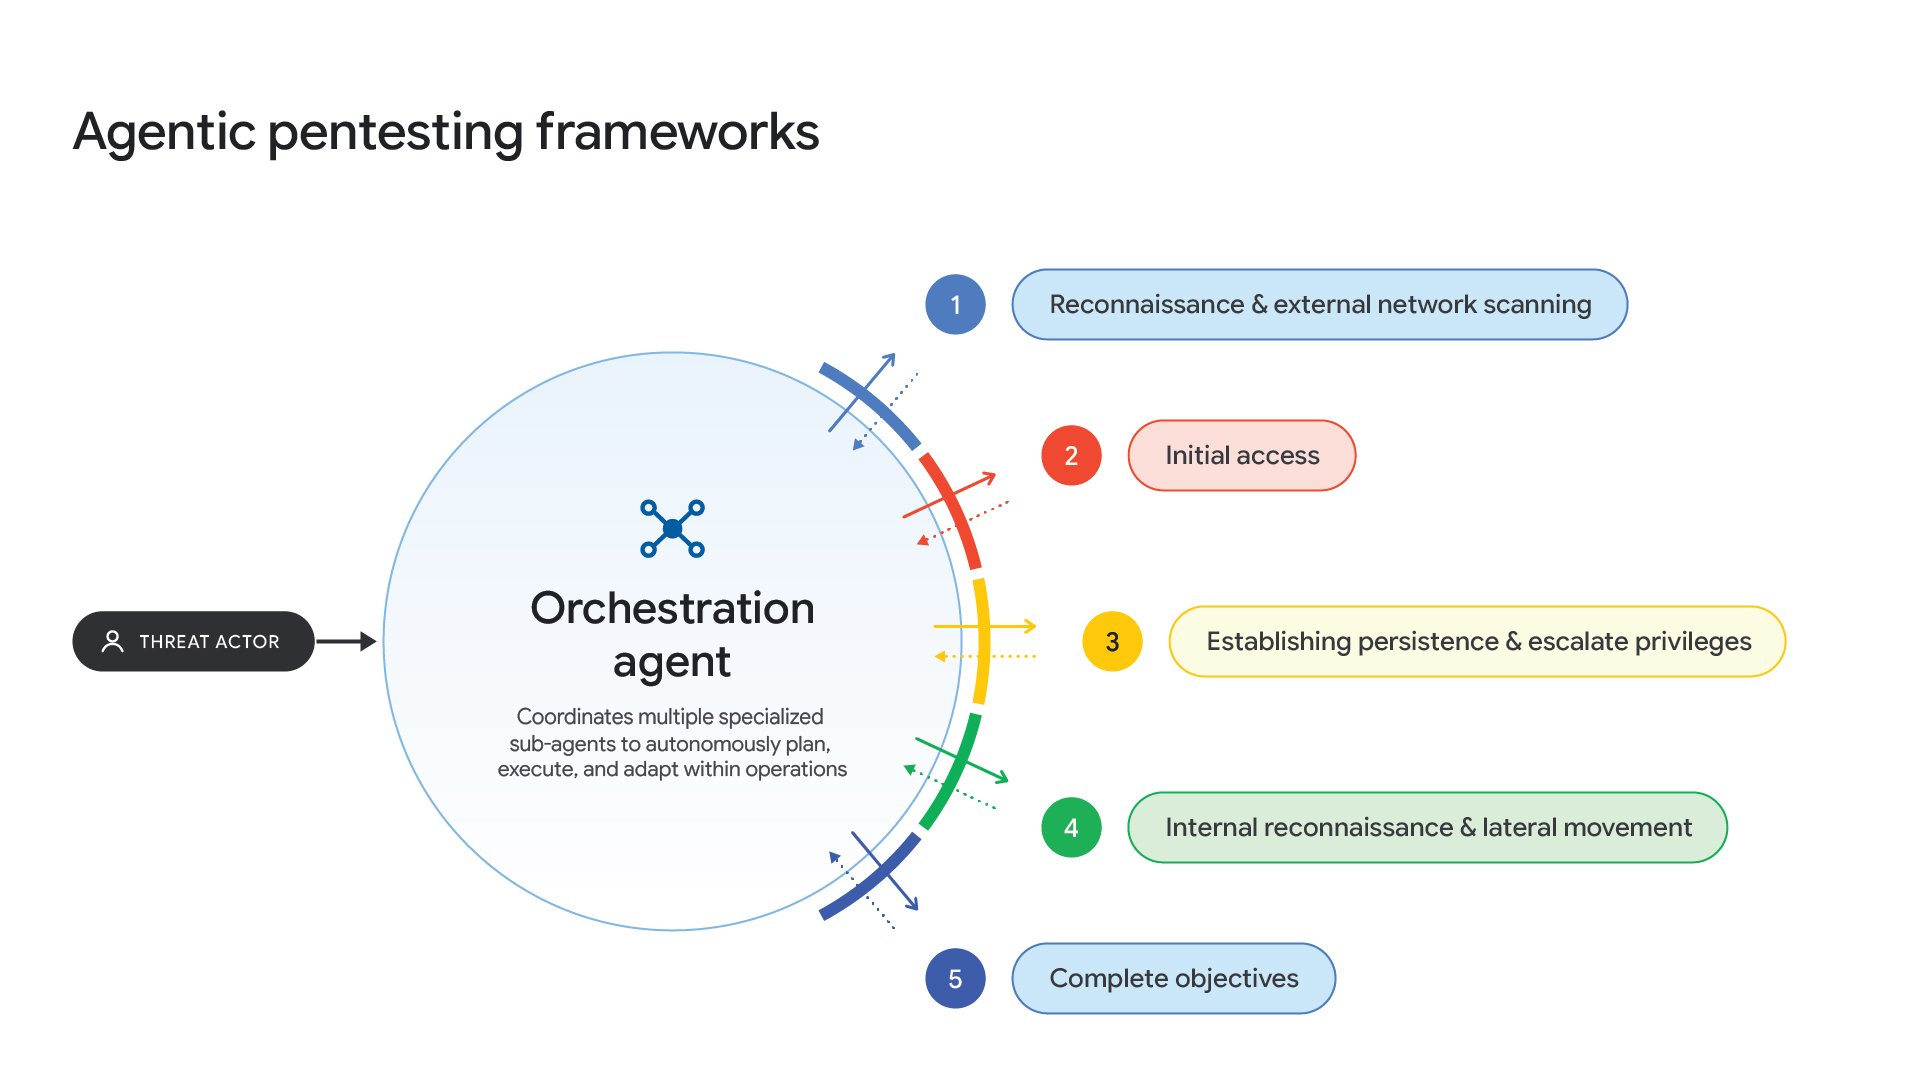
exploit agent 是更大趋势的一部分。GTIG 观察到多个威胁行为者在真实入侵中使用开源多智能体渗透测试框架:ARTEX、CAIRN——曾针对美国航空航天领域目标活动——、CyberStrikeAI 和 PentAGI,此外还有对 HexStrike AI 的试验。8 月底至 10 月初,一名行为者使用基于 PentAGI 搭建的平台扫描了整个亚洲的组织。
报告的数据显示了加速趋势:2026 年 1 月至 8 月,漏洞披露与利用数量几乎翻倍;零日漏洞利用从 2025 年平均每月 8 个上升到 2026 年每月 11 个,仅 8 月就达到 22 个。另一个例子是,PaperCut 的两个漏洞(CVE-2026-81578 和 CVE-2026-82078)于 8 月底作为零日漏洞被利用,研究人员在披露后不到一天内就编写出了可用的利用代码;四天后,一场攻击活动波及了数百个组织。
另一面:LLMJacking
报告还详细介绍了 LLMJacking,即窃取凭证和云资源以消耗语言模型配额的行为:在某些案例中,单日欺诈费用超过 10 万美元,累计滥用金额在修复前达到 100 万美元。被盗的访问权限在被称为 LLM Mixers 的非法商店中转售,价格为每百万 token 0.10 至 25 美元。
间谍活动与供应链
在间谍活动方面,报告描述了一个疑似与朝鲜有关联的组织 MIDNIGHT NEPTUNE,它使用虚假招聘人员资料——配有 AI 生成的图片——来引诱北美和欧洲加密货币公司的目标。获得初始访问权限后,该组织修改了内部代码库中的 .claude/settings.json 文件,使 Claude Code 启动时自动下载 SOMBERMEME 后门。为了隐蔽,该组织还创建了冒充 Microsoft Copilot 命名的 GitHub 访问令牌。
什么是预测,而非事实
谷歌预计,几乎无需人工干预的简单攻击将在短期内(一到三个月)出现,而更复杂、完全自主的攻击将在中期(三到六个月)出现。这些时间窗口是谷歌的预测,而非已观察到的事件——报告同时指出,目前不受限制的自主执行会产生嘈杂的取证流量,反而便于检测。然而,补丁披露到被利用之间的窗口已经在缩小:既然智能体通过阅读补丁来寻找漏洞,快速打补丁就不再只是建议,而是最主要的防御手段。
X 上的反应
在 X 上,报告的发布引发了关于谷歌在此事中角色的争论——有回复指出,该公司一边记录问题,一边销售防御产品 Google AI Threat Defense。这是用户的反应,而非报告中的事实,但它有助于解释为何这则消息在安全圈之外也引起了反响:加速防御的同一项技术,也在加速攻击。
图片来源:谷歌威胁情报小组(GTIG)与 Mandiant 发布的 AI Threat Tracker 报告图 1——“Agentic pentesting frameworks”示意图,刊载于 Google Cloud 博客。
来源
- Google Cloud Blog — GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold
- Unite.AI — Google Finds Attackers Using Fully Autonomous Exploit Pipelines
- Press-Report — Can AI Carry Out Attacks Without Human Input? What Google Found And Forecast
透明度声明:本文在人工智能的协助下,基于公开帖子和互联网来源撰写,并经过编辑审核。请查阅原始来源以确认相关信息。
作者:Muse