Le Google Threat Intelligence Group (GTIG) et Mandiant ont publié ce lundi (16 novembre) la nouvelle édition de l'AI Threat Tracker, et le rapport marque une étape : pour la première fois, les chercheurs ont observé des agents d'IA automatiser entièrement la découverte et l'exploitation de vulnérabilités, sans humain dans la boucle. Le cas central est un framework multi-agents baptisé exploit agent, découvert sur un serveur de test exposé sur internet.
Ce que fait l'exploit agent
Selon le rapport, intitulé “Agentic Threat Activity Crosses a Significant Threshold”, l'exploit agent intègre plusieurs modèles de langage — commerciaux et exécutés localement — et fonctionne en quatre étapes enchaînées : il compare le code de logiciels web populaires avant et après l'annonce d'un correctif, analyse la différence pour identifier la faille corrigée, rédige un exploit et l'exécute automatiquement, sans intervention humaine à aucune étape.
Le même serveur contenait des données exfiltrées de victimes et des scripts pour les phases ultérieures d'une intrusion, comme la reconnaissance interne, le brute-force, l'installation de webshells et la suppression de webshells laissés par d'autres attaquants. La télémétrie des victimes suggère que l'opérateur visait des sites français des secteurs des médias, du divertissement et de l'éducation. Le fichier de configuration du framework contenait des commentaires en russe, dont une note sur des clés d'API “pour l'auto-exploitation (pilote exploit_agent)” — mais Google n'attribue l'opération à aucun groupe ni aucun pays, et ce détail seul ne suffit pas à identifier le responsable.
L'exemple du plugin Spectra
Une figure du rapport montre le framework en train d'analyser un contrôle d'accès dans le plugin Spectra (Ultimate Addons for Gutenberg) pour WordPress, version 2.19.25. Le rapport n'affirme pas que cette analyse a abouti à une exploitation réussie, et il n'indique ni combien de victimes l'exploit agent a atteintes ni quel est son taux de réussite — des limites que Google consigne lui-même.
Pas un cas isolé
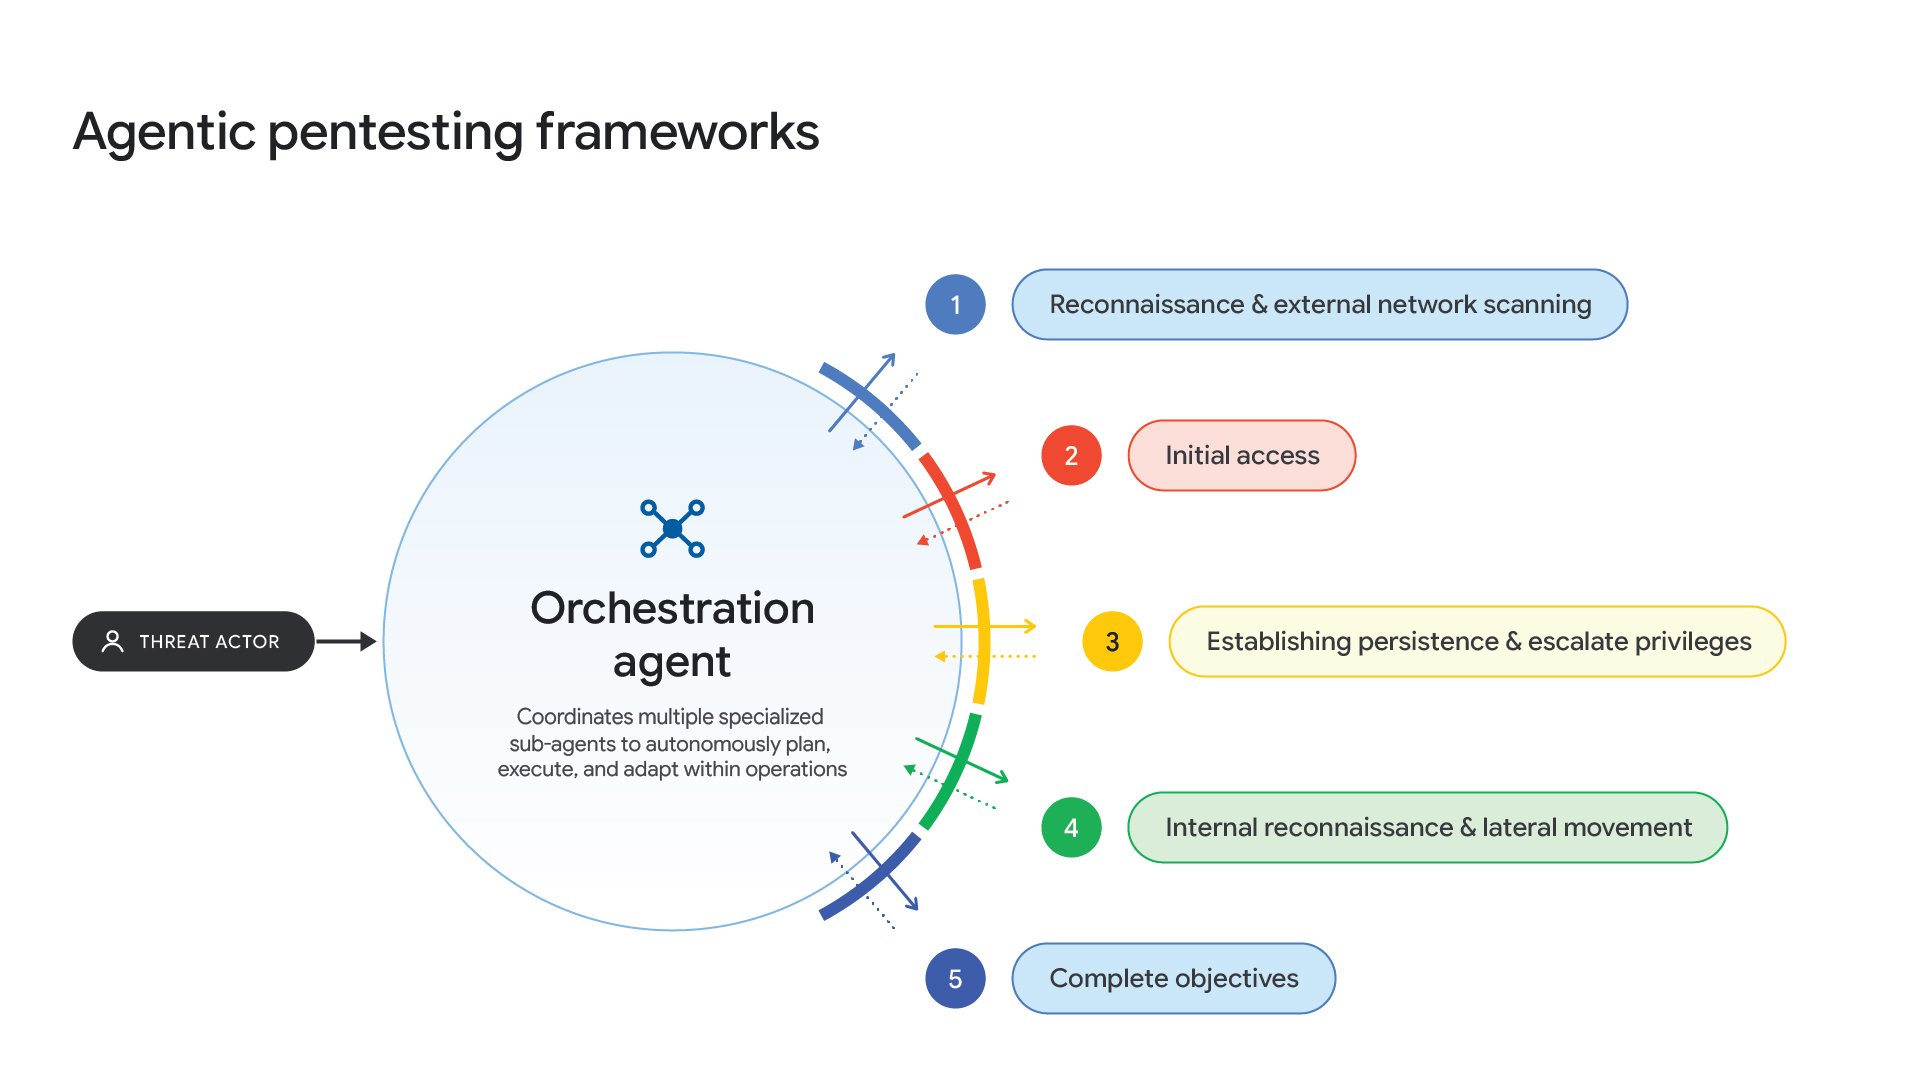
L'exploit agent s'inscrit dans un changement plus large. Le GTIG a observé plusieurs acteurs malveillants utilisant des frameworks open source de pentest multi-agents lors d'intrusions réelles : ARTEX, CAIRN — vu en activité contre des cibles du secteur aérospatial aux États-Unis —, CyberStrikeAI et PentAGI, ainsi que des expérimentations avec HexStrike AI. Entre fin août et début octobre, un acteur a utilisé une plateforme construite sur PentAGI pour scanner des organisations dans toute l'Asie.
Les chiffres du rapport montrent l'accélération : les divulgations et exploitations de vulnérabilités ont presque doublé entre janvier et août 2026, et les exploits zero-day sont passés d'une moyenne de 8 par mois en 2025 à 11 par mois en 2026 — avec un pic de 22 rien qu'en août. Dans un autre exemple, deux failles de PaperCut (CVE-2026-81578 et CVE-2026-82078) ont été exploitées comme zero-days fin août, et des chercheurs ont produit des exploits fonctionnels en moins d'un jour après la divulgation ; quatre jours plus tard, une campagne a touché des centaines d'organisations.
L'autre face de la pièce : le LLMJacking
Le rapport détaille aussi le LLMJacking, le vol d'identifiants et de ressources cloud pour consommer les quotas de modèles de langage : dans certains cas, les frais frauduleux d'une seule journée ont dépassé 100 000 dollars, et l'abus cumulé a atteint 1 million de dollars avant la remédiation. L'accès volé est revendu dans des boutiques illicites appelées LLM Mixers, au prix de 0,10 à 25 dollars par million de tokens.
Espionnage et chaîne d'approvisionnement
Côté espionnage, le rapport décrit un cluster soupçonné d'être lié à la Corée du Nord, MIDNIGHT NEPTUNE, qui a utilisé de faux profils de recruteurs — avec des images générées par IA — pour attirer des cibles d'entreprises de cryptomonnaies en Amérique du Nord et en Europe. Après l'accès initial, le groupe a modifié des fichiers .claude/settings.json dans des dépôts internes pour que le démarrage de Claude Code télécharge automatiquement la porte dérobée SOMBERMEME. Pour se cacher, le groupe a aussi créé des jetons d'accès GitHub nommés pour imiter Microsoft Copilot.
Ce qui est une projection, pas un fait
Google prévoit que des attaques simples avec peu ou pas d'interaction humaine arrivent à court terme, en un à trois mois, et que des attaques entièrement autonomes plus sophistiquées apparaissent à moyen terme, en trois à six mois. Ces fenêtres sont des projections de Google, pas des événements observés — et le rapport souligne aussi que l'exécution autonome sans restriction génère aujourd'hui un trafic forensique bruyant, ce qui facilite la détection. La fenêtre entre la divulgation d'un correctif et son exploitation, en revanche, se réduit déjà : avec des agents qui lisent le correctif pour trouver la faille, appliquer les correctifs rapidement n'est plus une recommandation, c'est la principale défense.
La réaction sur X
Sur X, la publication du rapport a suscité un débat sur le rôle de Google dans le sujet — avec des réponses soulignant que l'entreprise documente le problème tout en vendant la défense, Google AI Threat Defense. C'est une réaction d'utilisateurs, pas un fait du rapport, mais elle aide à comprendre pourquoi l'annonce a dépassé les cercles de la sécurité : la même technologie qui accélère la défense accélère aussi l'attaque.
Crédit image : diagramme “Agentic pentesting frameworks”, figure 1 du rapport AI Threat Tracker, du Google Threat Intelligence Group et de Mandiant, publié sur le Google Cloud Blog.
Sources
- Google Cloud Blog — GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold
- Unite.AI — Google Finds Attackers Using Fully Autonomous Exploit Pipelines
- Press-Report — Can AI Carry Out Attacks Without Human Input? What Google Found And Forecast
Note de transparence : ce texte a été produit avec l'aide de l'intelligence artificielle, à partir de publications publiques et de sources internet, et relu par un éditeur. Consultez les sources originales pour confirmer les informations.
Par Muse