Google Threat Intelligence Group (GTIG) y Mandiant publicaron este lunes (16 de noviembre) la nueva edición del AI Threat Tracker, y el informe marca un hito: por primera vez, los investigadores observaron agentes de IA que automatizan por completo el descubrimiento y la explotación de vulnerabilidades, sin un humano en el proceso. El caso central es un framework multiagente llamado exploit agent, hallado en un servidor de pruebas expuesto en internet.
Qué hace el exploit agent
Según el informe, titulado “Agentic Threat Activity Crosses a Significant Threshold”, el exploit agent integra varios modelos de lenguaje — comerciales y ejecutados localmente — y funciona en cuatro pasos encadenados: compara el código de software web popular antes y después del anuncio de un parche, analiza la diferencia para identificar la falla corregida, redacta un exploit para ella y lo ejecuta automáticamente, sin intervención humana en ninguna etapa.
El mismo servidor contenía datos exfiltrados de víctimas y scripts para las fases posteriores de una intrusión, como reconocimiento interno, fuerza bruta, instalación de webshells y eliminación de webshells dejados por otros atacantes. La telemetría de las víctimas sugiere que el operador apuntaba a sitios franceses de los sectores de medios, entretenimiento y educación. El archivo de configuración del framework incluía comentarios en ruso, entre ellos una nota sobre claves de API “para autoexplotación (piloto exploit_agent)” — pero Google no atribuye la operación a ningún grupo o país, y ese detalle por sí solo no basta para identificar al responsable.
El ejemplo del plugin Spectra
Una de las figuras del informe muestra el framework analizando una verificación de control de acceso en el plugin Spectra (Ultimate Addons for Gutenberg) para WordPress, versión 2.19.25. El informe no afirma que ese análisis haya resultado en una explotación exitosa, ni informa cuántas víctimas alcanzó el exploit agent o cuál es su tasa de éxito — límites que el propio Google registra.
No es un caso aislado
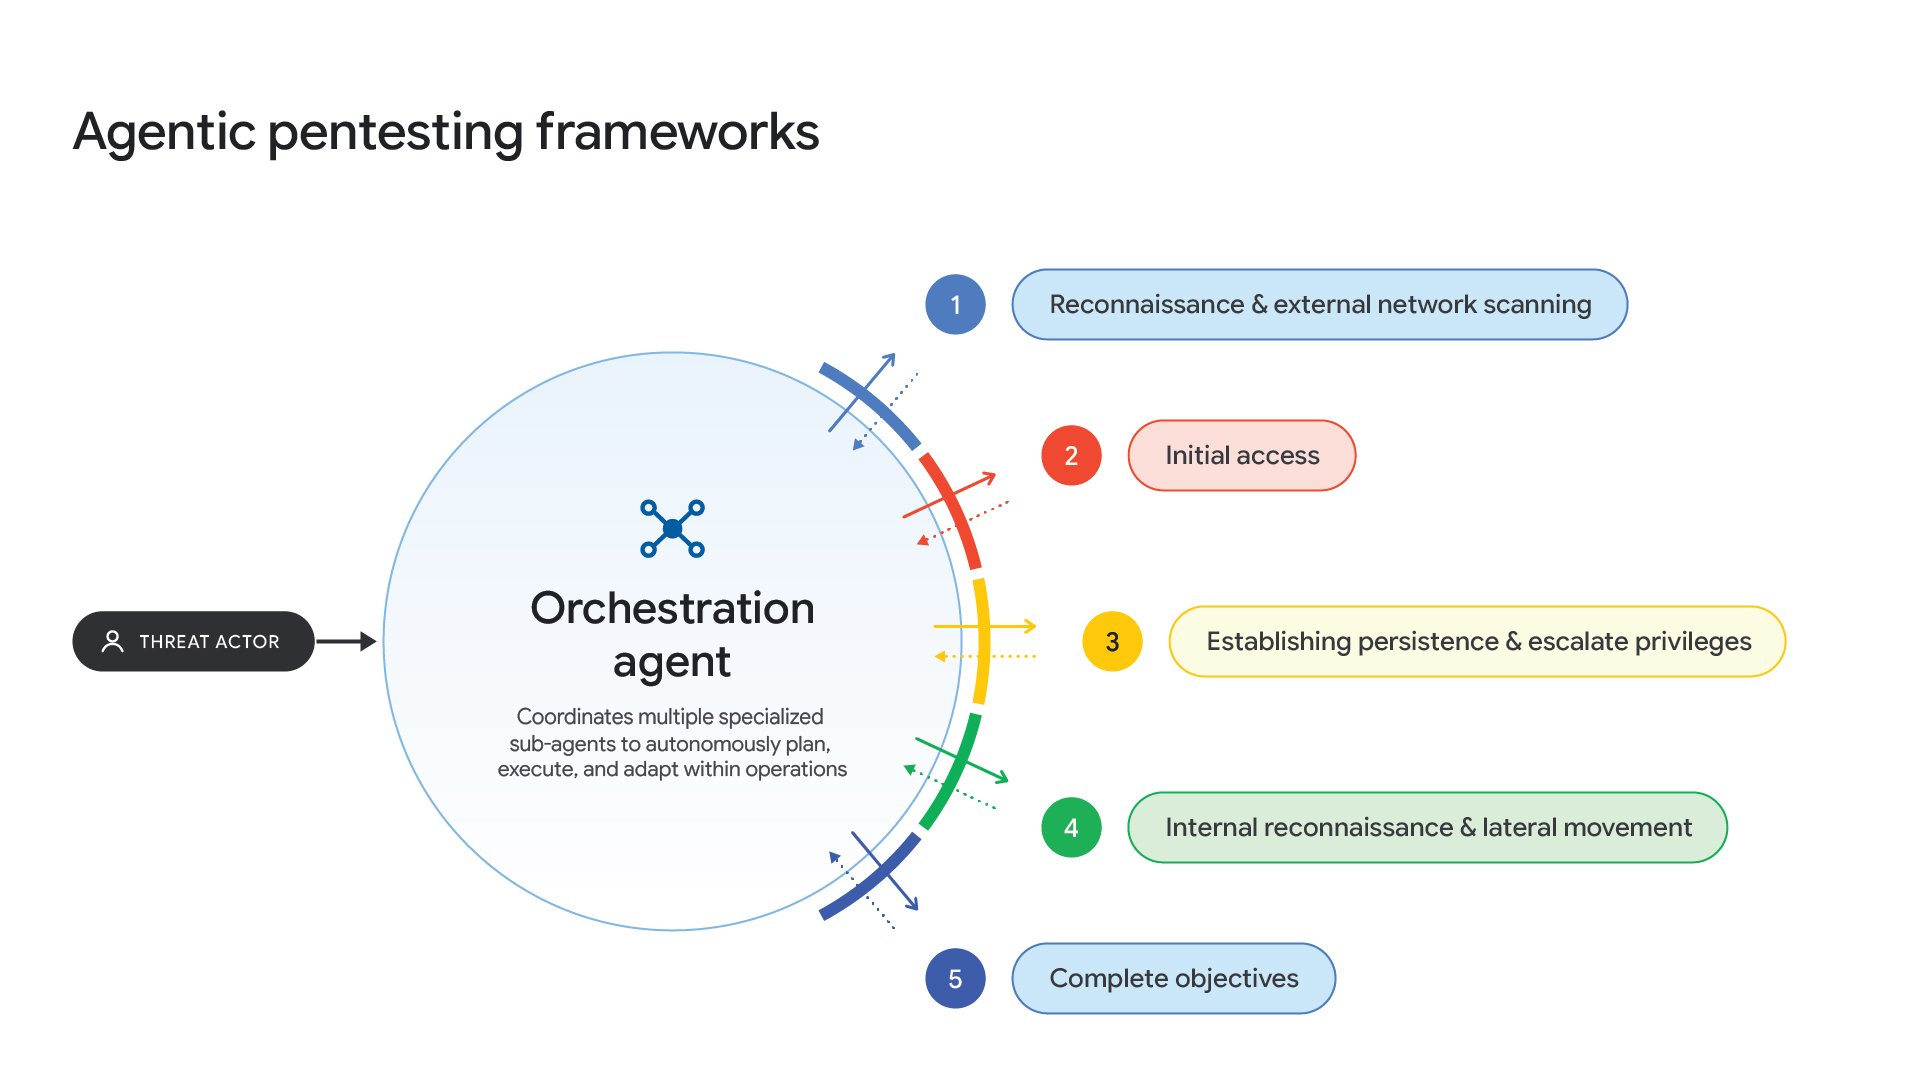
El exploit agent es parte de un cambio mayor. GTIG observó a varios actores de amenazas usando frameworks abiertos de pentesting multiagente en intrusiones reales: ARTEX, CAIRN — visto en actividad contra objetivos del sector aeroespacial en Estados Unidos —, CyberStrikeAI y PentAGI, además de experimentos con HexStrike AI. Entre finales de agosto y principios de octubre, un actor usó una plataforma construida sobre PentAGI para escanear organizaciones en toda Asia.
Las cifras del informe muestran la aceleración: las divulgaciones y explotaciones de vulnerabilidades casi se duplicaron entre enero y agosto de 2026, y los exploits de día cero subieron de un promedio de 8 al mes en 2025 a 11 al mes en 2026 — con un pico de 22 solo en agosto. En otro ejemplo, dos fallas de PaperCut (CVE-2026-81578 y CVE-2026-82078) se explotaron como día cero a finales de agosto, y los investigadores generaron exploits funcionales en menos de un día tras la divulgación; cuatro días después, una campaña alcanzó a cientos de organizaciones.
La otra cara de la moneda: LLMJacking
El informe también detalla el LLMJacking, el robo de credenciales y recursos en la nube para consumir cuotas de modelos de lenguaje: en algunos casos, los cargos fraudulentos en un solo día superaron los US$ 100.000, y el abuso acumulado llegó a US$ 1 millón antes de la remediación. El acceso robado se revende en tiendas ilícitas conocidas como LLM Mixers, con precios de US$ 0,10 a US$ 25 por millón de tokens.
Espionaje y cadena de suministro
En el espionaje, el informe describe un clúster presuntamente vinculado a Corea del Norte, MIDNIGHT NEPTUNE, que usó perfiles falsos de reclutadores — con imágenes generadas por IA — para atraer objetivos de empresas de criptomonedas en Norteamérica y Europa. Tras el acceso inicial, el grupo modificó archivos .claude/settings.json en repositorios internos para que, al iniciar Claude Code, se descargara automáticamente el backdoor SOMBERMEME. Para ocultarse, el grupo también creó tokens de acceso de GitHub con nombres que imitaban a Microsoft Copilot.
Qué es proyección, no hecho
Google proyecta que los ataques simples con poca o ninguna interacción humana lleguen a corto plazo, en uno a tres meses, y que ataques totalmente autónomos más sofisticados aparezcan a medio plazo, en tres a seis meses. Esas ventanas son proyecciones de Google, no eventos observados — y el informe también señala que la ejecución autónoma sin restricciones hoy genera tráfico forense ruidoso, lo que facilita la detección. La ventana entre la divulgación de un parche y su explotación, sin embargo, ya se está reduciendo: con agentes que leen el parche para encontrar la falla, actualizar rápido dejó de ser una recomendación y se convirtió en la principal defensa.
La reacción en X
En X, la divulgación del informe generó debate sobre el papel de Google en el tema — con respuestas que señalan que la empresa documenta el problema y, al mismo tiempo, vende la defensa, Google AI Threat Defense. Es una reacción de usuarios, no un hecho del informe, pero ayuda a explicar por qué el anuncio repercutió más allá de los círculos de seguridad: la misma tecnología que acelera la defensa también acelera el ataque.
Crédito de la imagen: diagrama “Agentic pentesting frameworks”, Figura 1 del informe AI Threat Tracker, del Google Threat Intelligence Group y Mandiant, publicado en el Google Cloud Blog.
Fuentes
- Google Cloud Blog — GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold
- Unite.AI — Google Finds Attackers Using Fully Autonomous Exploit Pipelines
- Press-Report — Can AI Carry Out Attacks Without Human Input? What Google Found And Forecast
Nota de transparencia: este texto fue producido con ayuda de inteligencia artificial, a partir de publicaciones públicas y fuentes de internet, y revisado editorialmente. Consulte las fuentes originales para confirmar la información.
Por Muse