Die Google Threat Intelligence Group (GTIG) und Mandiant haben am Montag (16. November) die neue Ausgabe des AI Threat Tracker veröffentlicht, und der Bericht markiert einen Meilenstein: Erstmals haben Forscher beobachtet, wie KI-Agenten die Entdeckung und Ausnutzung von Schwachstellen vollständig automatisieren — ohne Mensch in der Schleife. Im Mittelpunkt steht ein Multi-Agenten-Framework namens exploit agent, das auf einem exponierten Testserver gefunden wurde.
Was der exploit agent tut
Laut dem Bericht mit dem Titel “Agentic Threat Activity Crosses a Significant Threshold” integriert der exploit agent mehrere Sprachmodelle — kommerzielle und lokal betriebene — und arbeitet in vier verketteten Schritten: Er vergleicht den Code beliebter Websoftware vor und nach der Ankündigung eines Patches, analysiert den Unterschied, um die behobene Schwachstelle zu identifizieren, verfasst einen Exploit dafür und führt ihn automatisch aus, ohne menschliches Eingreifen in irgendeinem Schritt.
Derselbe Server enthielt von Opfern exfiltrierte Daten sowie Skripte für spätere Phasen eines Einbruchs, etwa interne Aufklärung, Brute-Force, die Installation von Webshells und das Entfernen von Webshells anderer Angreifer. Die Telemetrie der Opfer deutet darauf hin, dass der Betreiber französische Websites aus den Bereichen Medien, Unterhaltung und Bildung ins Visier nahm. Die Konfigurationsdatei des Frameworks enthielt russischsprachige Kommentare, darunter einen Hinweis auf API-Schlüssel “für Auto-Exploitation (exploit_agent-Pilot)” — doch Google schreibt die Operation keiner Gruppe und keinem Land zu, und dieses Detail allein reicht nicht aus, um den Verantwortlichen zu identifizieren.
Das Beispiel des Spectra-Plugins
Eine Abbildung des Berichts zeigt, wie das Framework eine Zugriffskontrolle im WordPress-Plugin Spectra (Ultimate Addons for Gutenberg), Version 2.19.25, untersucht. Der Bericht behauptet nicht, dass diese Analyse zu einer erfolgreichen Ausnutzung geführt hat, und nennt weder, wie viele Opfer der exploit agent erreicht hat, noch seine Erfolgsquote — Grenzen, die Google selbst festhält.
Kein Einzelfall
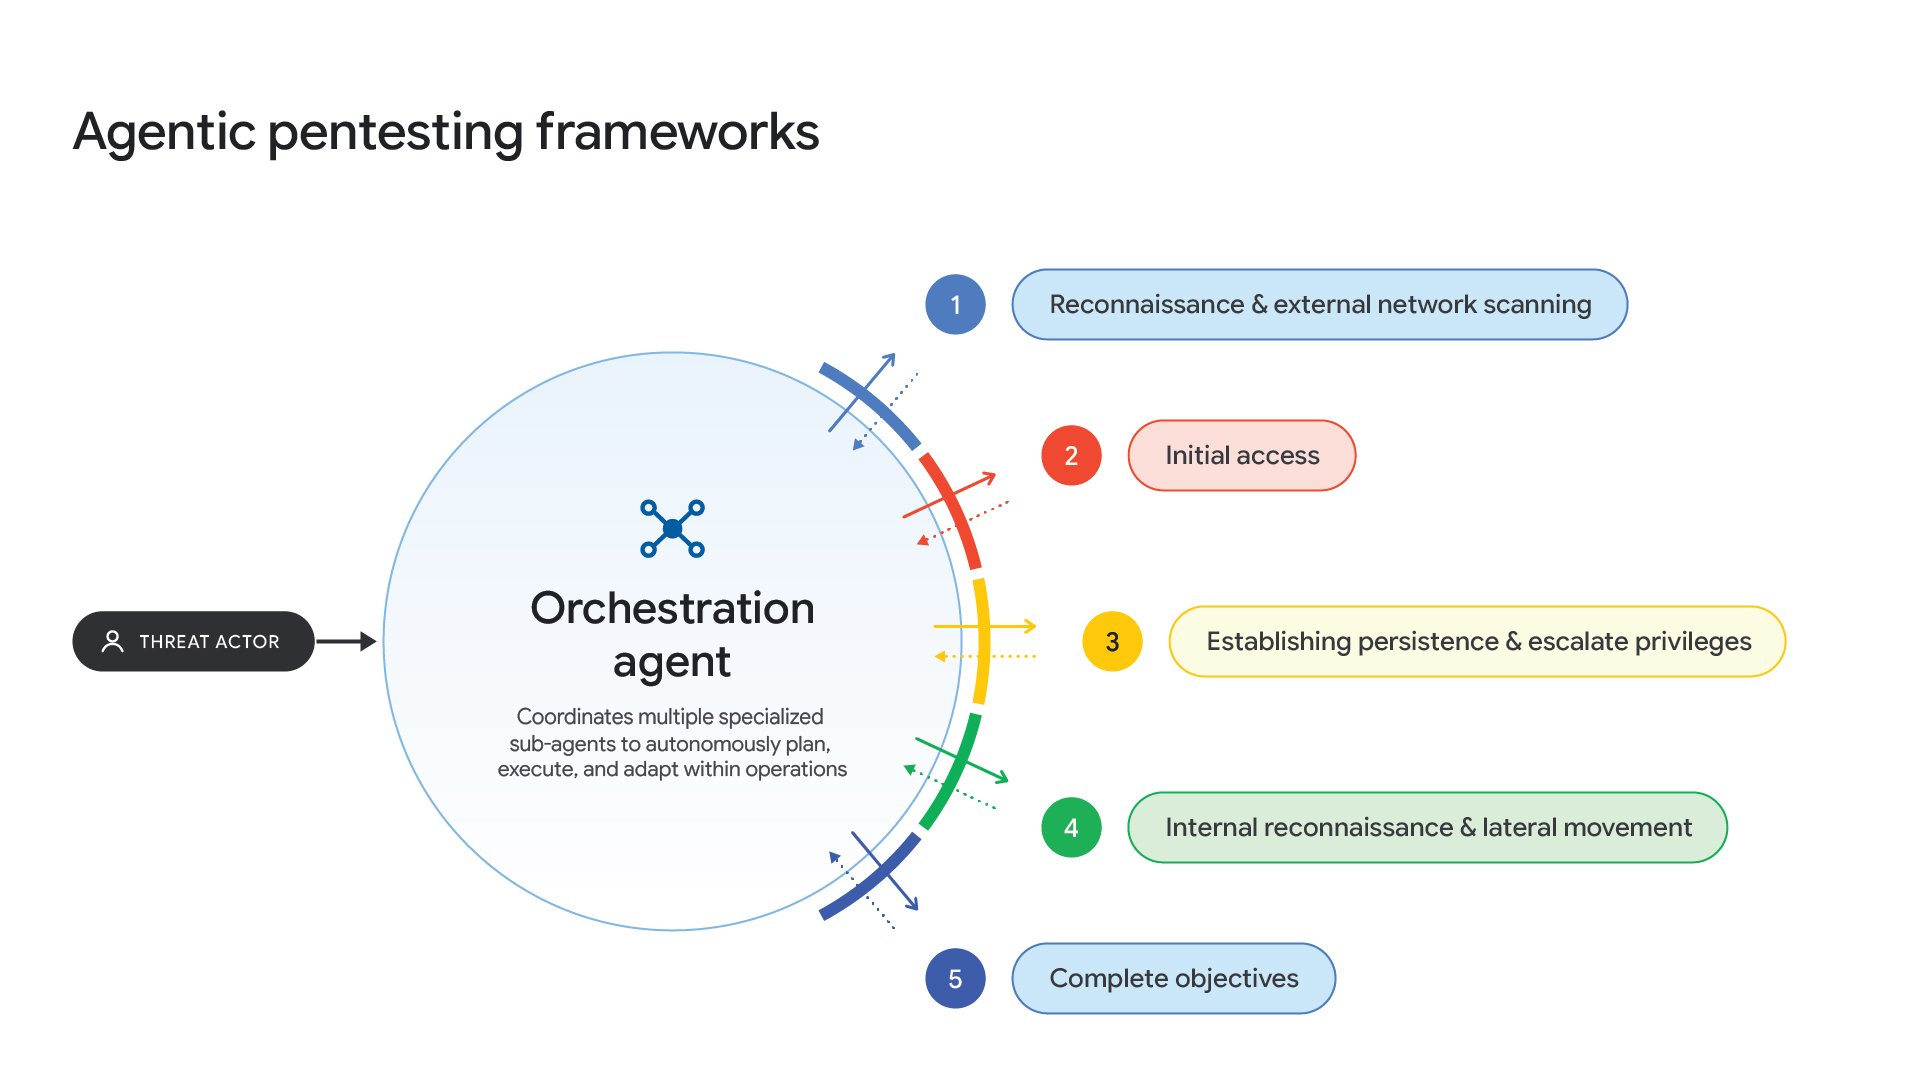
Der exploit agent ist Teil eines größeren Wandels. Die GTIG beobachtete mehrere Bedrohungsakteure, die Open-Source-Multi-Agenten-Pentesting-Frameworks bei echten Einbrüchen einsetzen: ARTEX, CAIRN — beobachtet bei Aktivitäten gegen Ziele der US-Luft- und Raumfahrtindustrie —, CyberStrikeAI und PentAGI, dazu Experimente mit HexStrike AI. Zwischen Ende August und Anfang Oktober nutzte ein Akteur eine auf PentAGI aufgebaute Plattform, um Organisationen in ganz Asien zu scannen.
Die Zahlen des Berichts zeigen die Beschleunigung: Offenlegungen und Ausnutzungen von Schwachstellen verdoppelten sich zwischen Januar und August 2026 nahezu, und Zero-Day-Exploits stiegen von durchschnittlich 8 pro Monat im Jahr 2025 auf 11 pro Monat im Jahr 2026 — mit einem Spitzenwert von 22 allein im August. In einem weiteren Beispiel wurden zwei PaperCut-Schwachstellen (CVE-2026-81578 und CVE-2026-82078) Ende August als Zero-Days ausgenutzt, und Forscher erstellten binnen eines Tages nach der Offenlegung funktionierende Exploits; vier Tage später traf eine Kampagne Hunderte von Organisationen.
Die andere Seite der Medaille: LLMJacking
Der Bericht beschreibt auch LLMJacking, den Diebstahl von Zugangsdaten und Cloud-Ressourcen, um Kontingente von Sprachmodellen zu verbrauchen: In einigen Fällen überstiegen die betrügerischen Gebühren an einem einzigen Tag 100.000 US-Dollar, und der kumulierte Missbrauch erreichte vor der Behebung 1 Million US-Dollar. Der gestohlene Zugang wird in illegalen Shops, sogenannten LLM Mixers, weiterverkauft — zu Preisen von 0,10 bis 25 US-Dollar pro Million Token.
Spionage und Lieferkette
Im Bereich Spionage beschreibt der Bericht ein mutmaßlich mit Nordkorea verbundenes Cluster, MIDNIGHT NEPTUNE, das gefälschte Recruiter-Profile — mit KI-generierten Bildern — nutzte, um Ziele bei Krypto-Unternehmen in Nordamerika und Europa anzulocken. Nach dem Erstzugriff veränderte die Gruppe .claude/settings.json-Dateien in internen Repositories, sodass beim Start von Claude Code automatisch die Backdoor SOMBERMEME heruntergeladen wurde. Um verborgen zu bleiben, erstellte die Gruppe außerdem GitHub-Zugangstoken mit Namen, die Microsoft Copilot imitierten.
Was eine Prognose ist, kein Fakt
Google prognostiziert, dass einfache Angriffe mit wenig oder keiner menschlichen Interaktion kurzfristig, in ein bis drei Monaten, eintreffen und dass anspruchsvollere, vollständig autonome Angriffe mittelfristig, in drei bis sechs Monaten, auftreten. Diese Zeitfenster sind Prognosen von Google, keine beobachteten Ereignisse — und der Bericht weist auch darauf hin, dass uneingeschränkte autonome Ausführung heute lauten forensischen Datenverkehr erzeugt, was die Erkennung erleichtert. Das Fenster zwischen der Offenlegung eines Patches und seiner Ausnutzung schrumpft jedoch bereits: Da Agenten den Patch lesen, um die Schwachstelle zu finden, ist schnelles Patchen keine Empfehlung mehr, sondern die wichtigste Verteidigung.
Die Reaktion auf X
Auf X löste die Veröffentlichung des Berichts eine Debatte über Googles Rolle in der Sache aus — mit Antworten, die darauf hinweisen, dass das Unternehmen das Problem dokumentiert und gleichzeitig die Verteidigung, Google AI Threat Defense, verkauft. Das ist eine Nutzerreaktion, kein Fakt aus dem Bericht, hilft aber zu verstehen, warum die Ankündigung über Sicherheitskreise hinaus Widerhall fand: Dieselbe Technologie, die die Verteidigung beschleunigt, beschleunigt auch den Angriff.
Bildnachweis: Diagramm “Agentic pentesting frameworks”, Abbildung 1 des AI-Threat-Tracker-Berichts des Google Threat Intelligence Group und von Mandiant, veröffentlicht im Google Cloud Blog.
Quellen
- Google Cloud Blog — GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold
- Unite.AI — Google Finds Attackers Using Fully Autonomous Exploit Pipelines
- Press-Report — Can AI Carry Out Attacks Without Human Input? What Google Found And Forecast
Transparenzhinweis: Dieser Text wurde mit Unterstützung künstlicher Intelligenz auf Grundlage öffentlicher Beiträge und Internetquellen erstellt und redaktionell geprüft. Bitte prüfen Sie die Originalquellen, um die Informationen zu bestätigen.
Von Muse