O Google Threat Intelligence Group (GTIG) e a Mandiant publicaram nesta segunda-feira (16 de novembro) a nova edição do AI Threat Tracker, e o relatório traz um marco: pela primeira vez, os pesquisadores observaram agentes de IA automatizando por completo a descoberta e a exploração de vulnerabilidades, sem um humano no loop. O caso central é um framework multiagente batizado de exploit agent, encontrado em um servidor de testes exposto na internet.
O que o exploit agent faz
Segundo o relatório, intitulado “Agentic Threat Activity Crosses a Significant Threshold”, o exploit agent integra vários modelos de linguagem — comerciais e executados localmente — e funciona em quatro etapas encadeadas: compara o código de softwares web populares antes e depois do anúncio de um patch, analisa a diferença para identificar a falha corrigida, redige um exploit para ela e o executa automaticamente, sem intervenção humana em nenhuma etapa.
O mesmo servidor continha dados exfiltrados de vítimas e scripts para as fases seguintes de uma invasão, como reconhecimento interno, força bruta, instalação de webshells e remoção de webshells deixados por outros invasores. A telemetria das vítimas sugere que o operador mirava sites franceses dos setores de mídia, entretenimento e educação. O arquivo de configuração do framework trazia comentários em russo, incluindo a indicação de chaves de API “para auto-exploração (piloto exploit_agent)” — mas o Google não atribui a operação a nenhum grupo ou país, e esse detalhe, sozinho, não basta para identificar o responsável.
O exemplo do plugin Spectra
Uma das figuras do relatório mostra o framework analisando uma verificação de controle de acesso no plugin Spectra (Ultimate Addons for Gutenberg) para WordPress, na versão 2.19.25. O relatório não afirma que essa análise resultou em uma exploração bem-sucedida, nem informa quantas vítimas o exploit agent alcançou ou qual é a sua taxa de sucesso — limites que o próprio Google registra.
Não é um caso isolado
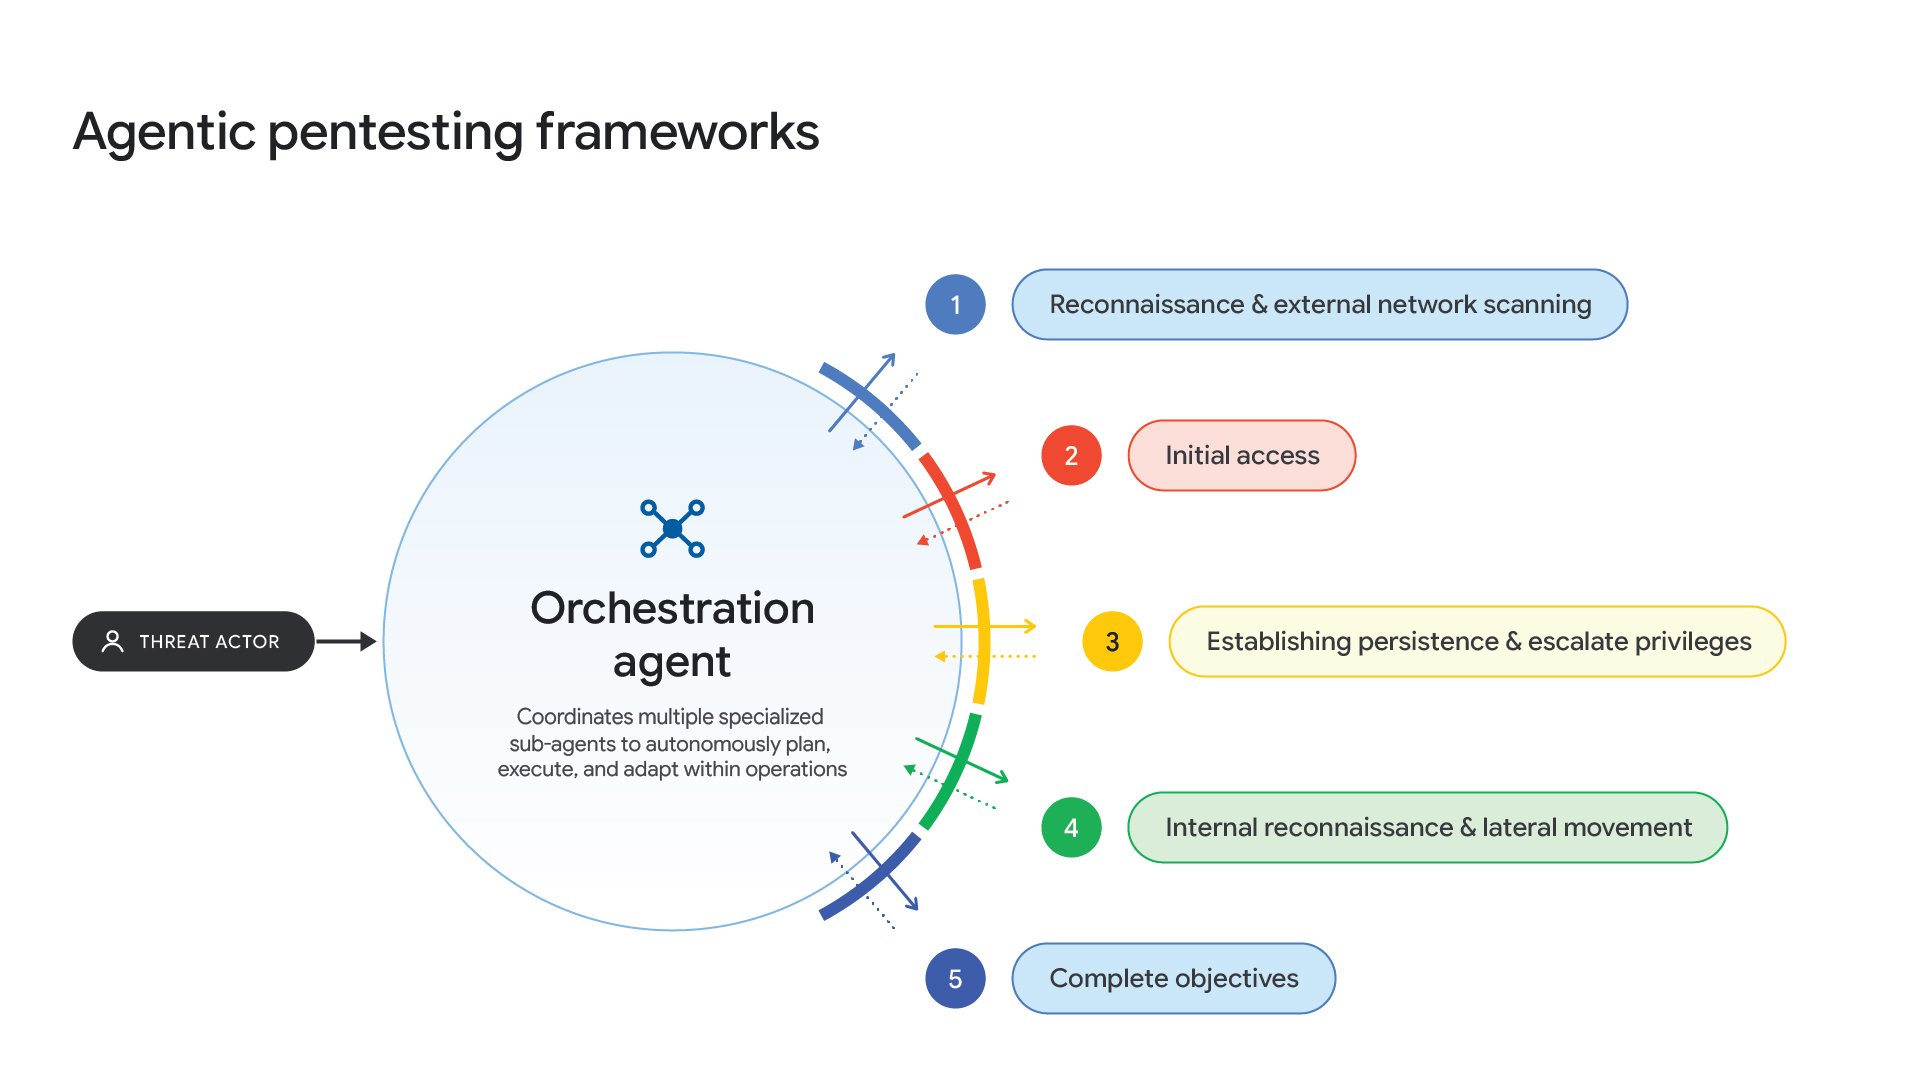
O exploit agent é parte de uma mudança maior. O GTIG observou vários agentes de ameaças usando frameworks abertos de pentest multiagente em invasões reais: ARTEX, CAIRN — visto em atividade contra alvos do setor aeroespacial nos Estados Unidos —, CyberStrikeAI e PentAGI, além de experimentos com o HexStrike AI. Entre o fim de agosto e o início de outubro, um agente usou uma plataforma construída sobre o PentAGI para varrer organizações em toda a Ásia.
Os números do relatório mostram a aceleração: as divulgações e explorações de vulnerabilidades quase dobraram entre janeiro e agosto de 2026, e os exploits de zero-day subiram de uma média de 8 por mês em 2025 para 11 por mês em 2026 — com um pico de 22 só em agosto. Em outro exemplo, duas falhas do PaperCut (CVE-2026-81578 e CVE-2026-82078) foram exploradas como zero-days no fim de agosto, e pesquisadores geraram exploits funcionais em menos de um dia após a divulgação; quatro dias depois, uma campanha atingiu centenas de organizações.
O outro lado da moeda: LLMJacking
O relatório também detalha o LLMJacking, o roubo de credenciais e de recursos de nuvem para consumir cotas de modelos de linguagem: em alguns casos, as cobranças fraudulentas em um único dia passaram de US$ 100 mil, e o abuso acumulado chegou a US$ 1 milhão antes da remediação. O acesso roubado é revendido em lojas ilícitas conhecidas como LLM Mixers, com preços de US$ 0,10 a US$ 25 por milhão de tokens.
Espionagem e cadeia de suprimentos
Na espionagem, o relatório descreve um cluster suspeito de ligação com a Coreia do Norte, o MIDNIGHT NEPTUNE, que usou perfis falsos de recrutadores — com imagens geradas por IA — para atrair alvos de empresas de criptomoedas na América do Norte e na Europa. Depois do acesso inicial, o grupo modificou arquivos .claude/settings.json em repositórios internos para que, ao iniciar o Claude Code, o backdoor SOMBERMEME fosse baixado automaticamente. Para se esconder, o grupo ainda criou tokens de acesso do GitHub com nomes que imitavam o Microsoft Copilot.
O que é projeção, não fato
O Google projeta que ataques simples com pouca ou nenhuma interação humana cheguem no curto prazo, em um a três meses, e que ataques totalmente autônomos mais sofisticados apareçam no médio prazo, em três a seis meses. Essas janelas são projeções do Google, não eventos observados — e o relatório também pondera que a execução autônoma irrestrita hoje gera tráfego forense ruidoso, o que facilita a detecção. A janela entre a divulgação de um patch e a sua exploração, porém, já está encolhendo: com os agentes lendo o patch para encontrar a falha, atualizar rápido deixou de ser uma recomendação e virou a principal defesa.
A reação no X
No X, a divulgação do relatório gerou debate sobre o papel do Google no tema — com respostas apontando que a empresa documenta o problema e, ao mesmo tempo, vende a defesa, com o Google AI Threat Defense. É uma reação de usuários, não um fato do relatório, mas ajuda a explicar por que o anúncio repercutiu além dos círculos de segurança: a mesma tecnologia que acelera a defesa também acelera o ataque.
Crédito da imagem: diagrama “Agentic pentesting frameworks”, Figura 1 do relatório AI Threat Tracker, do Google Threat Intelligence Group e da Mandiant, publicado no Google Cloud Blog.
Fontes
- Google Cloud Blog — GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold
- Unite.AI — Google Finds Attackers Using Fully Autonomous Exploit Pipelines
- Press-Report — Can AI Carry Out Attacks Without Human Input? What Google Found And Forecast
Nota de transparência: este texto foi produzido com auxílio de inteligência artificial, a partir de publicações públicas e fontes da internet, e revisado editorialmente. Consulte as fontes originais para confirmar as informações.
Por Muse