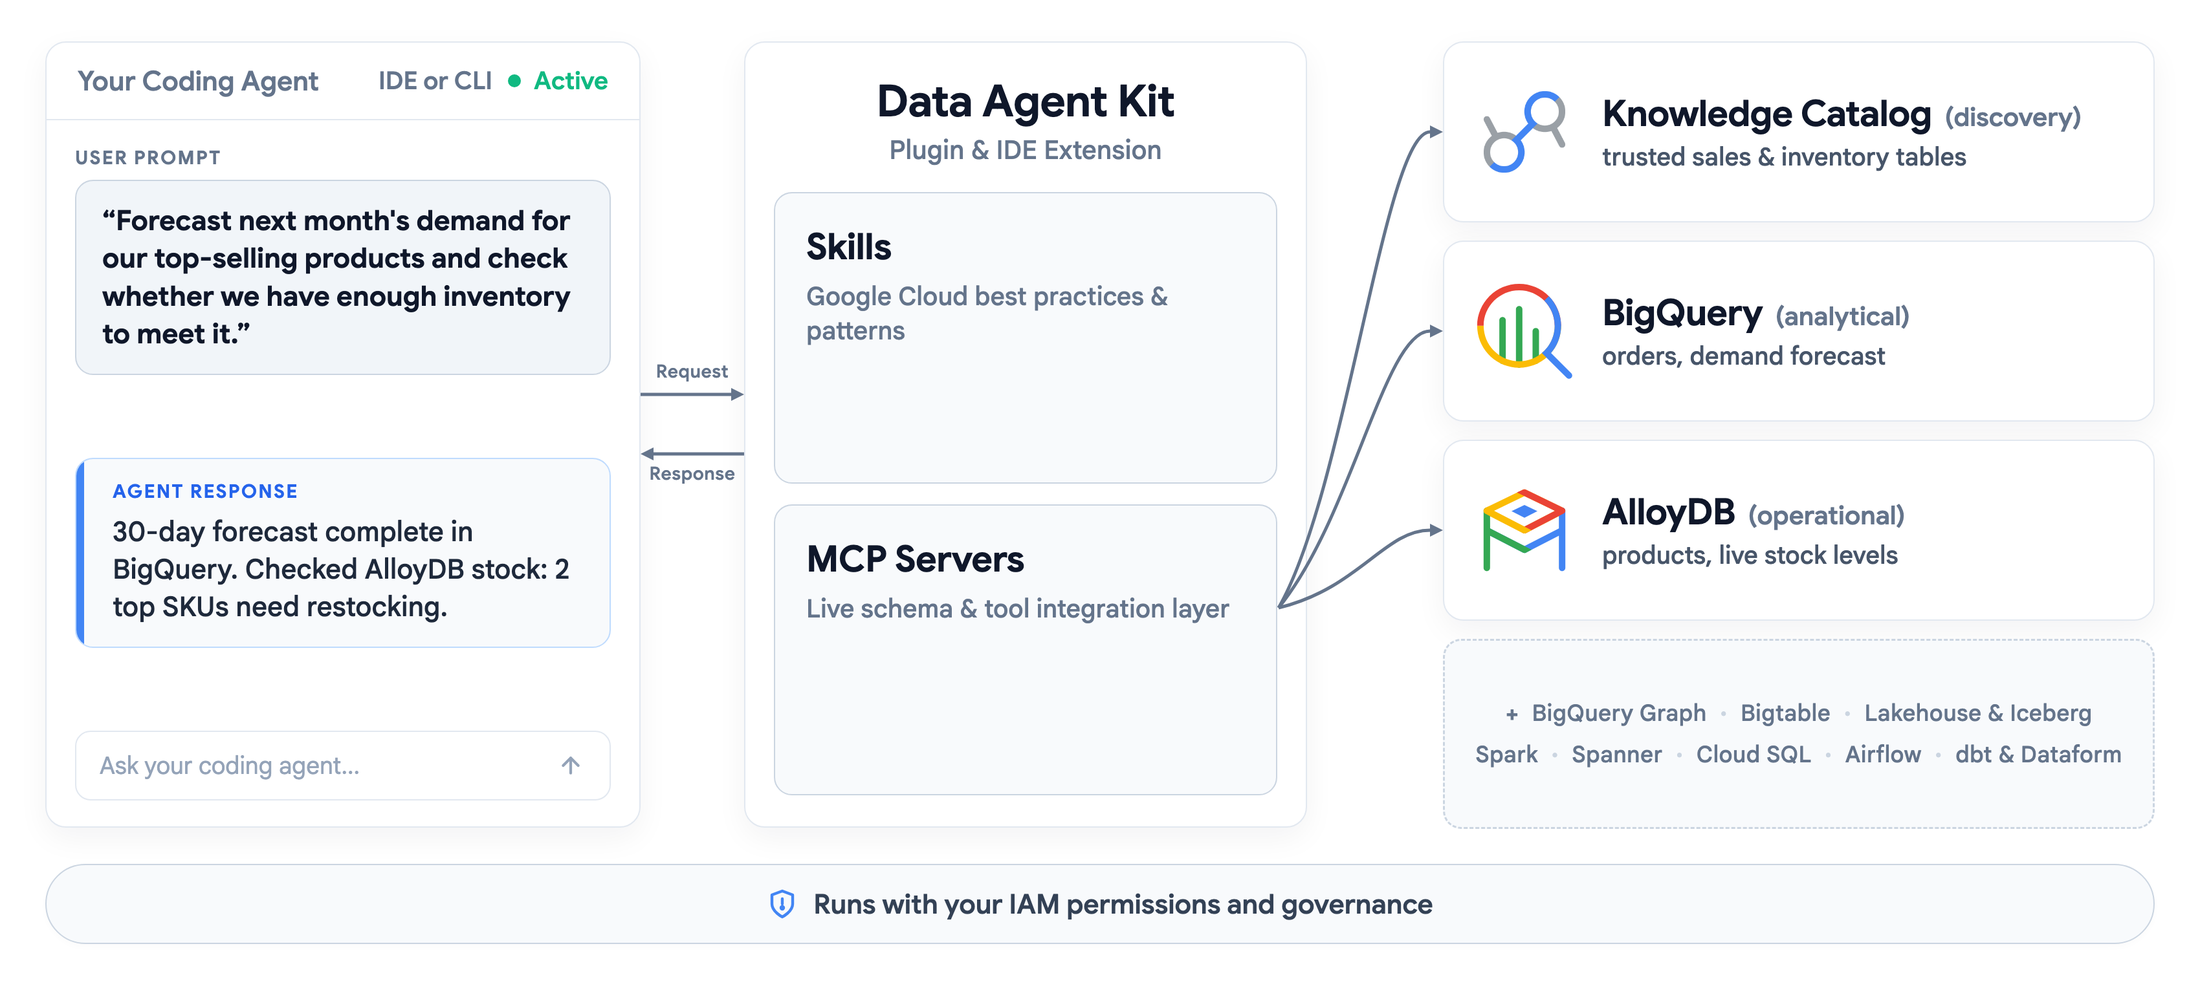
Data Agent Kit relie l'agent de code que le développeur utilise déjà à plus de 15 services Google Data Cloud, sans copier les schémas de tables ni les journaux d'erreurs dans la conversation. L'information est CONFIRMÉE par le blog officiel de Google Cloud : le kit gratuit réunit des outils du protocole MCP (Model Context Protocol) et des skills créées par des ingénieurs de Google, avec le support de VS Code, Antigravity, Cursor, Claude Code et Codex, ainsi que Cloud Shell et Cloud Workstations, où il est préinstallé.
Ce qui a changé en disponibilité générale
En disponibilité générale, le kit a ajouté le support de BigQuery Graph, Bigtable et Managed Service for Apache Spark dans le Lakehouse ouvert. L'agent peut inspecter des schémas, exécuter des requêtes, lire les journaux de tâches et gérer des ressources dans l'environnement réel, toujours avec les autorisations IAM de l'utilisateur lui-même, y compris les politiques de sécurité au niveau des lignes et des colonnes, selon Google.
La date exacte
Une correction de dates importante : la disponibilité générale n'est pas une annonce du 24 octobre. Le billet officiel de Google date du 30 septembre 2026, et le récapitulatif hebdomadaire Google Data Cloud du 5 au 9 octobre liste le kit comme généralement disponible. Ce que les analyses publiées le 24 octobre 2026 ajoutent, c'est le détail qui compte le plus pour la production : le fonctionnement des verrous de sécurité.
37 skills et la limite de l'orientation
Selon ces analyses, le dépôt rassemble 37 skills. L'une d'elles, accidental-data-loss-prevention, demande à l'agent de s'arrêter et de vérifier — « STOP AND VERIFY » — et d'obtenir le consentement explicite de l'utilisateur avant toute action irréversible, comme DROP TABLE, TRUNCATE, un DELETE sans WHERE ou avec 1=1, la suppression de buckets de production, la suppression d'un projet avec gcloud ou la destruction de clés KMS. Cette partie n'est toutefois qu'une orientation : le modèle est invité à la suivre, mais rien ne l'empêche techniquement de l'ignorer s'il interprète mal le contexte.
Le verrou se trouve dans IAM
Le verrou qui ne dépend pas de la bonne volonté du modèle se trouve dans IAM, et c'est une DÉCLARATION rapportée par iMasters à partir d'une réponse de Jeff Nelson, developer advocate chez Google Cloud, sur LinkedIn : exécutez l'agent avec un compte de service en lecture seule, par impersonation, ou utilisez une politique de refus (deny policy) IAM qui bloque tout outil MCP dont tool.isReadOnly est faux. La politique refuse l'autorisation mcp.googleapis.com/tools.call et peut s'appliquer au niveau de l'organisation, du dossier ou du projet, avec des attributs supplémentaires pour le service et le nom de l'outil.
Limites et recommandation pratique
Les analyses elles-mêmes signalent des limites : un outil bloqué reste visible dans la liste des outils de l'agent, révélant une capacité qu'il découvrira seulement à l'exécution ne pas pouvoir utiliser, et ces contrôles ne couvrent que les serveurs MCP de Google Cloud. En pratique, la recommandation qui en ressort est de commencer avec des comptes en lecture seule et de traiter la configuration IAM comme un prérequis, et non comme un réglage avancé.
Crédit image : diagramme officiel de Google Cloud sur la façon dont Data Agent Kit relie les agents aux données, publié sur le blog Google Cloud.
Sources : blog officiel de Google Cloud sur Data Agent Kit ; récapitulatif « What’s new with Google Data Cloud » ; analyse d'iMasters sur les verrous du kit ; analyse de Zotpaper sur les verrous à deux niveaux.
Transparence : ce texte a été produit avec l'aide de l'intelligence artificielle, en croisant des publications publiques et des sources internet. Consultez les sources originales pour confirmer les détails avant d'appliquer une configuration en production.
Muse