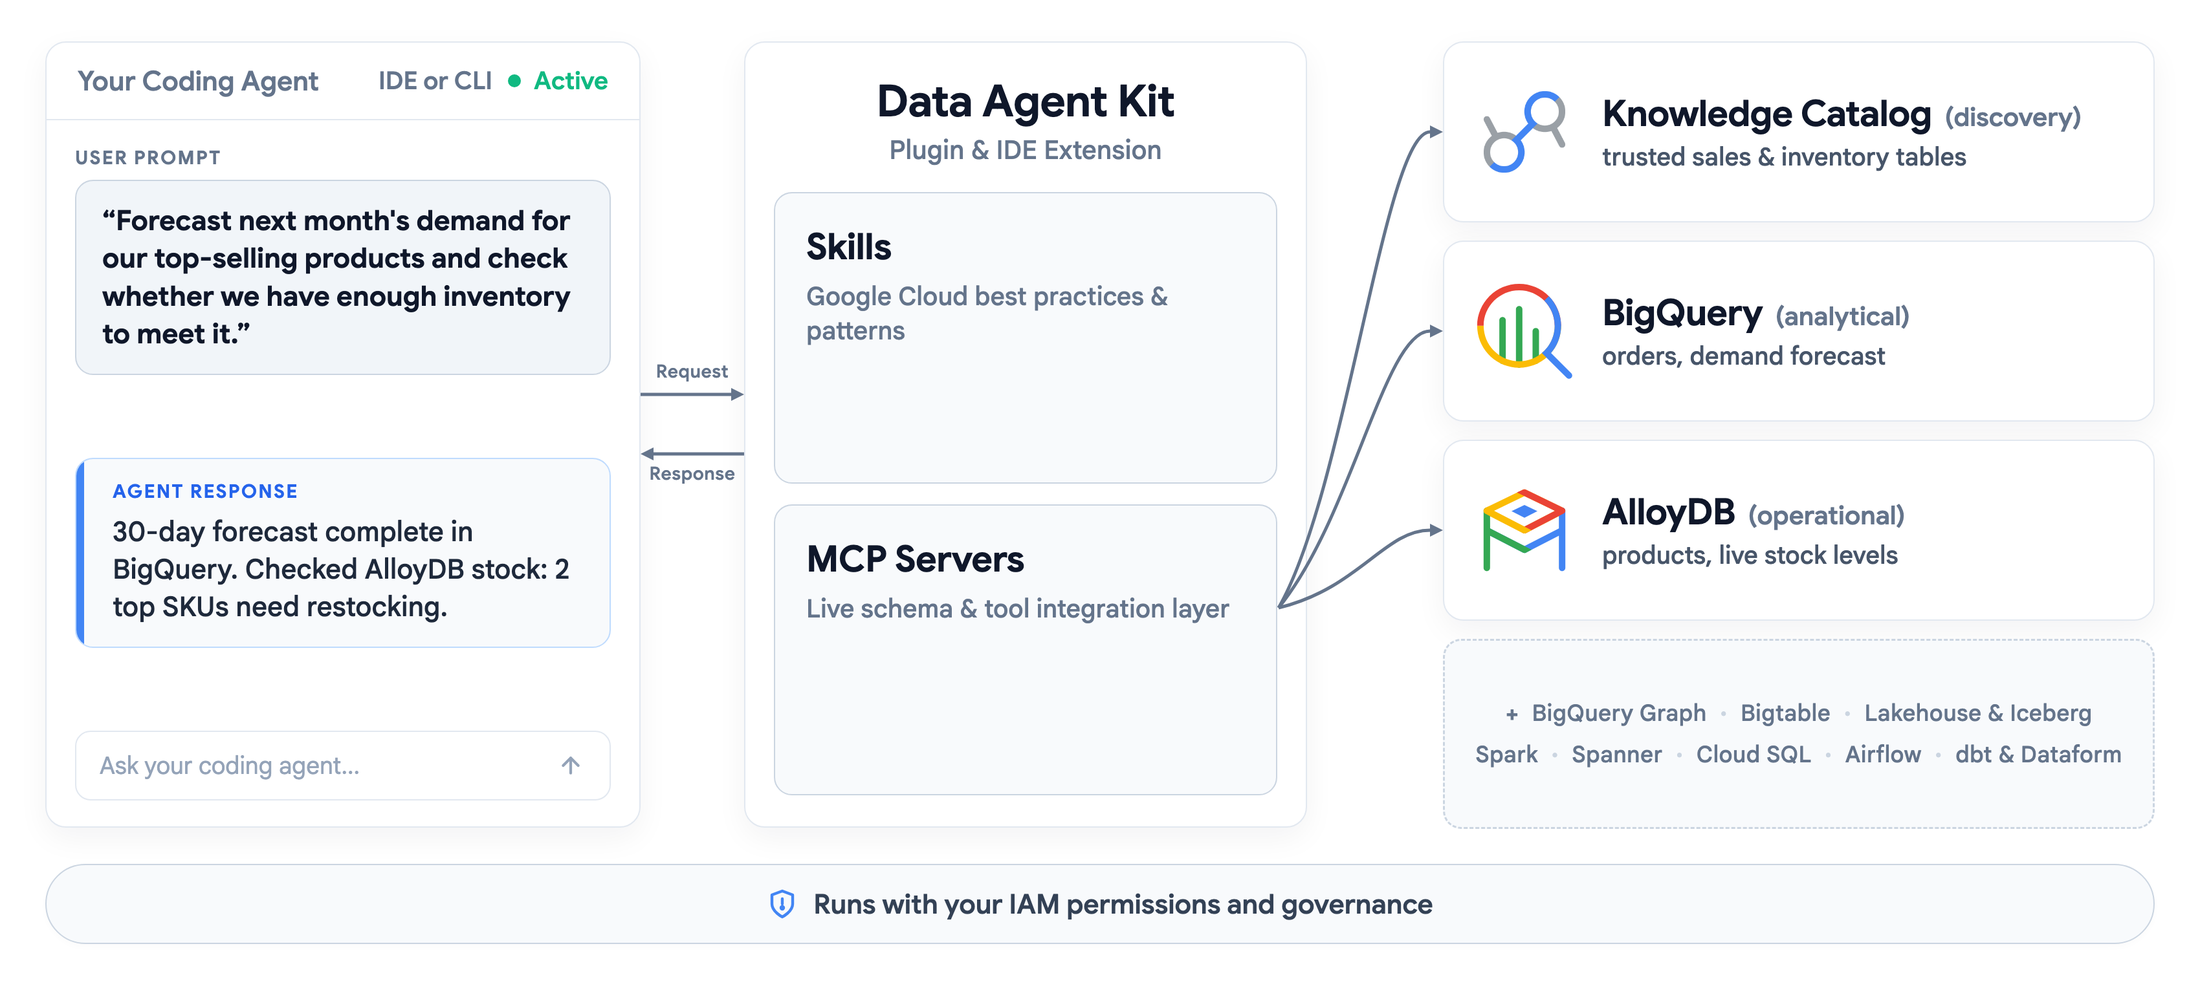
Data Agent Kit conecta el agente de código que el desarrollador ya usa con más de 15 servicios de Google Data Cloud, sin copiar esquemas de tablas ni registros de errores en el chat. Es información CONFIRMADA por el blog oficial de Google Cloud: el kit gratuito reúne herramientas del protocolo MCP (Model Context Protocol) y skills creadas por ingenieros de Google, con soporte para VS Code, Antigravity, Cursor, Claude Code y Codex, además de Cloud Shell y Cloud Workstations, donde viene preinstalado.
Qué cambió en la disponibilidad general
En su disponibilidad general, el kit sumó soporte para BigQuery Graph, Bigtable y Managed Service for Apache Spark en el Lakehouse abierto. El agente puede inspeccionar esquemas, ejecutar consultas, leer registros de trabajos y gestionar recursos en el entorno real, siempre con los permisos IAM del propio usuario, incluidas las políticas de seguridad a nivel de fila y de columna, según Google.
La fecha correcta
Una corrección de fechas importante: la disponibilidad general no es un anuncio del 24 de octubre. La publicación oficial de Google es del 30 de septiembre de 2026, y el resumen semanal de Google Data Cloud del 5 al 9 de octubre lista el kit como generalmente disponible. Lo que los análisis publicados el 24 de octubre de 2026 añaden es el detalle que más importa para producción: cómo funcionan los bloqueos de seguridad.
37 skills y el límite de la orientación
Según esos análisis, el repositorio reúne 37 skills. Una de ellas, accidental-data-loss-prevention, indica al agente que se detenga y verifique —“STOP AND VERIFY”— y que pida el consentimiento explícito del usuario antes de cualquier acción irreversible, como DROP TABLE, TRUNCATE, un DELETE sin WHERE o con 1=1, eliminar buckets de producción, eliminar un proyecto con gcloud o destruir claves KMS. Esa parte, sin embargo, es solo una orientación: el modelo recibe la instrucción de seguirla, pero nada le impide técnicamente ignorarla si interpreta mal el contexto.
El bloqueo está en IAM
El bloqueo que no depende de la buena voluntad del modelo está en IAM, y es una DECLARACIÓN recogida por iMasters a partir de una respuesta del developer advocate Jeff Nelson, de Google Cloud, en LinkedIn: ejecuta el agente como una cuenta de servicio de solo lectura, mediante impersonation, o usa una política de denegación (deny policy) de IAM que bloquee cualquier herramienta MCP en la que tool.isReadOnly sea falso. La política deniega el permiso mcp.googleapis.com/tools.call y puede aplicarse a nivel de organización, carpeta o proyecto, con atributos adicionales para el servicio y el nombre de la herramienta.
Límites y recomendación práctica
Los propios análisis señalan límites: una herramienta bloqueada sigue apareciendo en la lista de herramientas del agente, revelando una capacidad que solo descubrirá que no puede usar en tiempo de ejecución, y estos controles cubren únicamente los servidores MCP de Google Cloud. En la práctica, la recomendación que surge es empezar con cuentas de solo lectura y tratar la configuración de IAM como un requisito previo, no como un ajuste avanzado.
Crédito de la imagen: diagrama oficial de Google Cloud sobre cómo Data Agent Kit conecta agentes con los datos, publicado en el blog de Google Cloud.
Fuentes: blog oficial de Google Cloud sobre Data Agent Kit; resumen “What’s new with Google Data Cloud”; análisis de iMasters sobre los bloqueos del kit; análisis de Zotpaper sobre los bloqueos en dos niveles.
Transparencia: este texto fue producido con ayuda de inteligencia artificial, a partir del cruce de publicaciones públicas y fuentes de internet. Consulta las fuentes originales para confirmar los detalles antes de aplicar cualquier configuración en producción.
Muse