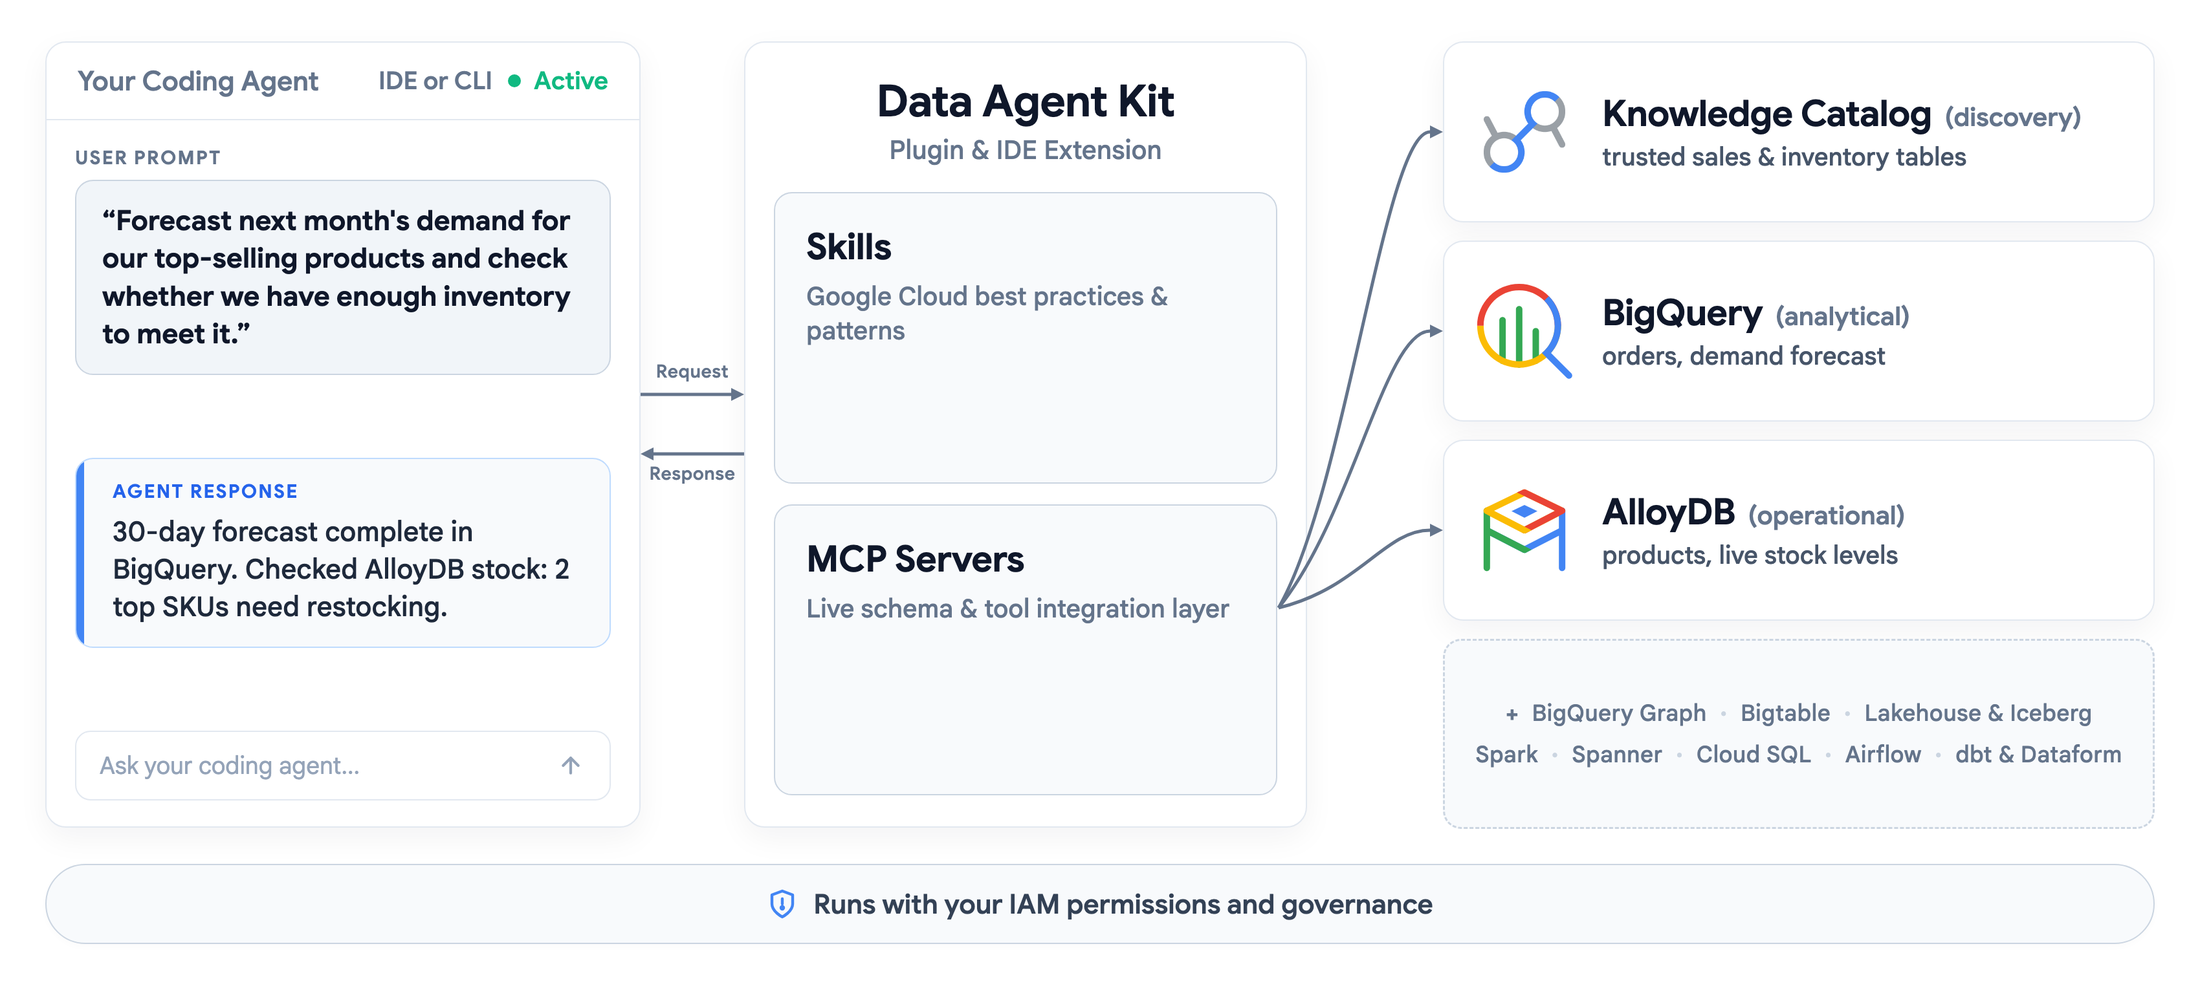
Data Agent Kit verbindet den Coding-Agenten, den Entwickler bereits nutzen, mit mehr als 15 Diensten der Google Data Cloud – ohne Tabellenschemata und Fehlerprotokolle in den Chat kopieren zu müssen. Das ist durch den offiziellen Google-Cloud-Blog BESTÄTIGT: Das kostenlose Kit bündelt Werkzeuge des MCP-Protokolls (Model Context Protocol) und Skills von Google-Ingenieuren, mit Unterstützung für VS Code, Antigravity, Cursor, Claude Code und Codex sowie Cloud Shell und Cloud Workstations, wo es vorinstalliert ist.
Was sich mit der allgemeinen Verfügbarkeit änderte
Mit der allgemeinen Verfügbarkeit kamen BigQuery Graph, Bigtable und Managed Service for Apache Spark im offenen Lakehouse hinzu. Der Agent kann Schemata prüfen, Abfragen ausführen, Job-Protokolle lesen und Ressourcen in der Live-Umgebung verwalten – stets mit den eigenen IAM-Berechtigungen des Nutzers, einschließlich Zeilen- und Spaltensicherheit, so Google.
Das korrekte Datum
Eine wichtige Korrektur der Daten: Die allgemeine Verfügbarkeit ist keine Ankündigung vom 24. Oktober. Der offizielle Google-Beitrag stammt vom 30. September 2026, und die wöchentliche Google-Data-Cloud-Übersicht vom 5. bis 9. Oktober führt das Kit als allgemein verfügbar. Was Analysen vom 24. Oktober 2026 hinzufügen, ist das Detail, das für den Produktionseinsatz am wichtigsten ist: wie die Sicherheitssperren funktionieren.
37 Skills und die Grenze der Empfehlung
Laut diesen Analysen umfasst das Repository 37 Skills. Eine davon, accidental-data-loss-prevention, weist den Agenten an, anzuhalten und zu prüfen – „STOP AND VERIFY“ – und vor jeder irreversiblen Aktion die ausdrückliche Zustimmung des Nutzers einzuholen, etwa bei DROP TABLE, TRUNCATE, einem DELETE ohne WHERE oder mit 1=1, dem Löschen von Produktions-Buckets, dem Löschen eines Projekts mit gcloud oder der Zerstörung von KMS-Schlüsseln. Dieser Teil ist jedoch nur eine Empfehlung: Das Modell wird angewiesen, ihr zu folgen, doch technisch hindert es nichts daran, sie bei falscher Kontextinterpretation zu ignorieren.
Die Sperre liegt in IAM
Die Sperre, die nicht vom guten Willen des Modells abhängt, liegt in IAM – und sie ist eine ÄUSSERUNG, die iMasters aus einer Antwort des Google-Cloud-Developer-Advocates Jeff Nelson auf LinkedIn wiedergibt: Führen Sie den Agenten als schreibgeschütztes Dienstkonto per Impersonation aus, oder nutzen Sie eine IAM-Deny-Policy, die jedes MCP-Tool blockiert, bei dem tool.isReadOnly falsch ist. Die Policy verweigert die Berechtigung mcp.googleapis.com/tools.call und kann auf Organisations-, Ordner- oder Projektebene angewendet werden, mit weiteren Attributen für Dienst und Toolname.
Grenzen und praktische Empfehlung
Die Analysen selbst nennen Grenzen: Ein blockiertes Tool erscheint weiterhin in der Tool-Liste des Agenten und offenbart damit eine Fähigkeit, die er erst zur Laufzeit als unbenutzbar erkennt, und diese Kontrollen gelten nur für Google-Cloud-MCP-Server. In der Praxis lautet die daraus abgeleitete Empfehlung, mit schreibgeschützten Konten zu beginnen und die IAM-Konfiguration als Voraussetzung zu behandeln, nicht als fortgeschrittene Feineinstellung.
Bildnachweis: Offizielles Google-Cloud-Diagramm dazu, wie Data Agent Kit Agenten mit Daten verbindet, veröffentlicht im Google-Cloud-Blog.
Quellen: offizieller Google-Cloud-Blog zu Data Agent Kit; Übersicht „What’s new with Google Data Cloud“; iMasters-Analyse zu den Sperren des Kits; Zotpaper-Analyse zu den zweistufigen Sperren.
Transparenz: Dieser Text wurde mit Unterstützung künstlicher Intelligenz erstellt, auf Grundlage öffentlich zugänglicher Beiträge und Internetquellen. Prüfen Sie die Originalquellen, bevor Sie eine Konfiguration in der Produktion anwenden.
Muse