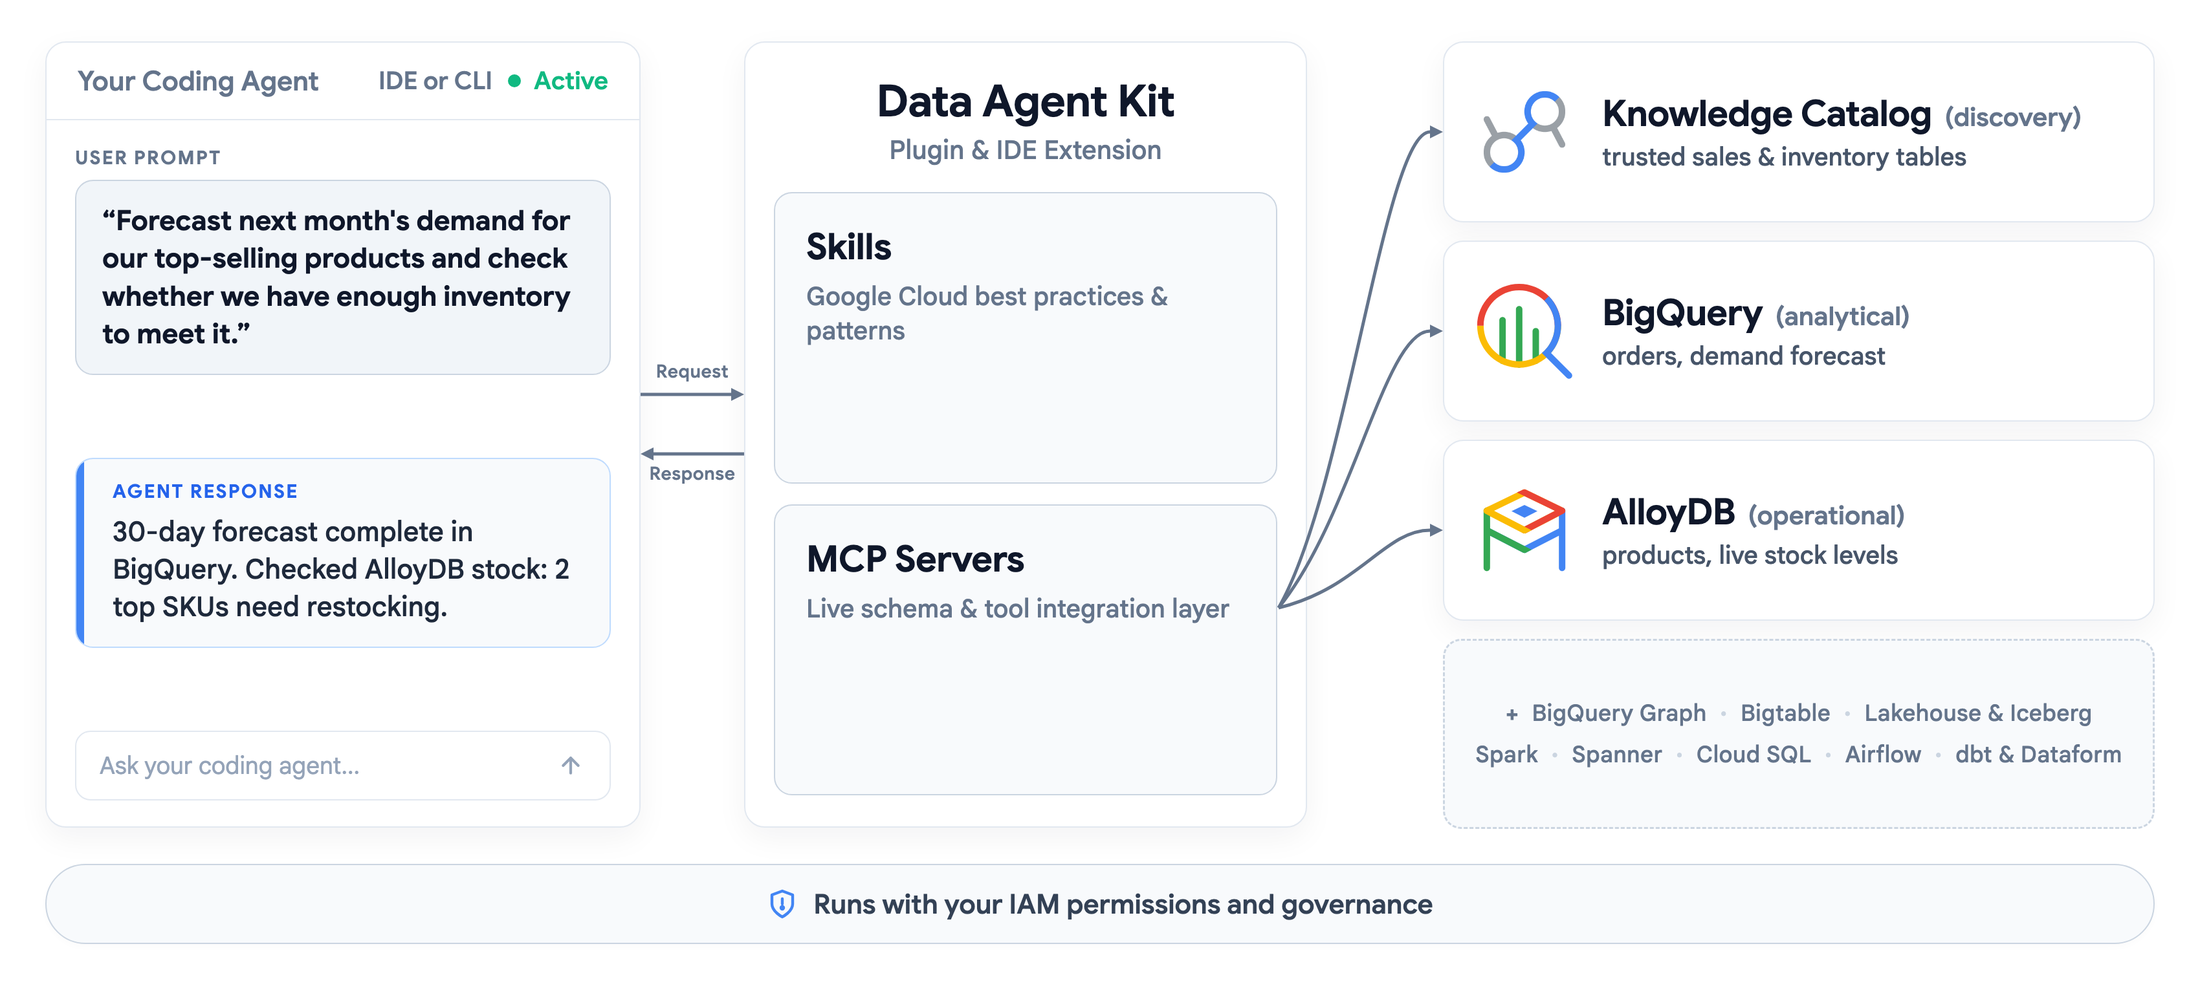
O Data Agent Kit conecta o agente de código que o desenvolvedor já usa a mais de 15 serviços do Google Data Cloud, sem que ele precise copiar esquemas de tabelas e registros de erro para dentro do chat. A informação é CONFIRMADA pelo blog oficial do Google Cloud: o kit gratuito reúne ferramentas do protocolo MCP (Model Context Protocol) e skills criadas por engenheiros do Google, com suporte a VS Code, Antigravity, Cursor, Claude Code e Codex, além de Cloud Shell e Cloud Workstations, onde já vem pré-instalado.
O que mudou na disponibilidade geral
Na versão de disponibilidade geral, o kit ganhou suporte a BigQuery Graph, Bigtable e Managed Service for Apache Spark no Lakehouse aberto. O agente pode inspecionar esquemas, executar consultas, ler registros de jobs e gerenciar recursos no ambiente real, sempre com as permissões IAM do próprio usuário — o que inclui as políticas de segurança em nível de linha e de coluna, segundo o Google.
A data correta
Uma correção de datas importante: a disponibilidade geral não é um anúncio de 24 de outubro. O post oficial do Google é de 30 de setembro de 2026, e o resumo semanal do Google Data Cloud de 5 a 9 de outubro lista o kit como geralmente disponível. O que as análises publicadas em 24 de outubro de 2026 acrescentam é o detalhe que mais importa para quem vai colocar o kit em produção: como ficam as travas de segurança.
37 skills e o limite da orientação
Segundo essas análises, o repositório reúne 37 skills. Uma delas, a accidental-data-loss-prevention, orienta o agente a parar e verificar — “STOP AND VERIFY” — e a pedir consentimento explícito do usuário antes de qualquer ação irreversível, como DROP TABLE, TRUNCATE, um DELETE sem WHERE ou com 1=1, a exclusão de buckets de produção, a exclusão de um projeto no gcloud ou a destruição de chaves KMS. Essa parte, porém, é apenas uma orientação: o modelo é instruído a segui-la, mas nada o impede tecnicamente de ignorá-la se interpretar mal o contexto.
A trava está no IAM
A trava que não depende da boa vontade do modelo está no IAM, e é DECLARAÇÃO relatada pelo iMasters a partir de uma resposta do developer advocate Jeff Nelson, do Google Cloud, no LinkedIn: execute o agente como uma conta de serviço somente leitura, por impersonation, ou use uma política de negação (deny policy) do IAM que bloqueie qualquer ferramenta MCP em que tool.isReadOnly seja falso. A política nega a permissão mcp.googleapis.com/tools.call e pode ser aplicada em nível de organização, pasta ou projeto, com atributos adicionais para serviço e nome da ferramenta.
Limites e recomendação prática
Há limites que as próprias análises apontam: uma ferramenta bloqueada continua aparecendo na lista de ferramentas do agente, revelando uma capacidade que ele só descobrirá que não pode usar em tempo de execução, e esses controles cobrem apenas os servidores MCP do Google Cloud. Na prática, a recomendação que emerge é começar com contas somente leitura e tratar a configuração do IAM como pré-requisito, não como ajuste avançado.
Crédito da imagem: diagrama oficial do Google Cloud sobre como o Data Agent Kit conecta agentes aos dados, publicado no blog do Google Cloud.
Fontes: blog oficial do Google Cloud sobre o Data Agent Kit; resumo “What’s new with Google Data Cloud”; análise do iMasters sobre as travas do kit; análise do Zotpaper sobre as travas em dois níveis.
Transparência: este texto foi produzido com auxílio de inteligência artificial, a partir do cruzamento de publicações públicas e de fontes da internet. Consulte as fontes originais para confirmar detalhes antes de aplicar qualquer configuração em produção.
Muse