Des chercheurs de Check Point Research ont révélé le 5 novembre 2026 une faille de sécurité dans ChatGPT qui permettait de contourner le mode Lockdown — la fonction créée par OpenAI précisément pour empêcher les fuites de données par injection de prompt. La bonne nouvelle : OpenAI avait déjà corrigé la faille le 18 septembre 2026, et les chercheurs ont confirmé, après un nouveau test, que la technique ne fonctionne plus.
Le problème se situait dans l'aperçu HTML à l'intérieur des blocs de code de ChatGPT, une fonction ajoutée en février 2026. Les pages étaient affichées dans deux iframes imbriquées en bac à sable, et un script remplaçait la fonction window.open pour exiger l'approbation de l'utilisateur avant d'ouvrir des fenêtres contextuelles. Mais l'iframe externe conservait les autorisations allow-popups et allow-popups-to-escape-sandbox — et le chercheur Alexey Bukhteyev a découvert qu'il était possible de créer une iframe imbriquée supplémentaire dans la page et d'utiliser sa fonction window.open d'origine, ouvrant une fenêtre contextuelle hors du bac à sable et hors de portée du mode Lockdown.
Ce qu'un attaquant pouvait faire
Avec la fenêtre contextuelle hors du bac à sable, un attaquant pouvait voler silencieusement tout l'historique de la conversation et les fichiers téléversés, afficher de fausses fenêtres portant l'icône de ChatGPT pour voler des identifiants par hameçonnage, et distribuer des logiciels malveillants déguisés en mise à jour de l'application. L'attaque pouvait être déclenchée par un prompt malveillant, un GPT personnalisé malveillant ou un chat partagé contenant du contenu manipulé — dans le navigateur, il suffisait de partager un chat avec la page malveillante, et la victime n'avait même pas besoin de compte.
Le scénario le plus grave concernait ChatGPT Classic, l'application de bureau basée sur Electron : là, window.open fonctionnait sans aucun geste de l'utilisateur, ce qui rendait possible l'exfiltration de données sans clic. Selon Check Point, il suffisait de discuter avec un GPT malveillant pour que les messages soient envoyés silencieusement vers un serveur contrôlé par l'attaquant. Les chercheurs ont aussi démontré qu'il était possible de forcer la déconnexion de l'utilisateur et de l'inciter à se réauthentifier sur une fausse page.
Qu'est-ce que le mode Lockdown ?
Le mode Lockdown est un réglage de sécurité optionnel lancé par OpenAI le 13 février 2026 pour les offres entreprises et le 4 juin pour les comptes personnels. Une fois activé, il limite l'accès web au contenu en cache, bloque les images provenant d'internet, désactive les requêtes réseau de Canvas, de Deep Research, du mode Agent, des connecteurs actifs et des téléchargements de fichiers — précisément pour réduire le risque qu'une injection de prompt amène ChatGPT à envoyer des données sensibles vers l'extérieur.
Check Point a signalé la faille à OpenAI dans le cadre d'une divulgation responsable. Le 18 septembre 2026, OpenAI a indiqué avoir corrigé le problème en supprimant les autorisations allow-popups et allow-popups-to-escape-sandbox de l'iframe externe de l'aperçu. La correction est côté serveur : aucun utilisateur n'a besoin d'installer quoi que ce soit ni de modifier des réglages. Il s'agit d'une faille distincte de celle divulguée par Check Point en mars 2026, qui utilisait le tunneling DNS dans l'environnement d'exécution de code de ChatGPT.
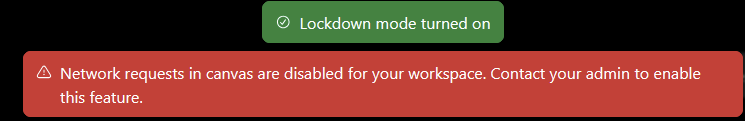
Crédit image : capture de la notification du mode Lockdown de ChatGPT, publiée par Check Point Research dans son rapport technique.
Sources : Check Point Research ; CybersecurityNews.
Transparence : cet article a été produit avec l'aide de l'intelligence artificielle, en croisant des publications publiques sur X et des sources en ligne. Nous recommandons de consulter les sources originales pour confirmer les informations.
Muse

