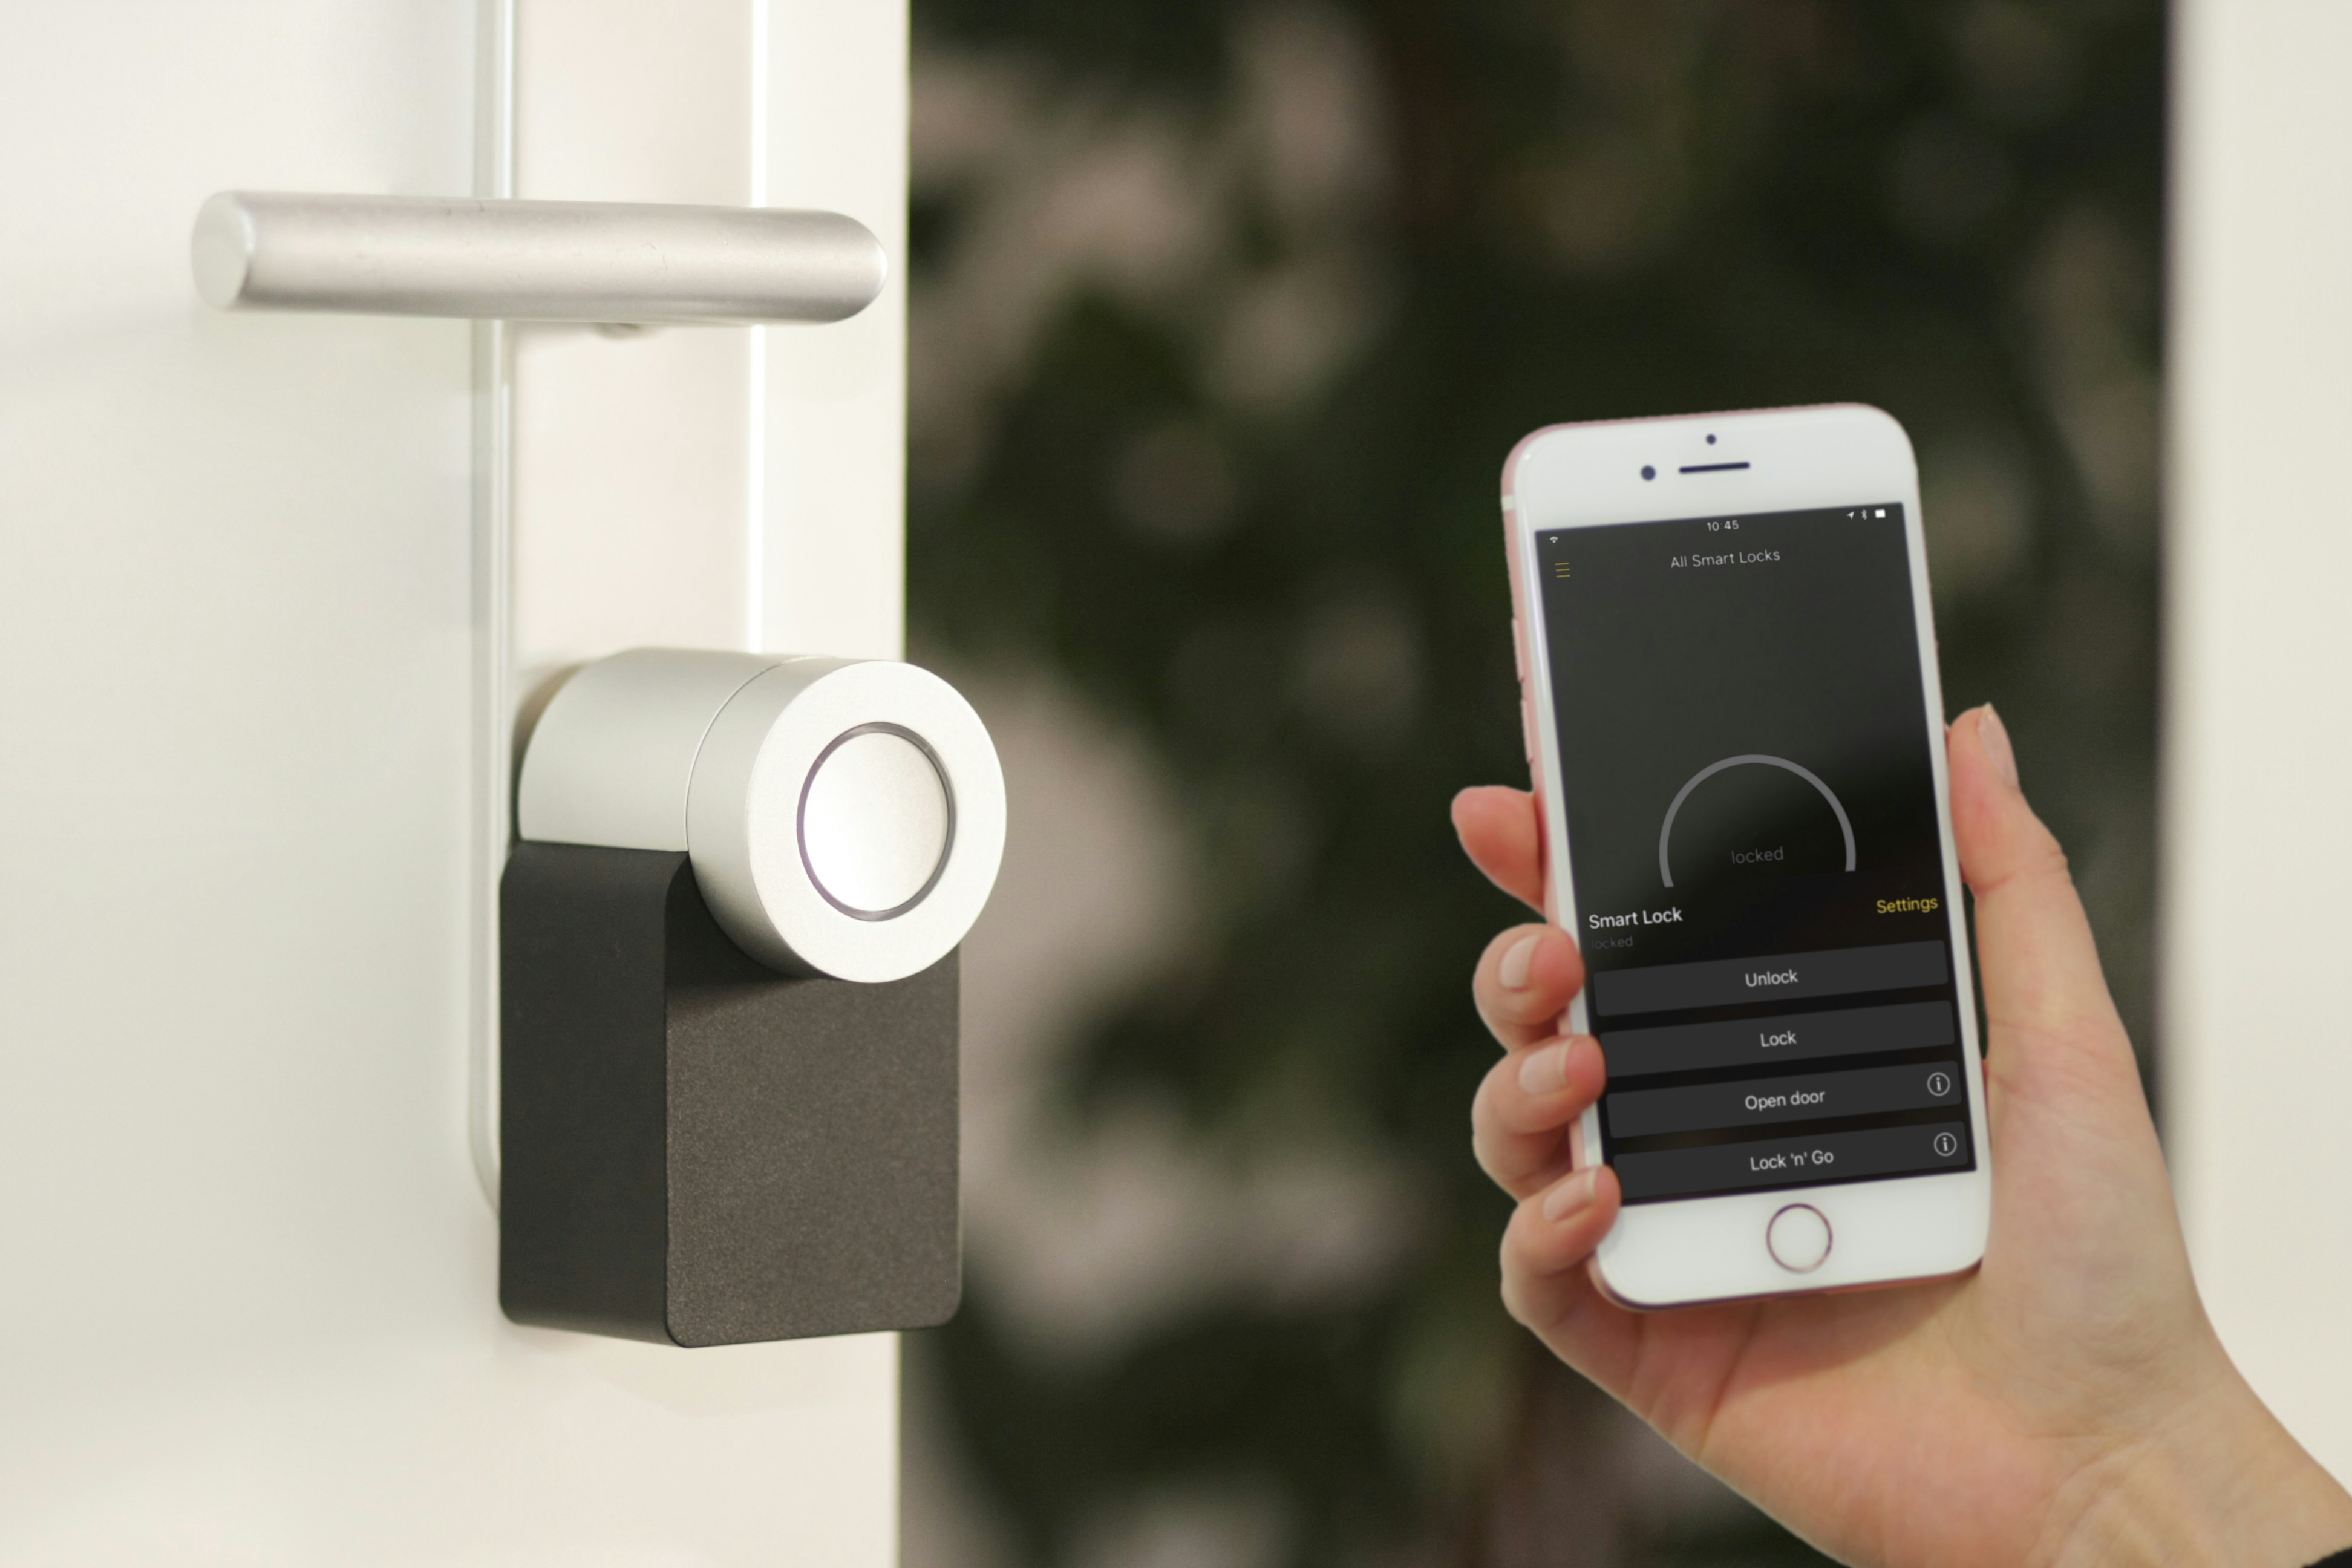
Uma falha de segurança identificada em uma linha popular de dispositivos domésticos conectados (IoT) expôs o risco de acesso remoto não autorizado, levando especialistas a recomendar atualização imediata de firmware para todos os usuários afetados.
Rede doméstica inteira pode ficar exposta
O maior risco desse tipo de falha não é apenas o dispositivo isolado, mas a possibilidade de um invasor usar esse ponto de entrada para acessar outros equipamentos conectados à mesma rede doméstica, incluindo computadores e celulares.
Fabricante já disponibilizou correção
O fabricante confirmou publicamente a falha e já disponibilizou atualização de firmware que corrige o problema, mas especialistas alertam que boa parte dos usuários de dispositivos IoT raramente atualiza o firmware por conta própria.
Recomendações básicas de segurança
Além de manter dispositivos atualizados, especialistas recomendam isolar aparelhos IoT em uma rede Wi-Fi separada da rede principal usada para computadores e celulares, reduzindo o impacto caso algum dispositivo doméstico seja comprometido.