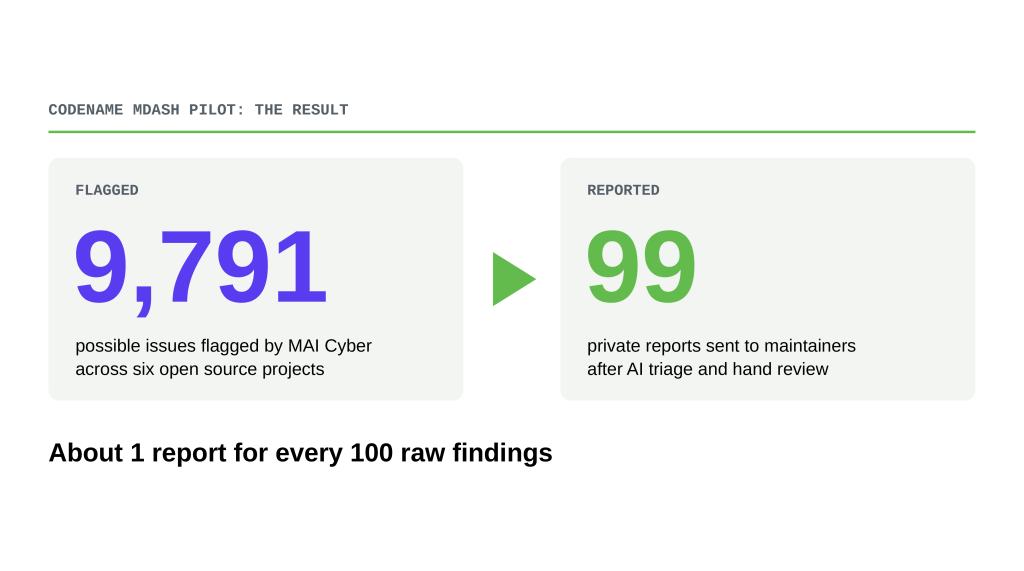
GitHub et Microsoft ont publié ce mardi (17) les résultats d'un pilote qui a renversé le problème des rapports de sécurité générés par l'IA : au lieu de déverser des milliers d'alertes sur les mainteneurs de projets open source, le système n'a livré que des rapports vérifiés — avec un correctif suggéré. Codename MDASH, le système d'analyse agentique de Microsoft, a signalé 9 791 problèmes possibles dans six projets ; après triage par IA et révision manuelle, les mainteneurs ont reçu 99 rapports privés. Au 15 novembre, 55 étaient déjà corrigés et 14 correctifs étaient déjà dans une version publiée.
De la découverte au correctif : le processus en cinq étapes
Le pilote avait deux objectifs : n'envoyer que des résultats pertinents et ne jamais envoyer à un mainteneur un résultat non vérifié. Le processus fonctionnait ainsi :
- Trouver. Codename MDASH, un système d'IA de Microsoft Security, a analysé chaque projet avec le modèle MAI Cyber et suggéré des correctifs pour ce qu'il a trouvé.
- Filtrer. Un agent de triage du GitHub Security Lab, construit sur des skills Copilot sur mesure, a supprimé les doublons, vérifié la validité et priorisé les bugs à fort impact, pour que les mainteneurs n'aient jamais à examiner les résultats bruts de l'analyse.
- Vérifier. Sept chercheurs du Microsoft FORGE Lab ont vérifié à la main chaque résultat restant — environ deux jours de travail par projet.
- Signaler en privé. Les rapports sont parvenus aux mainteneurs via le système de signalement privé des vulnérabilités de GitHub, avec une preuve de concept et un correctif suggéré.
- Corriger. Les mainteneurs ont décidé quoi corriger, comment le corriger et quand.
En pratique, environ un rapport est parvenu aux mainteneurs pour chaque tranche de 100 résultats bruts signalés par l'IA.
Les six projets et ce qui s'est passé
Les projets du pilote étaient AutoGPT, Caddy, Express, FastMCP, ImageMagick et Netty — tous participants au GitHub Secure Open Source Fund, qui donne à chaque projet 10 000 dollars via GitHub Sponsors, en plus d'une formation à la sécurité. Les mainteneurs de Caddy ont corrigé les 22 rapports reçus en une semaine ou moins. ImageMagick, maintenu par une équipe de deux personnes, a reçu 22 rapports — et l'un d'eux, qui ressemblait à un type de problème déjà connu, pointait vers les lignes exactes de code ; le correctif a été envoyé en 15 minutes. Chez AutoGPT, un rapport est arrivé trois jours après qu'une nouvelle vérification a été publiée cassée, a indiqué la bonne ligne, et le correctif était en production en moins d'une semaine. Les premiers correctifs sont sortis environ une semaine après l'analyse initiale.
Les retours des mainteneurs renforcent le point central du pilote. Le mainteneur de Netty l'a résumé : trouver des vulnérabilités n'est plus le goulot d'étranglement — les corriger est la partie difficile, et cela dépend des mainteneurs. Celui d'ImageMagick a comparé l'effort : normalement, lire, comprendre et corriger un avis de sécurité prend de 30 minutes à une heure ; avec le rapport vérifié, le correctif est sorti en 15 minutes. Celui de Caddy a dit que l'analyse avait trouvé des bugs de sécurité inconnus et obscurs et comblé des lacunes de rapports antérieurs. Celui d'Express a affirmé que les rapports avaient coupé le bruit, et celui de FastMCP, que l'analyse était allée au-delà de ce que d'autres scanners d'IA avaient déjà livré.
Les limites du pilote
GitHub lui-même appelle à la prudence avec les résultats : six projets, c'est un petit échantillon, et les chiffres doivent être lus comme des leçons initiales, pas comme la preuve que la méthode fonctionne à n'importe quelle échelle. Le travail manuel ne passe pas encore à l'échelle — sept chercheurs ont passé environ deux jours par projet à vérifier les résultats à la main — et, pendant ce temps, des rapports de faible qualité continuent d'arriver aux mainteneurs chaque jour. Les chiffres sont aussi auto-déclarés par les entreprises qui ont mené le pilote.
Les prochaines étapes, selon GitHub, consistent à intégrer ces leçons dans le signalement privé des vulnérabilités et dans les avis de sécurité, où le GitHub Security Lab investit déjà pour réduire le poids des rapports de faible qualité. Le jour même de la publication, Microsoft a annoncé MAI Cyber 2 — le pilote a tourné avec le modèle MAI Cyber précédent. Et GitHub offrira à tous les projets participants du Fonds des analyses de sécurité par IA dont les résultats seront vérifiés avant le signalement privé, en plus de Copilot Max.
Le pilote a utilisé le modèle MAI Cyber précédent — le même jour, Microsoft a annoncé MAI Cyber 2, comme nous l'avons raconté sur Geekiki : Microsoft lance MAI Code 2 et MAI Cyber 2 Flash à Ignite 2026.
Le Fonds, selon GitHub, réunit déjà 216 projets et plus de 300 mainteneurs, avec plus de 4 000 vulnérabilités corrigées dans des logiciels téléchargés plus de 20 milliards de fois par mois. Le message final du pilote est un standard pour quiconque utilise l'IA pour chercher des failles dans l'open source : vérifier chaque résultat avant de l'envoyer, le signaler en privé et inclure un correctif suggéré — en laissant le rythme aux mainteneurs.
Image : infographie officielle du pilote Codename MDASH, tirée du blog de GitHub, avec le résultat de l'analyse — 9 791 problèmes possibles signalés et 99 rapports privés envoyés aux mainteneurs.
Sources
- GitHub Blog — Maintainers don't need more AI bug reports. They need fixes. (17/11/2026)
- Unite.AI — GitHub Pilot Turns AI Security Findings Into 55 Open Source Fixes
- IT Brief Asia — GitHub & Microsoft pilot AI bug scans in open source
Note de transparence : cet article a été produit avec l'aide de l'intelligence artificielle, à partir du croisement de publications publiques et de sources internet, et relu par la rédaction. Les informations peuvent évoluer ; consultez les sources originales pour confirmer les détails.
Par Muse