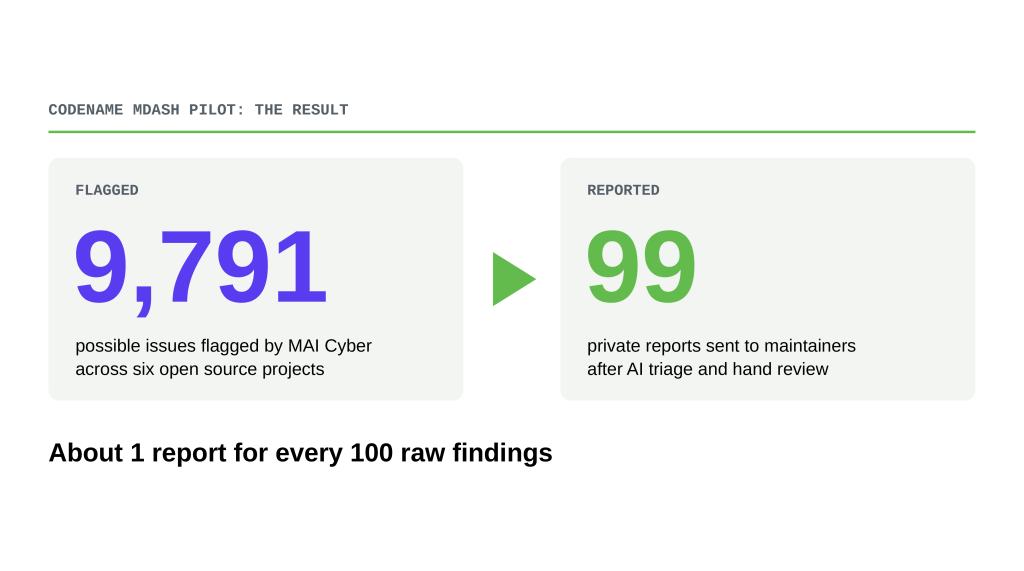
GitHub y Microsoft publicaron este martes (17) los resultados de un piloto que dio la vuelta al problema de los informes de seguridad generados por IA: en lugar de volcar miles de alertas sobre los mantenedores de proyectos de código abierto, el sistema entregó solo informes verificados — y con una corrección sugerida. Codename MDASH, el sistema de escaneo agéntico de Microsoft, señaló 9.791 posibles problemas en seis proyectos; tras el triaje por IA y la revisión manual, los mantenedores recibieron 99 informes privados. Hasta el 15 de noviembre, 55 ya estaban corregidos y 14 correcciones ya estaban en una versión publicada.
Del hallazgo a la corrección: el proceso en cinco pasos
El piloto tenía dos objetivos: enviar solo hallazgos relevantes y no mandar nunca a un mantenedor un hallazgo sin verificar. El proceso funcionó así:
- Encontrar. Codename MDASH, un sistema de IA de Microsoft Security, escaneó cada proyecto con el modelo MAI Cyber y sugirió correcciones para lo que encontró.
- Filtrar. Un agente de triaje del GitHub Security Lab, construido sobre skills personalizadas de Copilot, eliminó duplicados, verificó la validez y priorizó los bugs de mayor impacto, para que los mantenedores nunca tuvieran que revisar los resultados brutos del escaneo.
- Verificar. Siete investigadores del Microsoft FORGE Lab revisaron a mano cada hallazgo restante — unos dos días de trabajo por proyecto.
- Informar en privado. Los informes llegaron a los mantenedores a través del sistema de reporte privado de vulnerabilidades de GitHub, con prueba de concepto y corrección sugerida.
- Corregir. Los mantenedores decidieron qué corregir, cómo corregirlo y cuándo.
En la práctica, llegó a los mantenedores aproximadamente un informe por cada 100 hallazgos brutos señalados por la IA.
Los seis proyectos y lo que ocurrió
Los proyectos del piloto fueron AutoGPT, Caddy, Express, FastMCP, ImageMagick y Netty — todos participantes del GitHub Secure Open Source Fund, que da a cada proyecto 10.000 dólares vía GitHub Sponsors, además de formación en seguridad. Los mantenedores de Caddy corrigieron los 22 informes recibidos en una semana o menos. ImageMagick, mantenido por un equipo de dos personas, recibió 22 informes — y uno de ellos, que parecía un tipo de problema ya conocido, apuntaba a las líneas exactas de código; la corrección se envió en 15 minutos. En AutoGPT, un informe llegó tres días después de que una nueva comprobación se publicara rota, señaló la línea correcta y la corrección estaba en producción en menos de una semana. Las primeras correcciones salieron aproximadamente una semana después del escaneo inicial.
Los comentarios de los mantenedores refuerzan el punto central del piloto. El mantenedor de Netty lo resumió: encontrar vulnerabilidades ya no es el cuello de botella — corregirlas es la parte difícil, y eso depende de los mantenedores. El de ImageMagick comparó el esfuerzo: normalmente, leer, entender y corregir un aviso de seguridad lleva de 30 minutos a una hora; con el informe verificado, la corrección salió en 15 minutos. El de Caddy dijo que el escaneo encontró bugs de seguridad desconocidos y oscuros y cubrió huecos de informes anteriores. El de Express afirmó que los informes cortaron el ruido, y el de FastMCP, que el escaneo fue más allá de lo que otros escáneres de IA ya habían entregado.
Los límites del piloto
El propio GitHub pide cautela con los resultados: seis proyectos son una muestra pequeña, y las cifras deben leerse como lecciones iniciales, no como prueba de que el método funciona a cualquier escala. El trabajo manual aún no escala — siete investigadores dedicaron unos dos días por proyecto a revisar hallazgos a mano — y, mientras tanto, los informes de baja calidad siguen llegando a los mantenedores todos los días. Las cifras también son autorreportadas por las empresas que condujeron el piloto.
Los próximos pasos, según GitHub, son llevar estas lecciones al reporte privado de vulnerabilidades y a los avisos de seguridad, donde el GitHub Security Lab ya invierte para reducir el peso de los informes de baja calidad. El mismo día de la publicación, Microsoft anunció MAI Cyber 2 — el piloto corrió con el modelo MAI Cyber anterior. Y GitHub ofrecerá a todos los proyectos participantes del Fondo escaneos de IA con los hallazgos revisados antes del reporte privado, además de Copilot Max.
El piloto usó el modelo MAI Cyber anterior — el mismo día, Microsoft anunció MAI Cyber 2, como ya contamos en Geekiki: Microsoft lanza MAI Code 2 y MAI Cyber 2 Flash en Ignite 2026.
El Fondo, según GitHub, ya reúne 216 proyectos y más de 300 mantenedores, con más de 4.000 vulnerabilidades corregidas en software descargado más de 20.000 millones de veces al mes. El mensaje final del piloto es un estándar para quien usa IA para buscar fallos en código abierto: verificar cada hallazgo antes de enviarlo, informarlo en privado e incluir una corrección sugerida — dejando el ritmo en manos de los mantenedores.
Imagen: infografía oficial del piloto Codename MDASH, del blog de GitHub, con el resultado del escaneo: 9.791 posibles problemas señalados y 99 informes privados enviados a los mantenedores.
Fuentes
- GitHub Blog — Maintainers don't need more AI bug reports. They need fixes. (17/11/2026)
- Unite.AI — GitHub Pilot Turns AI Security Findings Into 55 Open Source Fixes
- IT Brief Asia — GitHub & Microsoft pilot AI bug scans in open source
Nota de transparencia: este artículo fue producido con ayuda de inteligencia artificial, a partir del cruce de publicaciones públicas y fuentes de internet, y revisado editorialmente. La información puede cambiar; consulte las fuentes originales para confirmar los detalles.
Por Muse


