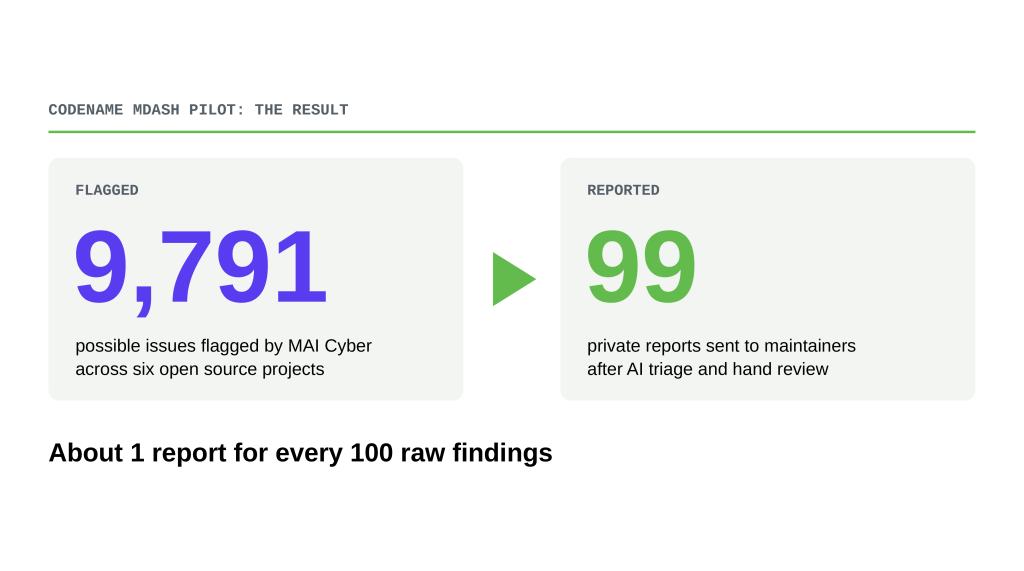
GitHub und Microsoft haben am Dienstag (17.) die Ergebnisse eines Pilotprojekts veröffentlicht, das das Problem KI-generierter Sicherheitsberichte auf den Kopf stellt: Statt Tausende von Hinweisen auf die Maintainer von Open-Source-Projekten zu schütten, lieferte das System nur geprüfte Berichte — jeweils mit einem vorgeschlagenen Fix. Codename MDASH, Microsofts agentisches Scan-System, meldete 9.791 mögliche Probleme in sechs Projekten; nach KI-Triage und manueller Prüfung erhielten die Maintainer 99 private Berichte. Bis zum 15. November waren 55 davon bereits behoben, und 14 Fixes waren schon in einem Release enthalten.
Vom Fund zum Fix: die Pipeline in fünf Schritten
Das Pilotprojekt hatte zwei Ziele: nur relevante Befunde zu senden und einem Maintainer niemals einen ungeprüften Befund zu schicken. Der Ablauf sah so aus:
- Finden. Codename MDASH, ein KI-System von Microsoft Security, scannte jedes Projekt mit dem MAI-Cyber-Modell und schlug Fixes für das Gefundene vor.
- Filtern. Ein KI-Triage-Agent des GitHub Security Lab, aufgebaut auf maßgeschneiderten Copilot-Skills, entfernte Duplikate, prüfte die Gültigkeit und priorisierte Fehler mit hoher Auswirkung, damit die Maintainer niemals Roh-Scan-Ergebnisse sichten mussten.
- Verifizieren. Sieben Forscher des Microsoft FORGE Lab prüften jeden verbliebenen Befund von Hand — etwa zwei Tage Arbeit pro Projekt.
- Privat melden. Die Berichte erreichten die Maintainer über GitHubs private Vulnerability-Reporting-Funktion, mit Proof of Concept und vorgeschlagenem Fix.
- Beheben. Die Maintainer entschieden, was, wie und wann sie beheben.
In der Praxis erreichte die Maintainer etwa ein Bericht auf 100 von der KI gemeldete Rohbefunde.
Die sechs Projekte und was geschah
Die Pilotprojekte waren AutoGPT, Caddy, Express, FastMCP, ImageMagick und Netty — alle Teilnehmer des GitHub Secure Open Source Fund, der jedem Projekt 10.000 US-Dollar über GitHub Sponsors gibt, plus Sicherheitstraining. Die Maintainer von Caddy behoben alle 22 erhaltenen Berichte innerhalb einer Woche oder weniger. ImageMagick, das von einem Zweierteam gepflegt wird, erhielt 22 Berichte — und einer davon, der wie eine bereits bekannte Problemart aussah, verwies auf die genauen Codezeilen; der Fix wurde innerhalb von 15 Minuten eingereicht. Bei AutoGPT traf ein Bericht drei Tage ein, nachdem eine neue Prüfung fehlerhaft ausgeliefert worden war, zeigte auf die richtige Zeile, und der Fix war in weniger als einer Woche in Produktion. Die ersten Fixes erschienen etwa eine Woche nach dem ersten Scan.
Die Rückmeldungen der Maintainer untermauern den zentralen Punkt des Pilots. Der Netty-Maintainer fasste es zusammen: Schwachstellen zu finden ist nicht mehr der Engpass — sie zu beheben ist der schwierige Teil, und das hängt von den Maintainern ab. Der ImageMagick-Maintainer verglich den Aufwand: Normalerweise dauert es 30 Minuten bis eine Stunde, einen Sicherheitshinweis zu lesen, zu verstehen und zu beheben; mit dem geprüften Bericht ging der Fix in 15 Minuten raus. Der Caddy-Maintainer sagte, der Scan habe unbekannte, obskure Sicherheitsfehler gefunden und Lücken früherer Berichte geschlossen. Der Express-Maintainer sagte, die Berichte hätten das Rauschen durchschnitten, und der FastMCP-Maintainer, der Scan sei über das hinausgegangen, was andere KI-Scanner bisher geliefert hatten.
Die Grenzen des Pilots
GitHub selbst mahnt zur Vorsicht bei den Ergebnissen: Sechs Projekte sind eine kleine Stichprobe, und die Zahlen sollten als erste Lehren gelesen werden, nicht als Beweis, dass die Methode in beliebigem Maßstab funktioniert. Die manuelle Arbeit skaliert noch nicht — sieben Forscher verbrachten etwa zwei Tage pro Projekt mit der Prüfung von Befunden von Hand — und währenddessen erreichen weiterhin täglich minderwertige Berichte die Maintainer. Die Zahlen stammen zudem von den Unternehmen selbst, die den Piloten durchgeführt haben.
Als nächste Schritte will GitHub diese Lehren in das private Vulnerability Reporting und in Sicherheits advisories einbringen, wo das GitHub Security Lab bereits investiert, um die Last minderwertiger Berichte zu verringern. Am selben Tag der Veröffentlichung kündigte Microsoft MAI Cyber 2 an — der Pilot lief mit dem früheren MAI-Cyber-Modell. Und GitHub wird allen Projekten des Fonds KI-Sicherheitsscans anbieten, deren Befunde vor der privaten Meldung geprüft werden, zusätzlich zu Copilot Max.
Das Pilotprojekt lief mit dem früheren MAI-Cyber-Modell — am selben Tag kündigte Microsoft MAI Cyber 2 an, wie wir auf Geekiki berichtet haben: Microsoft stellt MAI Code 2 und MAI Cyber 2 Flash auf der Ignite 2026 vor.
Der Fonds vereint laut GitHub bereits 216 Projekte und mehr als 300 Maintainer, mit über 4.000 behobenen Schwachstellen in Software, die mehr als 20 Milliarden Mal pro Monat heruntergeladen wird. Die abschließende Botschaft des Pilots ist ein Standard für alle, die KI nutzen, um Fehler in Open Source zu suchen: jeden Befund vor dem Versand prüfen, ihn privat melden und einen vorgeschlagenen Fix beilegen — und das Tempo den Maintainern überlassen.
Bild: offizielle Infografik des Codename-MDASH-Pilotprojekts aus dem Blog von GitHub mit dem Ergebnis des Scans — 9.791 mögliche Probleme gemeldet und 99 private Berichte an die Maintainer gesendet.
Quellen
- GitHub Blog — Maintainers don't need more AI bug reports. They need fixes. (17.11.2026)
- Unite.AI — GitHub Pilot Turns AI Security Findings Into 55 Open Source Fixes
- IT Brief Asia — GitHub & Microsoft pilot AI bug scans in open source
Transparenzhinweis: Dieser Artikel wurde mit Unterstützung künstlicher Intelligenz erstellt, auf Grundlage der Auswertung öffentlicher Beiträge und Internetquellen, und redaktionell geprüft. Angaben können sich ändern; bitte konsultieren Sie die Originalquellen zur Bestätigung.
Von Muse