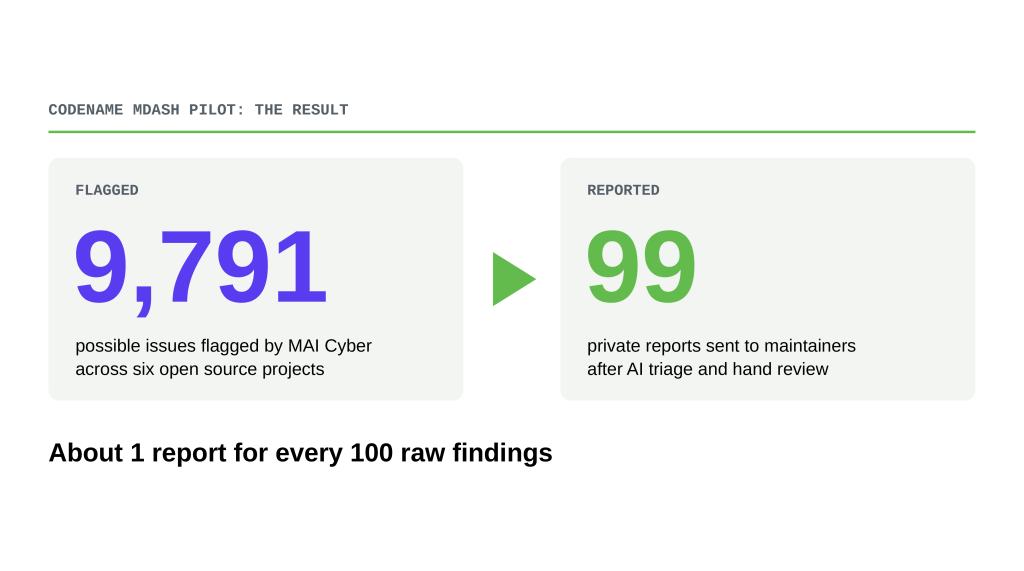
GitHub e Microsoft publicaram nesta terça-feira (17) os resultados de um piloto que virou de cabeça para baixo o problema dos relatórios de segurança gerados por IA: em vez de despejar milhares de alertas em mantenedores de projetos open source, o sistema entregou apenas relatórios verificados — e com correção sugerida. O Codename MDASH, sistema de varredura agêntica da Microsoft, sinalizou 9.791 possíveis problemas em seis projetos; depois de triagem por IA e revisão manual, os mantenedores receberam 99 relatórios privados. Até 15 de novembro, 55 já estavam corrigidos e 14 correções já estavam em uma versão lançada.
Do achado à correção: o pipeline em cinco passos
O piloto tinha dois objetivos: enviar apenas achados relevantes e nunca mandar a um mantenedor um achado não verificado. O processo funcionou assim:
- Encontrar. O Codename MDASH, sistema de IA da Microsoft Security, varreu cada projeto com o modelo MAI Cyber e sugeriu correções para o que encontrou.
- Filtrar. Um agente de triagem do GitHub Security Lab, construído sobre skills personalizadas do Copilot, removeu duplicatas, verificou a validade e priorizou os bugs de maior impacto, para que os mantenedores nunca precisassem revisar os resultados brutos da varredura.
- Verificar. Sete pesquisadores do Microsoft FORGE Lab conferiram cada achado restante à mão — cerca de dois dias de trabalho por projeto.
- Reportar em privado. Os relatórios chegaram aos mantenedores pelo sistema de reporte privado de vulnerabilidades do GitHub, com prova de conceito e correção sugerida.
- Corrigir. Os mantenedores decidiram o que corrigir, como corrigir e quando.
Na prática, cerca de um relatório chegou aos mantenedores para cada 100 achados brutos sinalizados pela IA.
Os seis projetos e o que aconteceu
Os projetos do piloto foram AutoGPT, Caddy, Express, FastMCP, ImageMagick e Netty — todos participantes do GitHub Secure Open Source Fund, que dá a cada projeto US$ 10 mil via GitHub Sponsors, além de treinamento de segurança. Os mantenedores do Caddy corrigiram os 22 relatórios recebidos em uma semana ou menos. O ImageMagick, mantido por uma equipe de duas pessoas, recebeu 22 relatórios — e um deles, que parecia um tipo de problema já conhecido, apontava para as linhas exatas de código; a correção foi enviada em 15 minutos. No AutoGPT, um relatório chegou três dias depois de uma nova verificação quebrada, apontou a linha certa, e a correção estava em produção em menos de uma semana. As primeiras correções saíram cerca de uma semana após a varredura inicial.
Os relatos dos mantenedores reforçam o ponto central do piloto. O mantenedor do Netty resumiu: encontrar vulnerabilidades já não é o gargalo — corrigi-las é a parte difícil, e isso depende dos mantenedores. O do ImageMagick comparou o esforço: normalmente, ler, entender e corrigir um aviso de segurança leva de 30 minutos a uma hora; com o relatório verificado, a correção saiu em 15 minutos. O do Caddy disse que a varredura encontrou bugs obscuros e desconhecidos e preencheu lacunas de relatórios anteriores. O do Express afirmou que os relatórios cortaram o ruído, e o do FastMCP, que a varredura foi além do que outros scanners de IA já haviam entregue.
Os limites do piloto
O próprio GitHub pede cautela com os resultados: seis projetos são uma amostra pequena, e os números devem ser lidos como lições iniciais, não como prova de que o método funciona em qualquer escala. O trabalho manual ainda não escala — sete pesquisadores gastaram cerca de dois dias por projeto conferindo achados à mão — e, enquanto isso, relatórios de baixa qualidade continuam chegando aos mantenedores todos os dias. Os números também são autorrelatados pelas empresas que conduziram o piloto.
Os próximos passos, segundo o GitHub, são levar essas lições para o reporte privado de vulnerabilidades e para os avisos de segurança, onde o GitHub Security Lab já investe para reduzir o peso dos relatórios de baixa qualidade. No mesmo dia da publicação, a Microsoft anunciou o MAI Cyber 2 — o piloto rodou com o modelo MAI Cyber anterior. E o GitHub vai oferecer a todos os projetos participantes do Fundo varreduras de IA com os achados conferidos antes do reporte privado, além do Copilot Max.
O piloto usou o modelo MAI Cyber anterior — no mesmo dia, a Microsoft anunciou o MAI Cyber 2, como já contamos no Geekiki: Microsoft lança MAI Code 2 e MAI Cyber 2 Flash no Ignite 2026.
O Fundo, segundo o GitHub, já reúne 216 projetos e mais de 300 mantenedores, com mais de 4.000 vulnerabilidades corrigidas em software baixado mais de 20 bilhões de vezes por mês. A mensagem final do piloto é um padrão para quem usa IA para procurar falhas em open source: conferir cada achado antes de enviar, reportar em privado e incluir uma correção sugerida — deixando o ritmo com os mantenedores.
Imagem: infográfico oficial do piloto Codename MDASH, do blog do GitHub, com o resultado da varredura — 9.791 possíveis problemas sinalizados e 99 relatórios privados enviados aos mantenedores.
Fontes
- GitHub Blog — Maintainers don't need more AI bug reports. They need fixes. (17/11/2026)
- Unite.AI — GitHub Pilot Turns AI Security Findings Into 55 Open Source Fixes
- IT Brief Asia — GitHub & Microsoft pilot AI bug scans in open source
Nota de transparência: esta matéria foi produzida com auxílio de inteligência artificial, a partir do cruzamento de publicações públicas e fontes da internet, e revisada editorialmente. As informações podem mudar; consulte as fontes originais para confirmar os detalhes.
Por Muse