Forscher von watchTowr Labs haben demonstriert, wie zwei gepatchte Schwachstellen im Barracuda ESG (Email Security Gateway) verkettet werden können, um Remote-Code-Ausführung als Root zu erreichen — ohne Anmeldung. Die technische Analyse wurde am 5. November 2026 veröffentlicht; Barracuda hatte die Korrekturen bereits am 2. November bereitgestellt.
Die zwei Schwachstellen
Die erste ist CVE-2026-116606, eine Umgehung der Autorisierung vor der Authentifizierung im ESG, bewertet mit CVSS 9.3 (kritisch). Ein fehlgeschlagener Versuch, das Passwort zu ändern, stoppt die Anfrage nicht: Statt abzubrechen, gibt der Code das Rollenobjekt der Sitzung zurück, wodurch ein nicht angemeldeter Angreifer administrative Funktionen erreichen kann — einschließlich der Wiederherstellung eines gefälschten Konfigurations-Backups, möglich durch ein fest im Code hinterlegtes Prüfsummen-Geheimnis.
Die zweite ist CVE-2026-111560, eine OS-Command-Injection, bewertet mit CVSS 8.6 (hoch). Der Wert der Systemzeitzone wird bei der Backup-Wiederherstellung ungeprüft an einen Shell-Befehl übergeben, sodass beliebige Befehle als Root ausgeführt werden können. Sie betrifft das ESG und fünf weitere Barracuda-Produkte mit demselben Code — Load Balancer ADC, Message Archiver, WAF Control Center, Web Application Firewall und Web Security Gateway — doch bei diesen anderen Produkten ist weiterhin ein Administratorkonto erforderlich.
So funktioniert die Kette
Allein gewährt die Umgehung Zugriff auf administrative Funktionen ohne Authentifizierung. In Kombination mit der Command-Injection kann ein Angreifer ein bösartiges Backup mit einem manipulierten Zeitzonenwert wiederherstellen, der als Shell-Befehl mit Root-Rechten ausgeführt wird. watchTowr demonstrierte die vollständige Kette im Labor und verglich die ESG-Versionen 9.4.0.027 (verwundbar) und 9.4.0.029 (gepatcht).
Was zu tun ist
Die Schwachstellen wurden in der ESG-Firmware-Version 9.4.0.029 behoben, so watchTowr — der CVE-Eintrag nennt Versionen vor 9.4.0.030 als betroffen. Wer ein ESG betreibt, sollte das Update einspielen und den Zugriff auf die Verwaltungsoberfläche auf vertrauenswürdige Netze beschränken, da die Kette nur Netzwerkzugriff auf diese Oberfläche benötigt. Bis zum 6. November gab es keine Berichte über Ausnutzung in echten Angriffen, und keine der beiden Schwachstellen stand im KEV-Katalog der CISA.
Eine Vorgeschichte, die zählt
Das ESG ist kein Fremder für schwere Vorfälle: 2023 nutzte die Gruppe UNC4841 CVE-2023-2868 als Zero-Day aus, ein Vorfall, der Barracuda dazu veranlasste, den physischen Austausch betroffener Appliances zu empfehlen, so Mandiant. Die neue Kette unterstreicht das Risiko, Edge-Appliances exponiert und ungepatcht zu lassen.
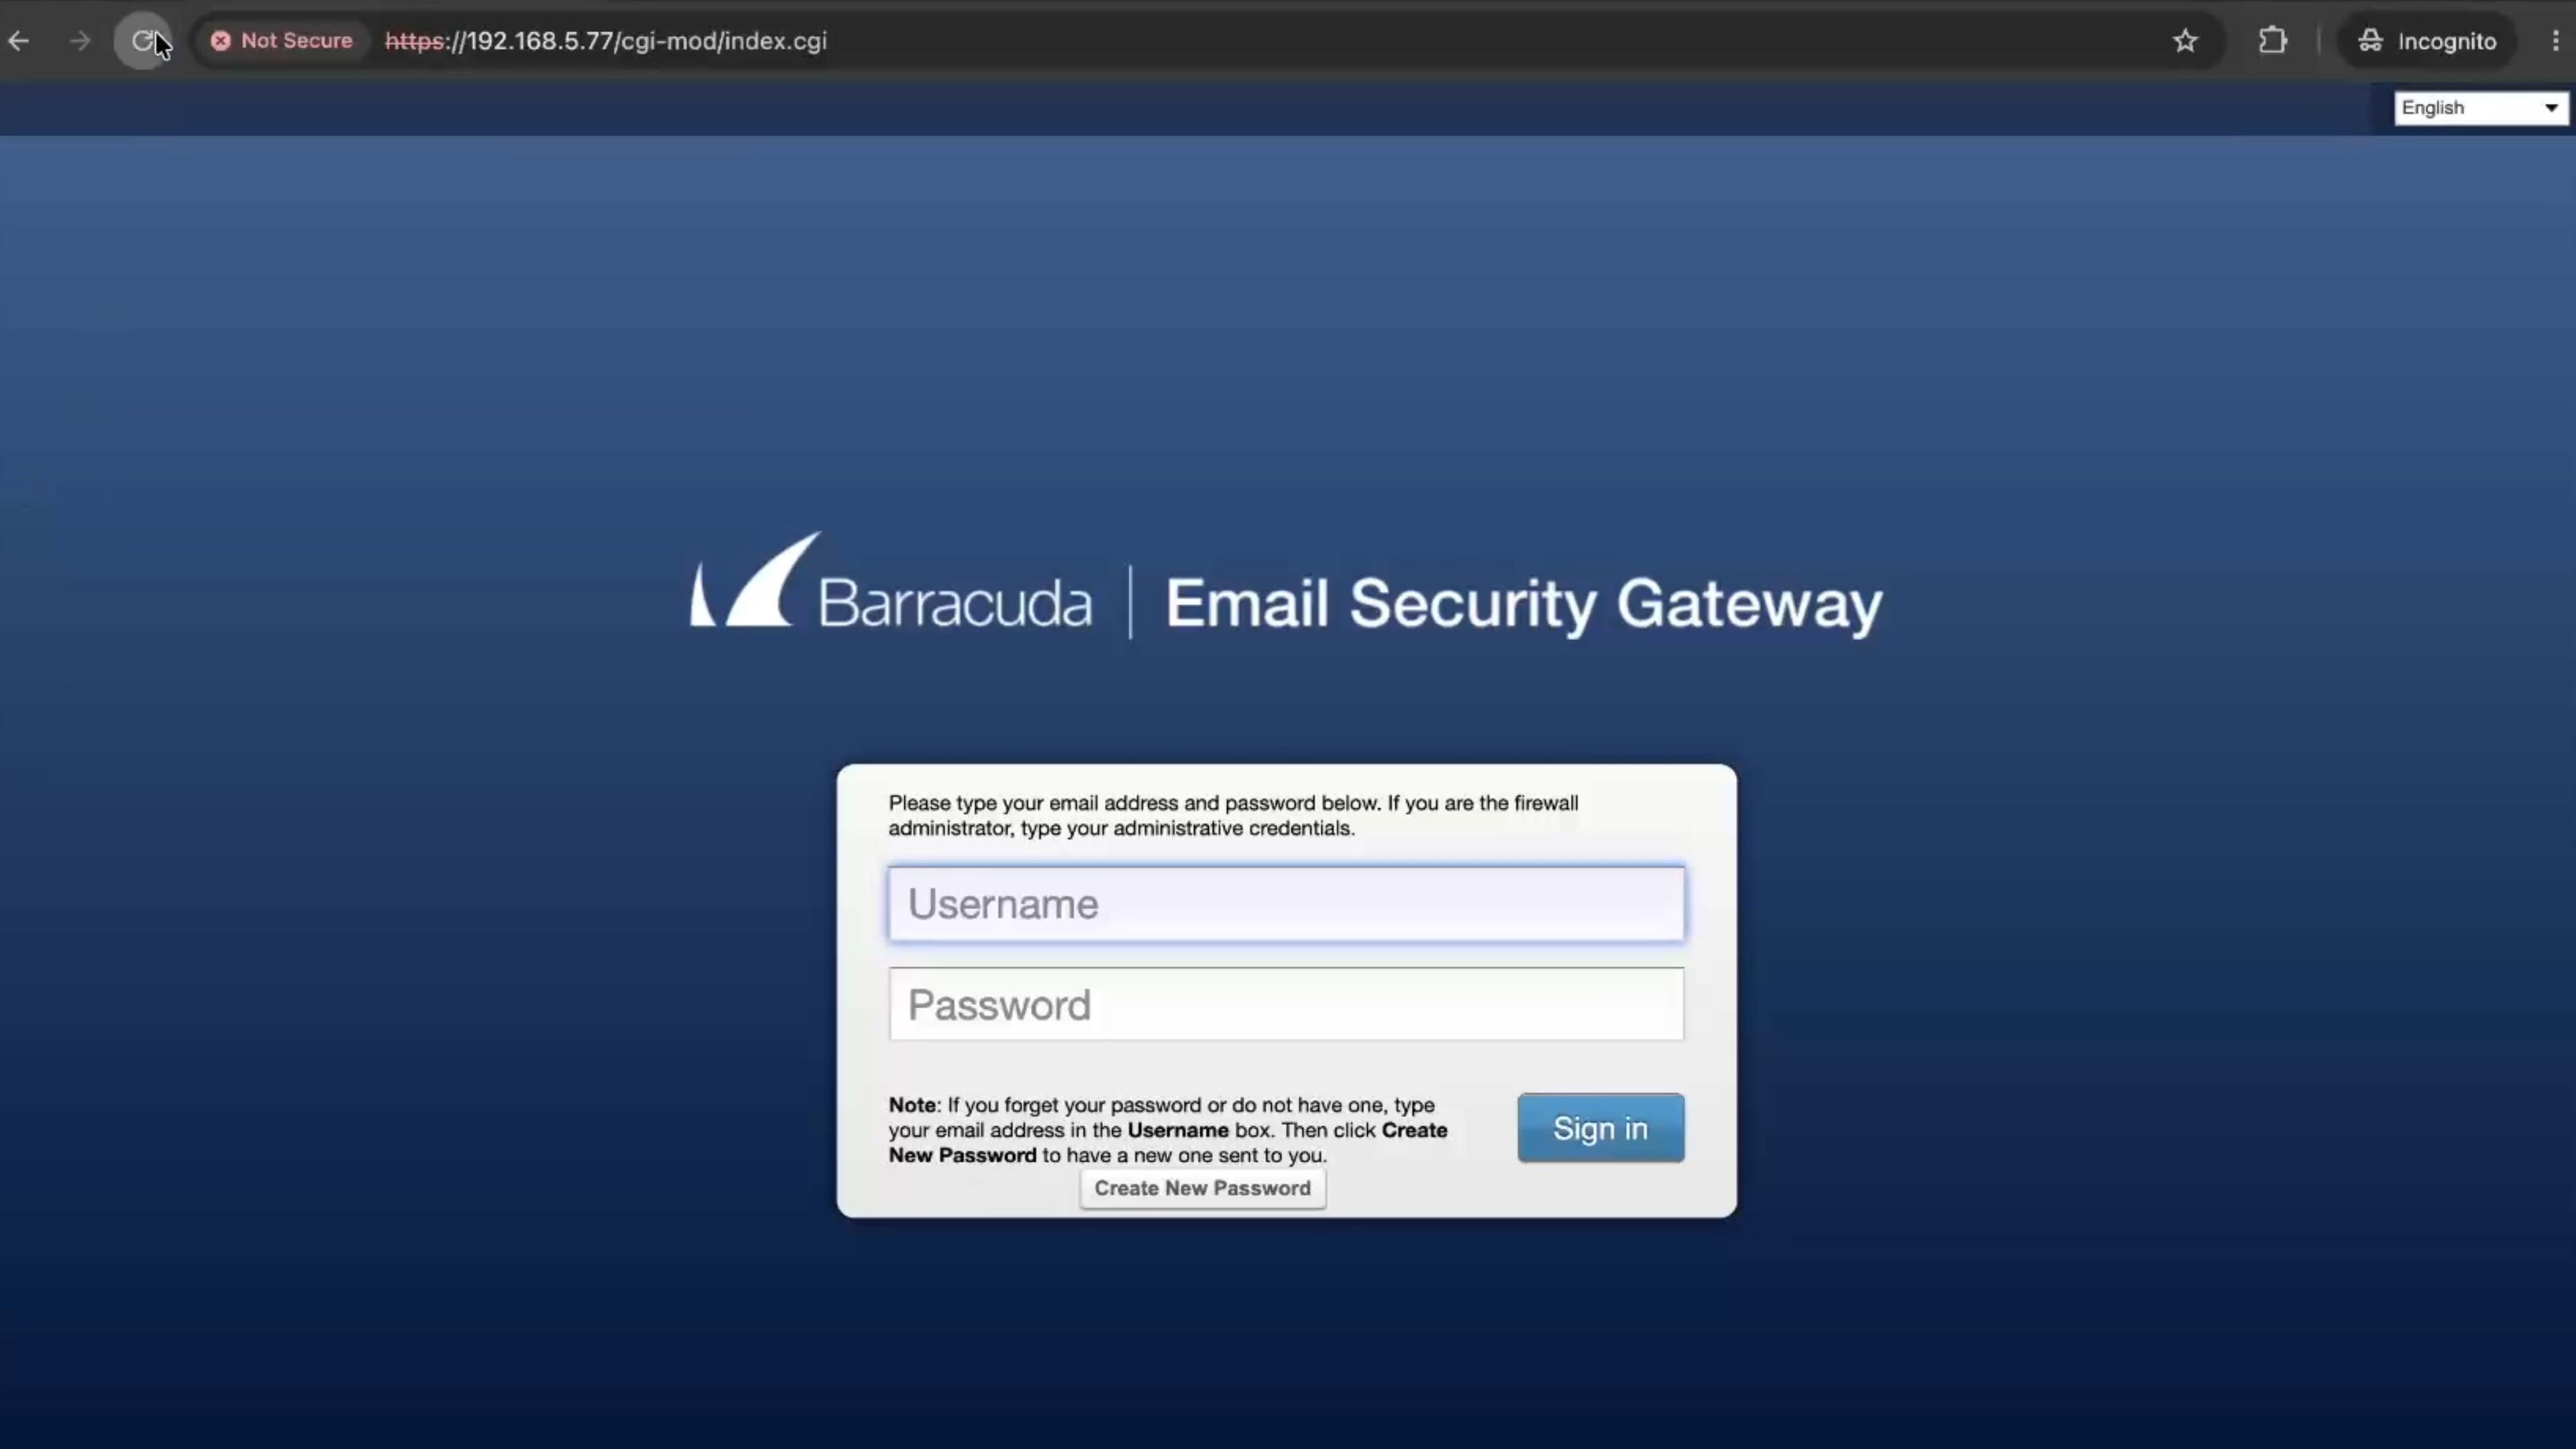
Bildnachweis: watchTowr Labs, Titelbild der technischen Analyse zu den Barracuda-ESG-Schwachstellen.
Lesen Sie auch: Eine SonicWall-Schwachstelle umgeht die SSL-VPN-MFA und wird bereits ausgenutzt.
Quellen
- watchTowr Labs — Barracuda Networks is your new best friend (ursprüngliche technische Analyse)
- The Hacker News — Forscher demonstrieren die Barracuda-ESG-Exploit-Kette
Transparenz: Dieser Artikel wurde mit Unterstützung künstlicher Intelligenz erstellt und mit öffentlichen Veröffentlichungen und Internetquellen abgeglichen. Bitte konsultieren Sie die oben verlinkten Originalquellen.
Von Muse